
最新发布第632页

bugbounty技巧聚合20220112
漏洞报告 【Node.js 】通过 console.table 属性的原型污染 http://hackerone.com/reports/1431042 挖洞技巧 IDOR 漏洞 http://mukibas37.medium.com/idor-tryhackme-92823b28b1d 通过在 Web 应...
 2022年3月10日 23:39
第十六期「听火」线上会议沙龙即将袭来,主题「协同模式下的渗透测试」
十五期内容回顾 http://zone.huoxian.cn/d/585 主题: 协同模式下的渗透测试 简介:古人云:“工欲善其事,必先利其器。随着项目协同平台http://coop.huoxian.cn/overview的对外开放,很多小伙...
2022年3月10日 23:32bugbounty技巧聚合20210918
漏洞报告 Mattermost 错误配置导致的账户劫持 http://hackerone.com/reports/1114347 Zomato fr1.vpn.zomans.com 子域名劫持 http://hackerone.com/reports/1182864 Basecamp Basecamp子域名劫...
2022年3月10日 23:30
CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
2023年6月21日 09:11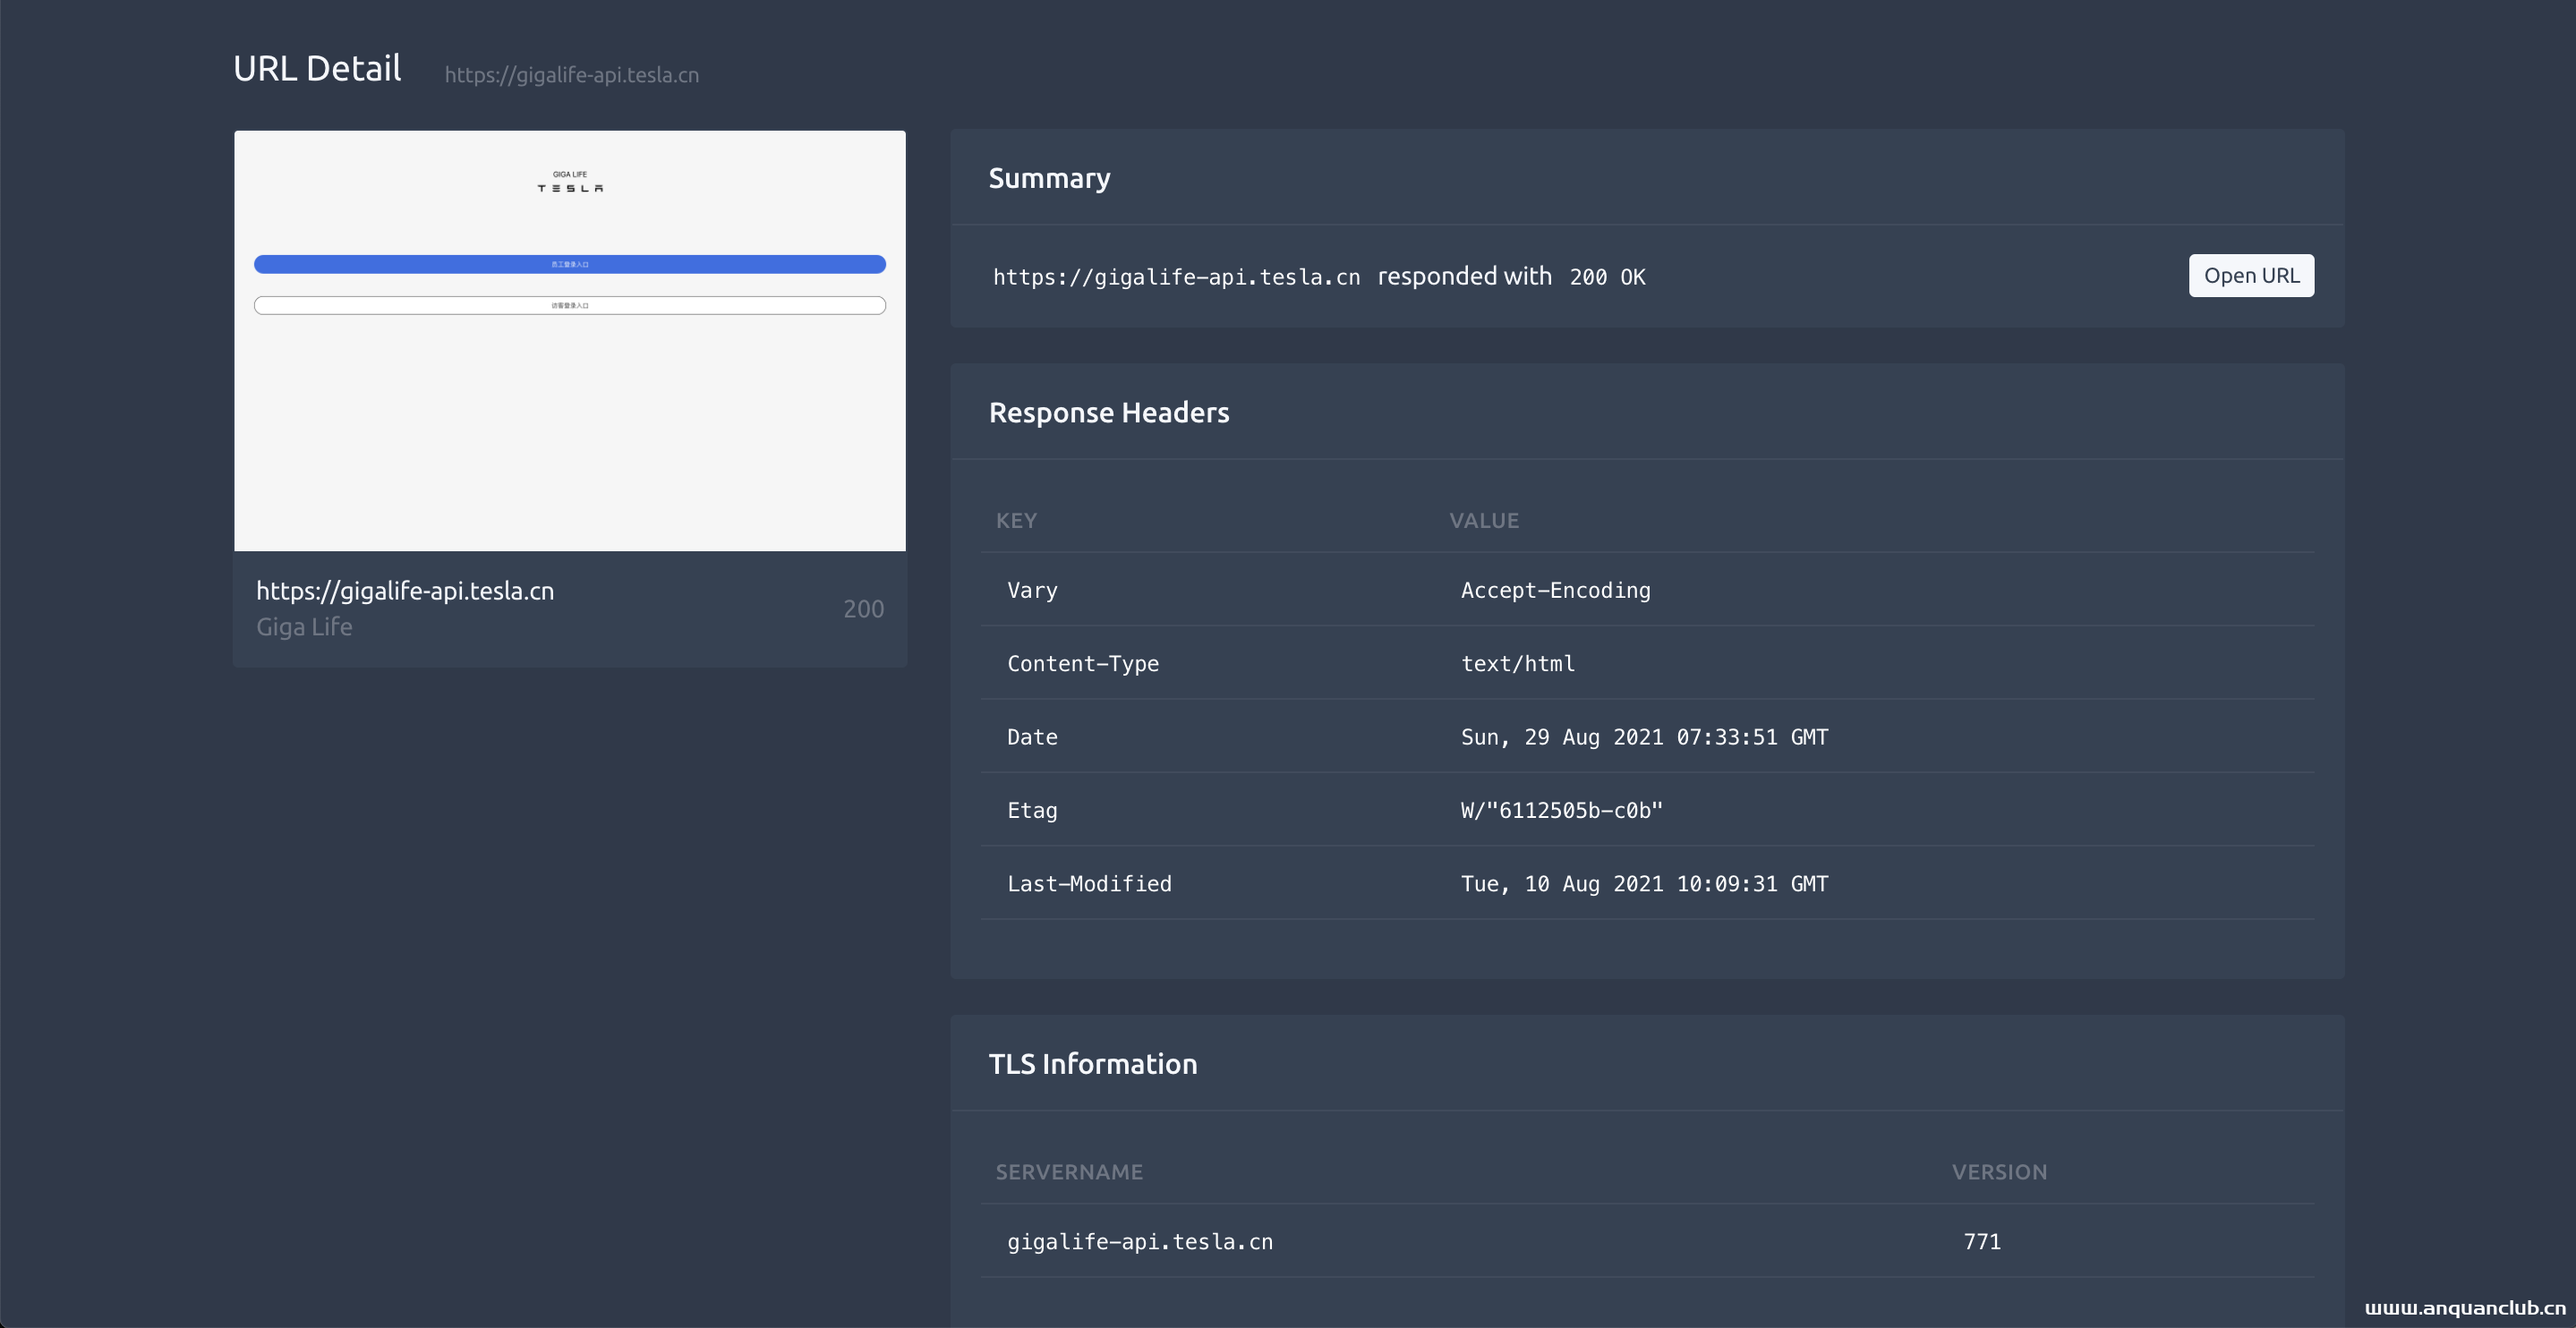
信息收集系列之网站快照
0x01 前言 似乎有20天没更新信息收集系列文章,水一篇。在我们渗透/挖洞过程中,网站快照总能帮我们快速甄别有趣的资产。 市面上也有很多工具可以对网站进行截图,例如aquatone、EyeWitness、go...
2022年3月10日 23:32CVE-2025-47646: PSW Front-end Login & Registration 1.13 – Weak Password Recovery
漏洞标题 CVE-2025-47646: PSW Front-end Login & Registration 1.13 - Weak Password Recovery 漏洞描述 PSW Front-end Login & Registration plugin for WordPress contains a weak p...
2025年11月23日 11:12CVE-2023-5222: Viessmann Vitogate 300 – Hardcoded Password
漏洞标题 CVE-2023-5222: Viessmann Vitogate 300 - Hardcoded Password 漏洞描述 A critical vulnerability in Viessmann Vitogate 300 up to 2.1.3.0 allows attackers to authenticate using...
2023年4月21日 07:27
越权获取他人个人信息
常规越权,但主要是发现资产的方式,我认为值得分享。 直接先来漏洞复现 因为漏洞已经修复了,当时漏洞报告也没有截图功能点和页面的样子,凑合着看吧 常规的注册账号,然后登录进去,点击编辑...
2022年3月10日 23:30CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit – Broken Access Control
漏洞标题 CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit - Broken Access Control 漏洞描述 The Recover WooCommerc...
2025年3月3日 08:35
Docker上实现Redis集群搭建_docker
redis集群对于很多人来说非常熟悉,虽然集群搭建的文章在网上很多,但是今天给大家介绍的是在docker上实现Redis集群搭建,感兴趣的可以了解下 目录1、拉取镜像2、创建Redis容器3、启动并组建集...
2022年6月15日 09:45
斥资170亿美元,三星已决定于美国德州新建半导体厂
11月23日,韩国最大的跨国企业集团三星SAMSUNG在其官方网站上发布公告称,其将于美国德克萨斯州泰勒市斥资170亿美元新建一个半导体制造工厂。这是三星在美国有史以来的最大一次投资,至此,三星...
2022年3月10日 23:38
直击3·15晚会,网络信息安全成焦点!
网络安全是信息化的底座,网络铺到哪里,网络安全就要覆盖到哪里。越来越多的人开始认识到网络安全的重要性,它与每个人都息息相关,因为我们无时无刻不在与它打交道,小到个人隐私泄漏,大到整...
2022年3月17日 08:06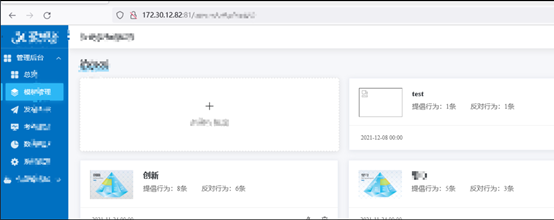
鸡肋的任意文件写入
事情发生的背景是内部项目上线前的安全测试,利用wappalyzer看了一下,前端采用VUE框架写的,后端采用的是JAVA。 话不多说,开干,所有功能全部点一遍看看先,点击创建价值观。 这里有个图片上...
2022年3月10日 23:39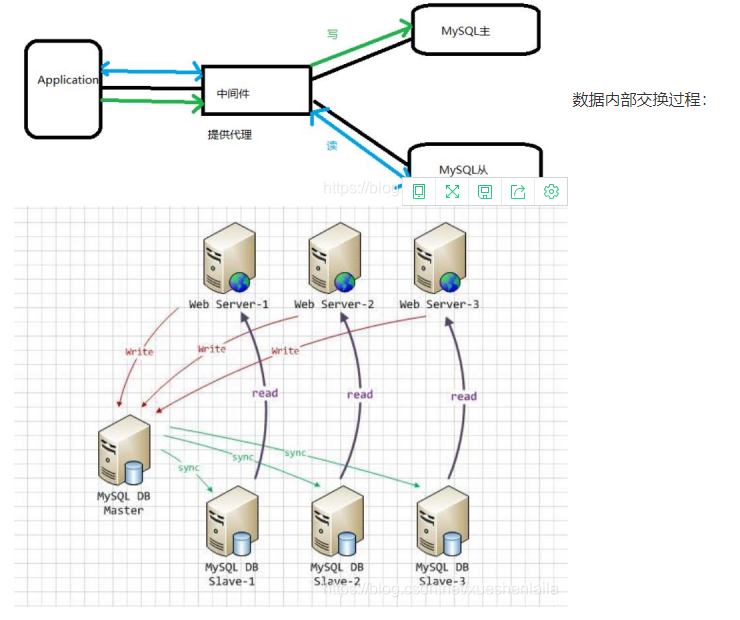
Linux如何使用 MyCat 实现 MySQL 主从读写分离_Linux
这篇文章主要介绍了Linux如何 MyCat 实现 MySQL 主从读写分离,感兴趣并且想详情了解的小伙伴接着看下文吧 目录Linux-使用 MyCat 实现 MySQL 主从读写分离一、MySQL 读写分离1、MySQL 读写分离...
2022年6月15日 22:47CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
2022年12月30日 01:45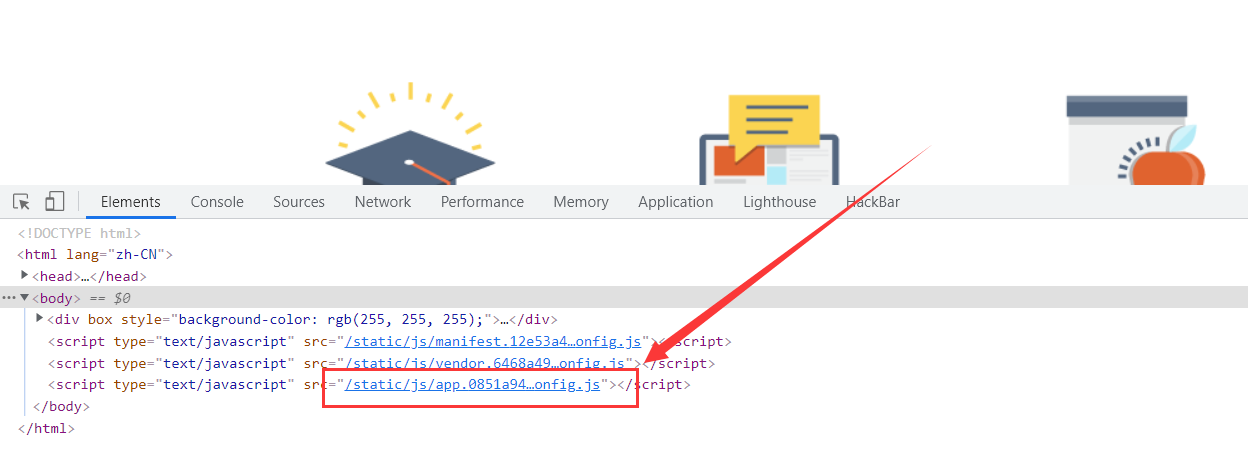
一次有意思的js未授权访问
前言: 今天分享的这个漏洞是在某项目中挖到的,当时这个漏洞点很多师傅也发现了,也在弄,只是我误打误撞先一步把数据包构造出来拿到了数据,最后拿到了赏金。所以感觉这洞的数据包构造还是有...
2022年3月10日 23:34
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

