
最新发布第633页

CVE-2022-2627: WordPress Newspaper < 12 - Cross-Site Scripting
漏洞标题 CVE-2022-2627: WordPress Newspaper < 12 - Cross-Site Scripting 漏洞描述 WordPress Newspaper theme before 12 is susceptible to cross-site scripting. The does not sanitiz...
 2022年3月9日 04:59

bugbounty技巧聚合20210918
漏洞报告 Mattermost 错误配置导致的账户劫持 http://hackerone.com/reports/1114347 Zomato fr1.vpn.zomans.com 子域名劫持 http://hackerone.com/reports/1182864 Basecamp Basecamp子域名劫...
2022年3月10日 23:30CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
2023年6月21日 09:11CVE-2025-47646: PSW Front-end Login & Registration 1.13 – Weak Password Recovery
漏洞标题 CVE-2025-47646: PSW Front-end Login & Registration 1.13 - Weak Password Recovery 漏洞描述 PSW Front-end Login & Registration plugin for WordPress contains a weak p...
2025年11月23日 11:12CVE-2023-5222: Viessmann Vitogate 300 – Hardcoded Password
漏洞标题 CVE-2023-5222: Viessmann Vitogate 300 - Hardcoded Password 漏洞描述 A critical vulnerability in Viessmann Vitogate 300 up to 2.1.3.0 allows attackers to authenticate using...
2023年4月21日 07:27CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Post Grid plugin before 2.1.8 contains a reflected cross-site scripting vulnerabili...
2021年12月1日 08:59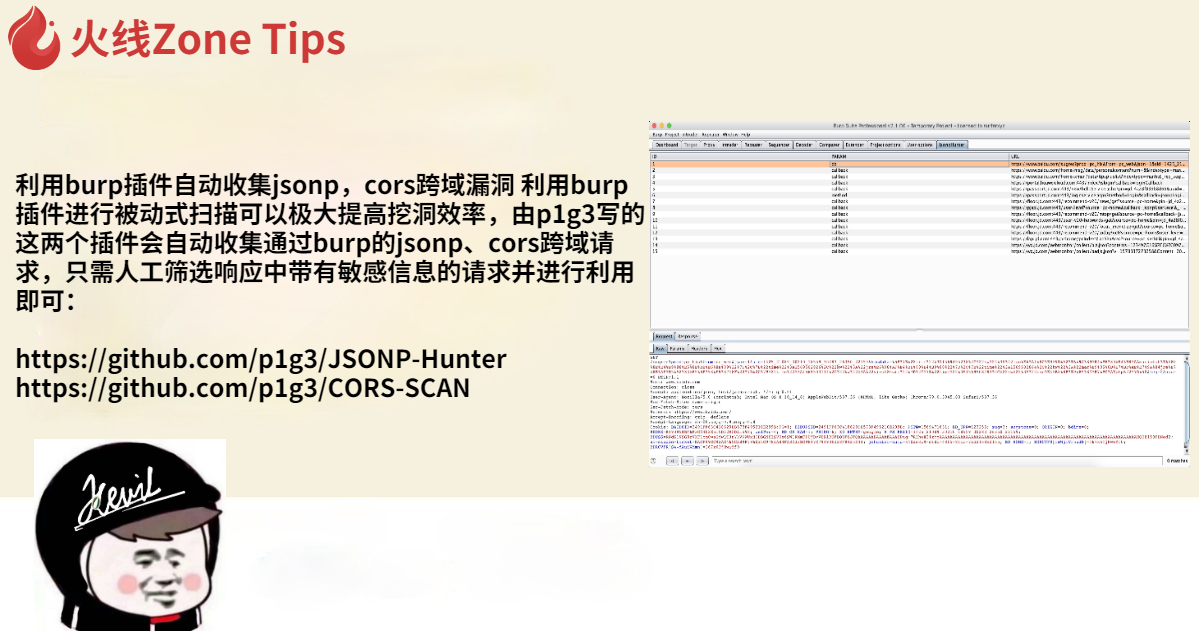
利用burp插件自动收集jsonp,cors跨域漏洞
利用burp插件进行被动式扫描可以极大提高挖洞效率,由p1g3写的这两个插件会自动收集通过burp的jsonp、cors跨域请求,只需人工筛选响应中带有敏感信息的请求并进行利用即可: http://github.com/...
2022年3月10日 23:35CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 – Privilege Escalation
漏洞标题 CVE-2025-3605: WordPress Frontend Login and Registration Blocks Plugin 1.0.7 - Privilege Escalation 漏洞描述 Privilege escalation vulnerability exists in the Frontend Logi...
2025年6月25日 14:55CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit – Broken Access Control
漏洞标题 CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit - Broken Access Control 漏洞描述 The Recover WooCommerc...
2025年3月3日 08:35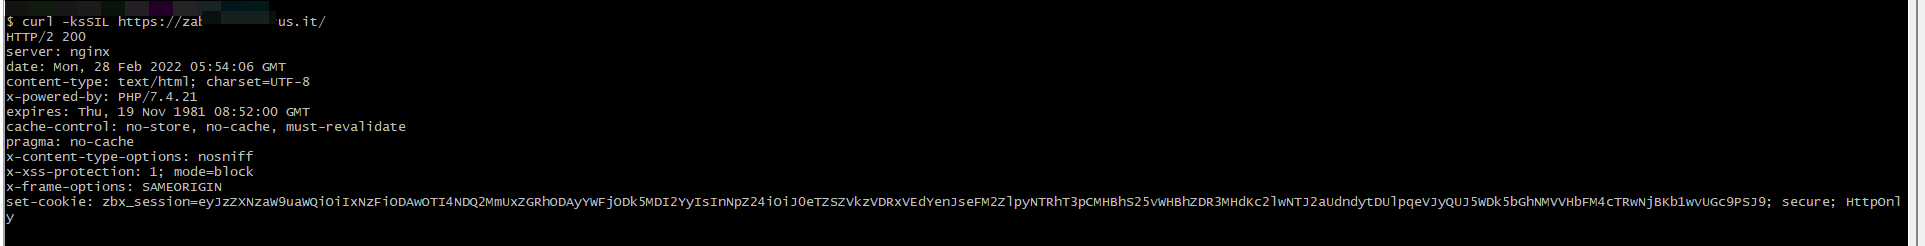
实战意大利某公司zabbix服务器
简介 最近在复现zabbix的漏洞(CVE-2022-23131),偶然间拿到了意大利某公司的zabbix服务器。 Zabbix Sia Zabbix是拉脱维亚Zabbix SIA(Zabbix Sia)公司的一套开源的监控系统。该系统支持网络...
2022年3月10日 23:30
斥资170亿美元,三星已决定于美国德州新建半导体厂
11月23日,韩国最大的跨国企业集团三星SAMSUNG在其官方网站上发布公告称,其将于美国德克萨斯州泰勒市斥资170亿美元新建一个半导体制造工厂。这是三星在美国有史以来的最大一次投资,至此,三星...
2022年3月10日 23:38CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
2022年12月30日 01:45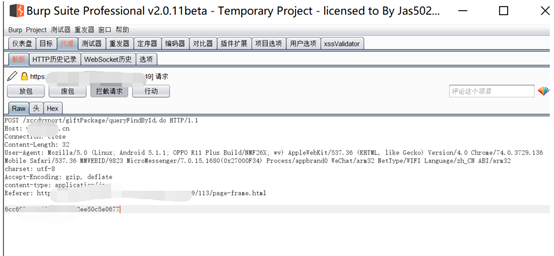
一次不会代码的代码审计
前言 由于小程序的便捷性,越来越多的应用迁移到了了小程序上,由此伴随着小程序上线前的日常渗透测试工作也开始增加。但小程序的测试中经常会遇到数据包被加密了,导致无法进行改包测试。和测...
2022年3月10日 23:38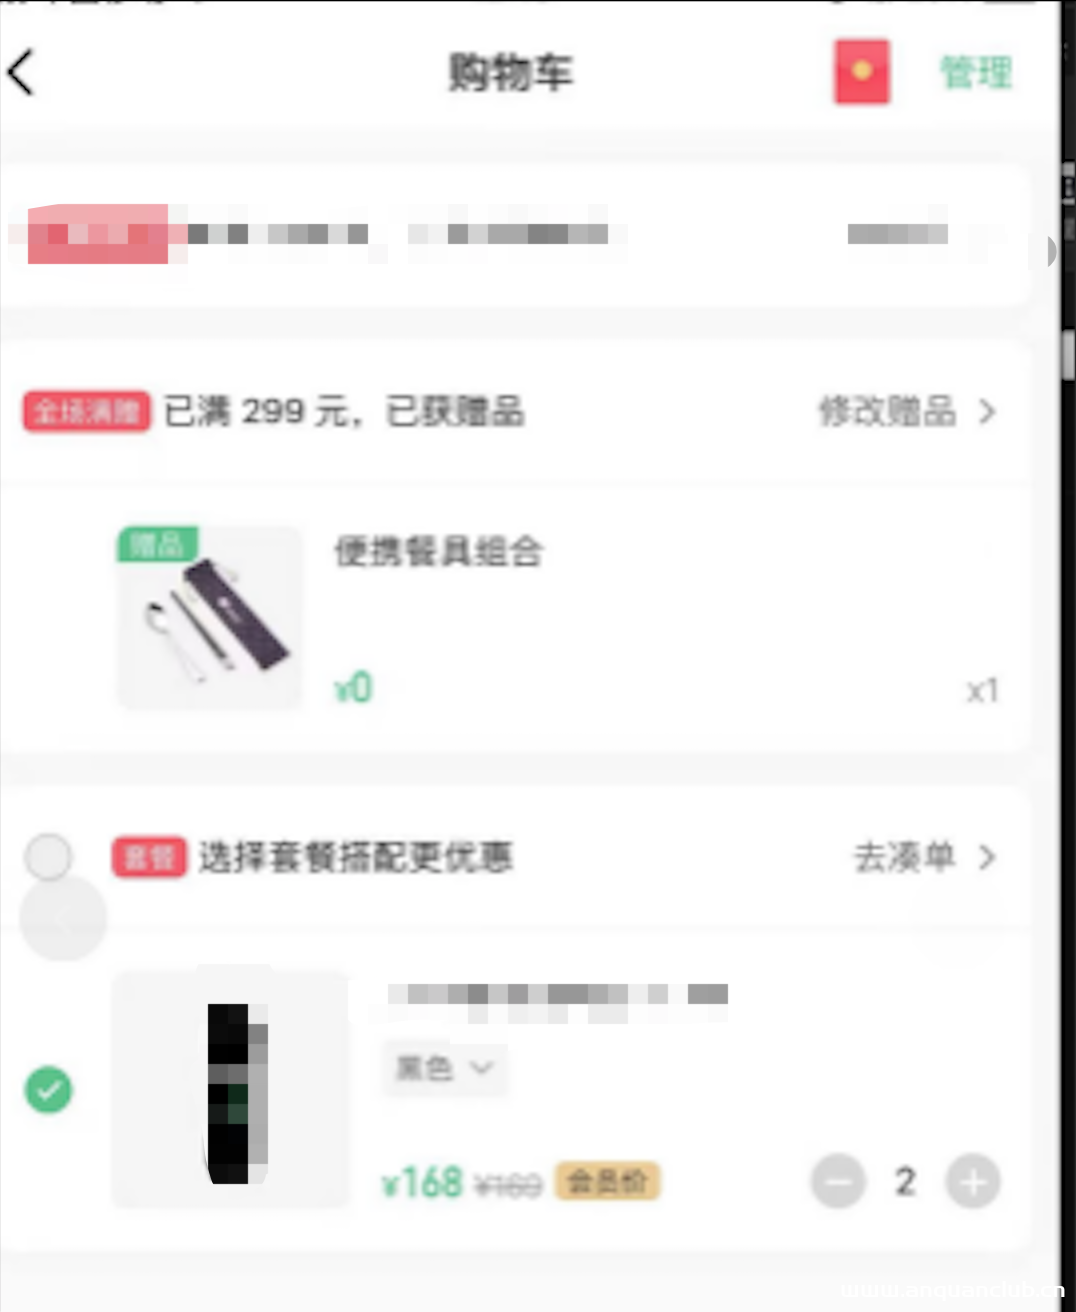
商城的一些逻辑漏洞
之前挖火线的一个私密项目,我参加的时候项目已经开启好几天了,之后在商城的地方挖到了一些漏洞,有几个还是值得分享一下的 一个赠品替换的漏洞 商城里有个满299送赠品的活动,大概是说价格超...
2022年3月10日 23:32CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls
漏洞标题 CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls 漏洞描述 The plugin lacks sufficient access controls allowing an unauthenticated u...
2024年8月1日 05:16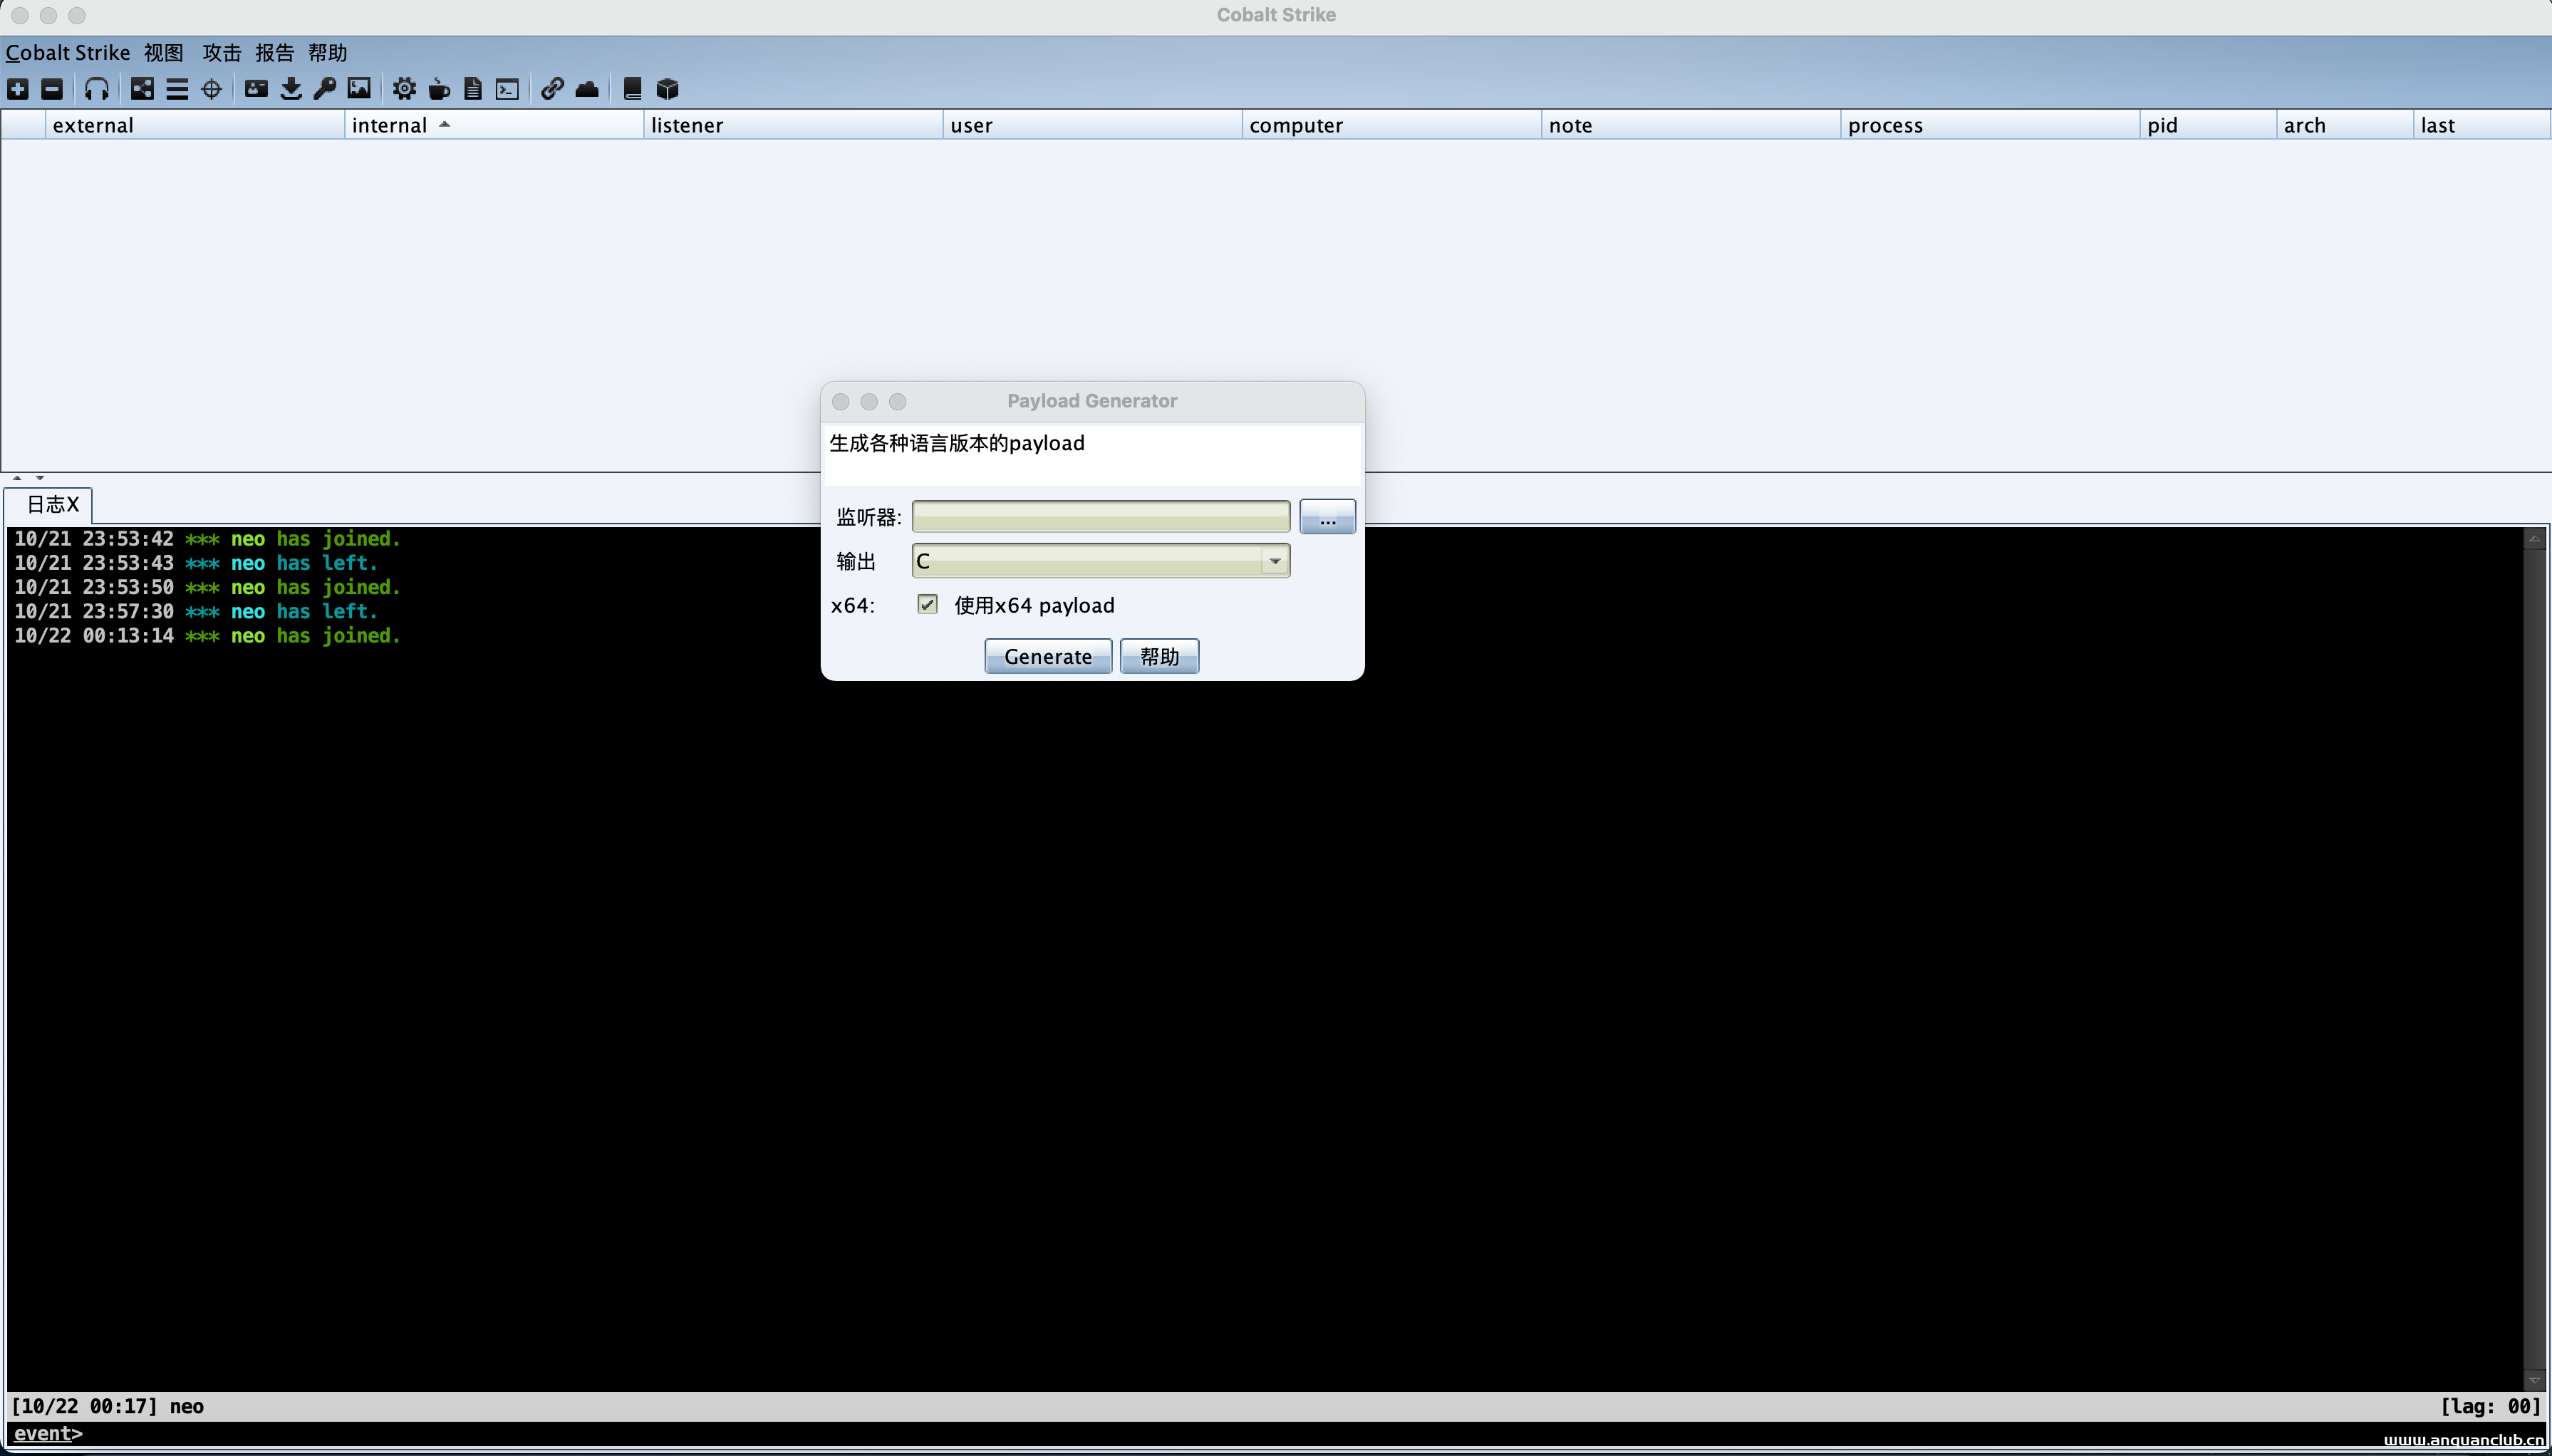
浅谈cs的shellcode的使用方法
前言:学习心得,大佬勿喷 看完本文你会了解到: 1、cs中的shellcode是做什么的? 2、用类似于cs、msf生成的shellcode的加载器是什么样的? 3、windows api是什么? 4、怎样从msf及cs生成的shel...
2022年3月10日 23:32
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

