
最新发布第634页

实战攻防演习之红队视角下的防御体系突破 @奇安信
地址:http://i0x0fy4ibf.feishu.cn/file/boxcnFaTDbhg5qQDzAlk8vrfNtc 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
 2022年3月10日 23:39
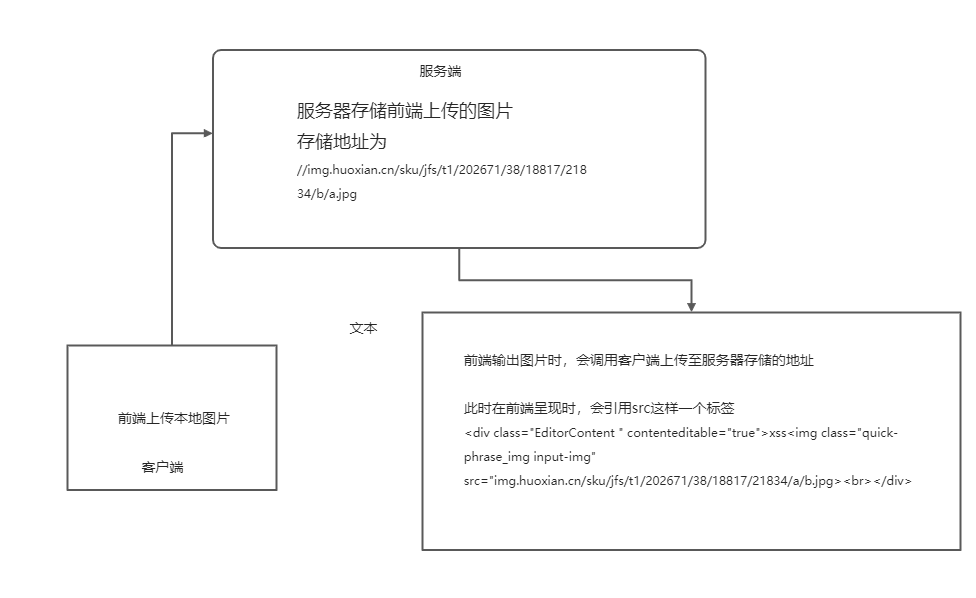
挖掘存储Xss时发现的小Tips
前言:一直以来在挖掘xss时总是被各种过滤,各种实体化转义。是真滴很难受,敢想连着几天兴冲冲奔着表单去,看着被过滤,转义的payload,用尽办法都过不去的心情。最后似乎有个声音在跟我说,能...
2022年3月10日 23:30
Docker 通过端口来连接一个容器的实现_docker
这篇文章主要介绍了Docker 通过端口来连接一个容器的实现,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 Docker容器的连接 1.网络端口映射 我们创建一个python应用的容器 #...
2023年1月10日 20:27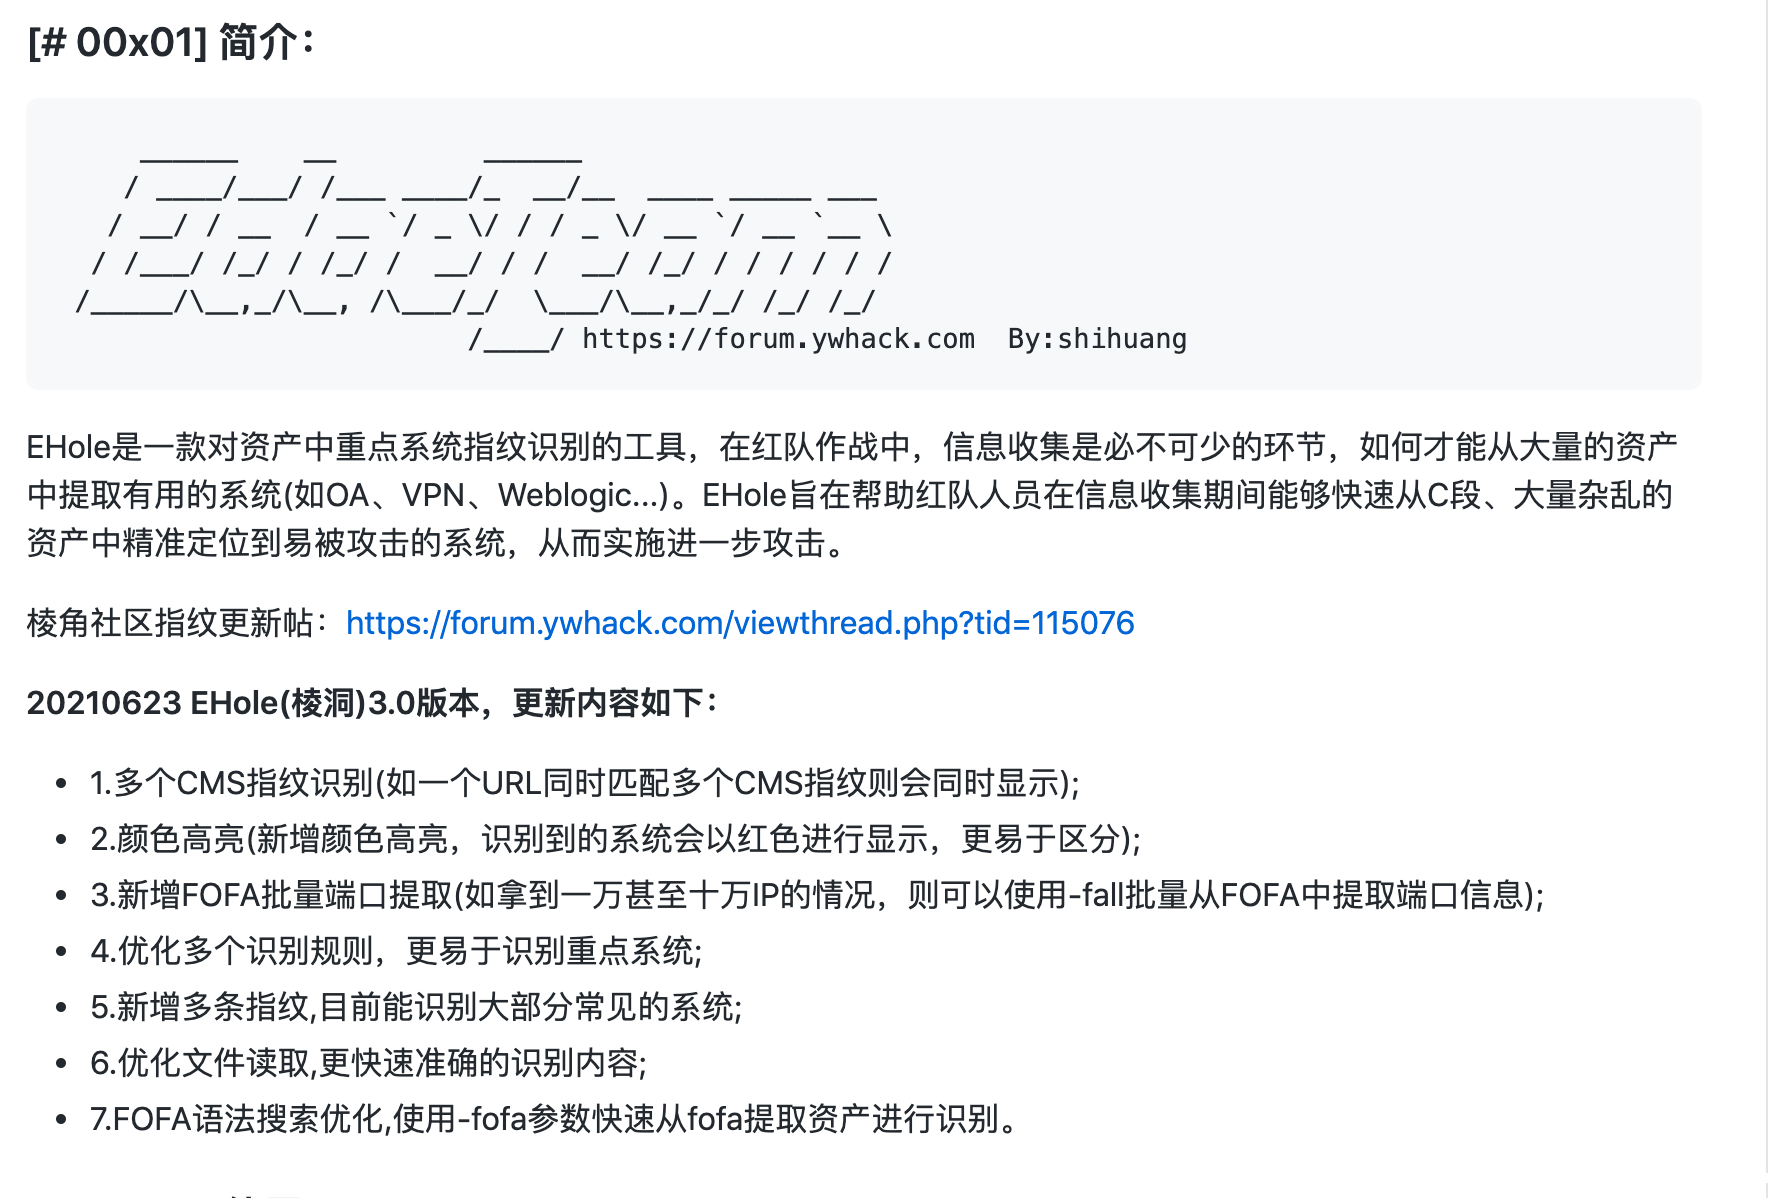
信息收集系列之指纹识别
0x01 前言 在渗透测试过程中,如何才能从大量的互联网资产中提取易受攻击的信息系统(例如VPN、邮服、CMS、OA、Shiro、Struts2等),逐渐成为信息收集中一个必不可少的环节。 0x2 工具调研 在线指...
2022年3月10日 23:34
记一次某贷款公司从0到100的渗透测试记录
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。漏洞测试结束后已将漏洞提交漏洞平台。 一、信息收集 首先通过...
2022年3月10日 23:37
Ubuntu18.04更改apt源为阿里云源的详细过程_Linux
目录前言:Ubuntu18.04更改apt源为阿里云源ubuntu sudo update与upgrade的作用及区别总结前言: 看见Ubuntu新出了18.04版本感觉不错,装一个玩玩,虽然有很多教程可以参考,但我也给出一个不是...
2022年6月14日 23:03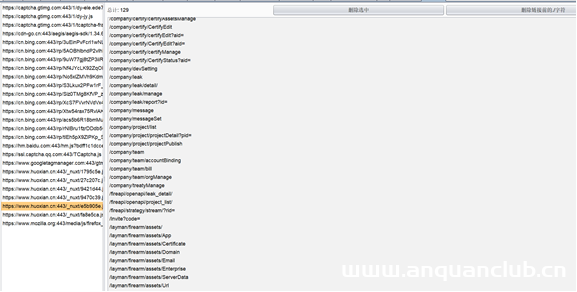
记一次JS未授权访问漏洞
前言 上周六参加了最近一期的听火沙龙,各位师傅分享了很多有意思的挖洞姿势和议题,根据会后梳理和完善,现以分享交流未授权的一些拙见,各位大师父们如果有更好的意见建议,欢迎评论交流。 正...
2022年3月10日 23:37
bugbounty技巧聚合20210806
热点直击-黑帽安全大会 HTTP2 相关攻击面 http://i.blackhat.com/USA21/Wednesday-Handouts/us-21-Kettle-HTTP-The-Sequel-Is-Always-Worse.pdf http://i.blackhat.com/USA21/Wednesday-Handout...
2022年3月10日 23:37
CVE-2010-20103: ProFTPd-1.3.3c – Backdoor Command Execution
漏洞标题 CVE-2010-20103: ProFTPd-1.3.3c - Backdoor Command Execution 漏洞描述 ProFTPD 1.3.3c contains a command injection backdoor caused by a hidden FTP command trigger in the sou...
2010年4月6日 04:50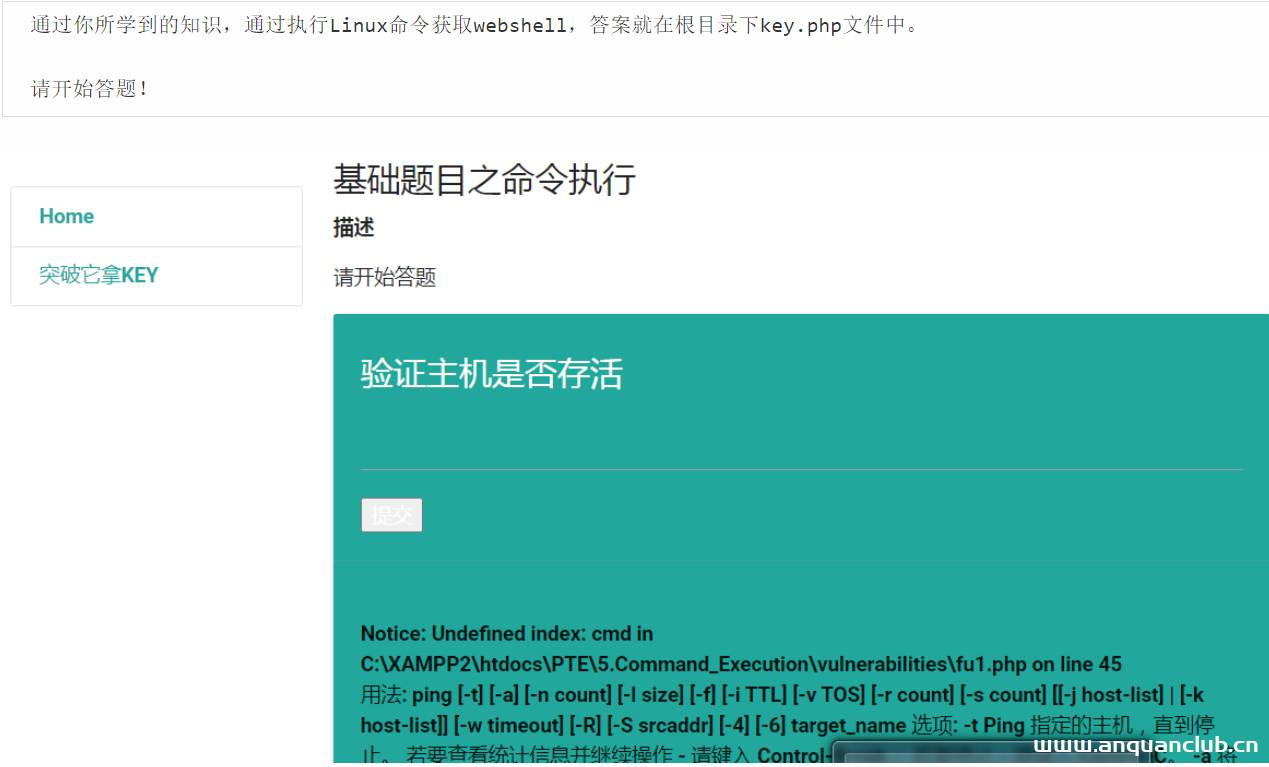
CISP-PTE认证中遇到的CTF题目及WP(一)
0x01 前言 本来想着先补充一文教你xxxxxx(三)的,这到过年了项目还是有点多,报告都没写完,还是先放这篇文章吧,,,,,,CISP-PTE中的题目,毕竟网上的资料比较少,因为考这个贵呀,,大家...
2022年3月10日 23:33
对象存储桶配置不当可查看桶列表漏洞解析
对象存储桶配置不当可查看对象列表漏洞的成因是'网站所使用的对象存储桶访问权限为共有读而非私有',在弄清这个原因之前我们先分析一下对象存储桶的权限策略 这里我拿华为云的对象存储桶来说明 ...
2022年3月10日 23:32
记手工SQL数字报错型注入
前言 上篇已经发了一篇回显型SQL注入,SQL剩下的还有报错型、盲注,今天再记一下报错型的流程,仅做参考 正文 1.先通过引号 判断该网站为数字型,payload直接拼接,无需引号闭合,当网站后直接...
2022年3月10日 23:39CVE-2025-24799: GLPI < 10.0.17 - Pre-Auth SQL Injection
漏洞标题 CVE-2025-24799: GLPI < 10.0.17 - Pre-Auth SQL Injection 漏洞描述 A pre-authentication SQL injection vulnerability exists in the Inventory feature of GLPI. The vulnerabi...
2025年6月8日 17:01(CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞
漏洞标题 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 漏洞描述 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 PoC代码 暂无
2025年6月13日 09:58CVE-2018-10736: Nagios XI SQL Inject
漏洞标题 CVE-2018-10736: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年11月9日 09:04CVE-2018-19127: PHPCMS 2008 – Remote Code Execution via Template Injection
漏洞标题 CVE-2018-19127: PHPCMS 2008 - Remote Code Execution via Template Injection 漏洞描述 PHPCMS 2008 suffers from an unauthenticated RCE via template injection in type.php, whe...
2018年7月14日 01:13
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

