
最新发布第635页

CVE-2018-1000130: Jolokia Agent – JNDI Code Injection
漏洞标题 CVE-2018-1000130: Jolokia Agent - JNDI Code Injection 漏洞描述 Jolokia agent is vulnerable to a JNDI injection vulnerability that allows a remote attacker to run arbitrary...
 2018年6月8日 07:11
CVE-2022-0591: Formcraft3 <3.8.28 - Server-Side Request Forgery
漏洞标题 CVE-2022-0591: Formcraft3 <3.8.28 - Server-Side Request Forgery 漏洞描述 Formcraft3 before version 3.8.2 does not validate the URL parameter in the formcraft3_get AJAX ...
2022年11月26日 21:40CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS)
漏洞标题 CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS) 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository imgproxy/imgproxy prior to 3.14.0. Po...
2023年11月21日 04:43CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution
漏洞标题 CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution 漏洞描述 Qualitor through 8.20 allows remote attackers to execute arbitrary code via PHP code in the html/ad/ad...
2023年11月22日 21:45CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞
漏洞标题 CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞 漏洞描述 Spring Cloud Function 是基于Spring Boot 的函数计算框架,它抽象出所有传输细节和基础架构,允许开发人员保...
2022年2月17日 05:01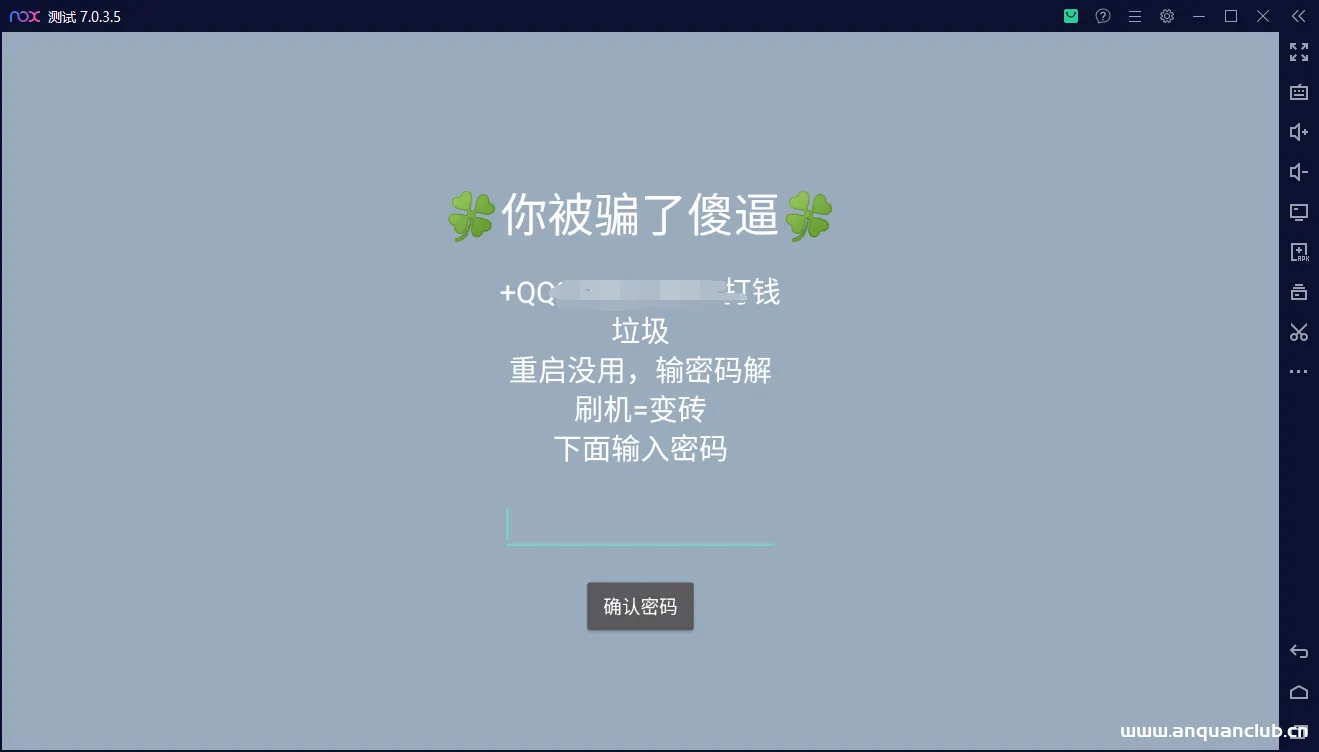
记一次违规锁机APP的渗透测试
0x00前言 今天闲着无聊,发呆时间,好兄弟突然发来一张锁机图片,乍一想锁机这玩意还是咱初中那段时间火啊。因为隐私问题,这里就直接放模拟器运行图片 那些莫名其妙的小软件,大家懂得都懂,都...

 2023年1月13日 19:28
CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization
漏洞标题 CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization 漏洞描述 Jira Netic Group Export add-on before 1.0.3 contains a missing authorization vulnerabili...
2022年11月9日 02:28CVE-2023-29923: PowerJob <=4.3.2 - Unauthenticated Access
漏洞标题 CVE-2023-29923: PowerJob <=4.3.2 - Unauthenticated Access 漏洞描述 PowerJob V4.3.1 is vulnerable to Insecure Permissions. via the list job interface. PoC代码
2023年3月24日 15:36
黑客攻击方法之【CC攻击】
免责声明 前言 网络攻击的方法有很多种,比如我们常见的DDOS等攻击,或者用kali执行一些脚本也可以实现DDOS攻击,再或者自行问度娘 正文 在进行攻击之前,我们要知道CC攻击它的原理 CC(Challeng...
2022年9月16日 22:20CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
2022年10月2日 14:48CVE-2018-8727: Mirasys DVMS Workstation <=5.12.6 - Local File Inclusion
漏洞标题 CVE-2018-8727: Mirasys DVMS Workstation <=5.12.6 - Local File Inclusion 漏洞描述 Mirasys DVMS Workstation versions 5.12.6 and prior suffer from local file inclusion vul...
2018年3月24日 22:27CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting
漏洞标题 CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected XSS in custom-face...
2021年11月18日 23:55CVE-2017-12615: Apache Tomcat Servers – Remote Code Execution
漏洞标题 CVE-2017-12615: Apache Tomcat Servers - Remote Code Execution 漏洞描述 Apache Tomcat servers 7.0.{0 to 79} are susceptible to remote code execution. By design, you are not...
2017年11月20日 22:03CVE-2020-8772: WordPress InfiniteWP <1.9.4.5 - Authorization Bypass
漏洞标题 CVE-2020-8772: WordPress InfiniteWP <1.9.4.5 - Authorization Bypass 漏洞描述 WordPress InfiniteWP plugin before 1.9.4.5 for WordPress contains an authorization bypass v...
2020年12月7日 05:55CVE-2021-24358: Plus Addons for Elementor Page Builder < 4.1.10 - Open Redirect
漏洞标题 CVE-2021-24358: Plus Addons for Elementor Page Builder < 4.1.10 - Open Redirect 漏洞描述 WordPress Plus Addons for Elementor Page Builder before 4.1.10 did not validate...
2021年6月11日 04:26CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年1月16日 04:11
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

