
最新发布第639页

Citrix ADC and Gateway CVE-2023-24488 跨站脚本漏洞
漏洞标题 Citrix ADC and Gateway CVE-2023-24488 跨站脚本漏洞 漏洞描述 Citrix ADC and Gateway CVE-2023-24488 跨站脚本漏洞 日期: 2024-02-07 | 影响软件: Citrix ADC | PoC代码 暂无
 2023年9月6日 17:42
CVE-2025-25257: Fortinet FortiWeb – SQL Injection
漏洞标题 CVE-2025-25257: Fortinet FortiWeb - SQL Injection 漏洞描述 An improper neutralization of special elements used in an SQL command ('SQL Injection') vulnerability ...
2025年9月30日 22:51CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery
漏洞标题 CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery 漏洞描述 WordPress PhonePe Payment Solutions plugin through 1.0.15 is suscept...
2022年2月5日 13:57CVE-2024-9989: Crypto <= 2.15 - Authentication Bypass
漏洞标题 CVE-2024-9989: Crypto <= 2.15 - Authentication Bypass 漏洞描述 The Crypto plugin for WordPress is vulnerable to authentication bypass in versions up to, and including, ...
2024年8月9日 06:48
bugbounty技巧聚合20211230
漏洞报告 【Github】 API 更改可见权限 http://hackerone.com/reports/1086781 【 Krisp】Log4j CVE-2021–44228 http://hackerone.com/reports/1431624 【BlockDev Sp. Z o.o】SQL 注入导致检...
2022年3月10日 23:39CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload
漏洞标题 CVE-2017-17092: WordPress < 4.9.1 - Authenticated JavaScript File Upload 漏洞描述 WordPress before 4.9.1 contains a cross-site scripting caused by not requiring unfilte...
2017年1月17日 05:52
[极客大挑战 2019]Http – buu刷题笔记
欢迎来到西南某最大卖鞋厂商 !三叶草安全技术小组(Syclover) 当黑客帝国的梦想成为现实,你就是下一个奇迹缔造者!三叶草安全技术小组(Syclover)等待着同样热爱技术的你~ 打开网页随便翻翻...

 2022年4月14日 16:14
CVE-2021-24340: WordPress Statistics <13.0.8 - Blind SQL Injection
漏洞标题 CVE-2021-24340: WordPress Statistics <13.0.8 - Blind SQL Injection 漏洞描述 WordPress Statistic plugin versions prior to version 13.0.8 are affected by an unauthenticat...
2021年11月7日 21:24CVE-2014-1843: Titan FTP Server < 10.40 - User Properties Traversal
漏洞标题 CVE-2014-1843: Titan FTP Server < 10.40 - User Properties Traversal 漏洞描述 Titan FTP Server versions prior to 10.40 build 1829 contain a directory traversal vulnerabi...
2014年10月21日 22:09CVE-2021-25281: SaltStack Salt <3002.5 - Auth Bypass
漏洞标题 CVE-2021-25281: SaltStack Salt <3002.5 - Auth Bypass 漏洞描述 SaltStack Salt before 3002.5 does not honor eauth credentials for the wheel_async client, allowing attacke...
2021年11月4日 21:40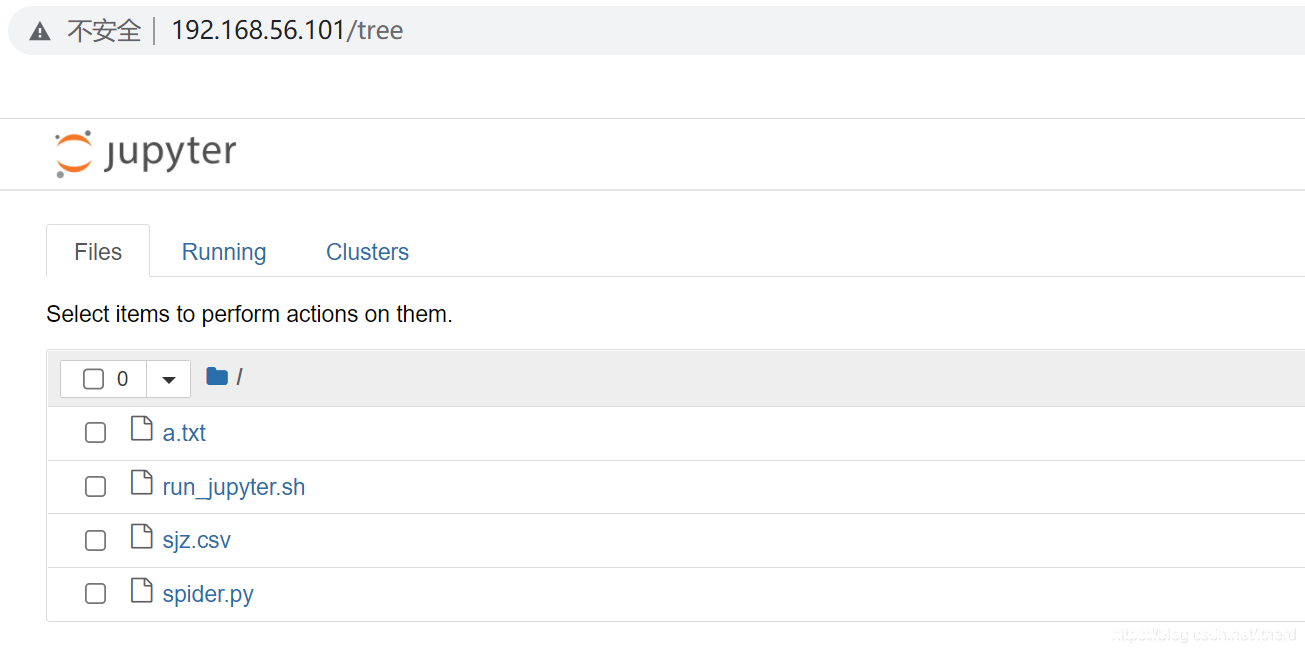
如何在centos的docker里安装jupyter并开放端口_docker
上次有一朋友问小编如何在centos的docker里安装jupyter并开放端口呢?在这就不一一回复大家了,下面小编把我的个人经验分享到安全小天地平台,感兴趣的朋友一起看看吧 目录安装 jupyterdocker ...
2022年6月15日 22:48CVE-2016-1000146: WordPress Pondol Form to Mail <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2016-1000146: WordPress Pondol Form to Mail <=1.1 - Cross-Site Scripting 漏洞描述 WordPress Pondol Form to Mail 1.1 and before contains a reflected cross-site scrip...
2016年8月20日 08:20CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload 漏洞描述 WordPress Backup Guard plugin before 1.6.0 is susceptible to authenticated a...
2021年9月1日 08:08CVE-2022-0660: Microweber <1.2.11 - Information Disclosure
漏洞标题 CVE-2022-0660: Microweber <1.2.11 - Information Disclosure 漏洞描述 Microweber before 1.2.11 is susceptible to information disclosure. An error message is generated in ...
2022年11月21日 20:39CVE-2020-35598: Advanced Comment System 1.0 – Local File Inclusion
漏洞标题 CVE-2020-35598: Advanced Comment System 1.0 - Local File Inclusion 漏洞描述 ACS Advanced Comment System 1.0 is affected by local file inclusion via an advanced_component_s...
2020年1月8日 15:14CVE-2013-7285: XStream <1.4.6/1.4.10 - Remote Code Execution
漏洞标题 CVE-2013-7285: XStream <1.4.6/1.4.10 - Remote Code Execution 漏洞描述 Xstream API before 1.4.6 and 1.4.10 is susceptible to remote code execution. If the security frame...
2013年4月30日 08:48
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

