
最新发布第644页

CVE-2014-1841: Titan FTP Server < 10.40 Move Function - Directory Traversal
漏洞标题 CVE-2014-1841: Titan FTP Server < 10.40 Move Function - Directory Traversal 漏洞描述 Titan FTP Server versions prior to 10.40 build 1829 contain a directory traversal v...
 2014年1月9日 18:57
CVE-2021-34624: WordPress ProfilePress 3.0-3.1.3 – Arbitrary File Upload
漏洞标题 CVE-2021-34624: WordPress ProfilePress 3.0-3.1.3 - Arbitrary File Upload 漏洞描述 A vulnerability in the file uploader component found in the ~/src/Classes/FileUploader.ph...
2021年8月25日 15:32
-Struts2-061 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-061 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月8日 14:11
CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年1月21日 18:46CVE-2022-23779: Zoho ManageEngine – Internal Hostname Disclosure
漏洞标题 CVE-2022-23779: Zoho ManageEngine - Internal Hostname Disclosure 漏洞描述 Zoho ManageEngine Desktop Central before 10.1.2137.8 exposes the installed server name to anyone....
2022年11月14日 05:19CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution
漏洞标题 CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution 漏洞描述 WordPress themes including Shapely <= 1.2.7, NewsMag <= 2.4.1, Activel...
2020年2月17日 19:52CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting
漏洞标题 CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting 漏洞描述 WordPress wpForo Forum plugin before 1.4.12 for WordPress allows unauthenticated reflec...
2018年1月26日 12:52CVE-2025-64095: DNN – Unrestricted Arbitrary File Upload
漏洞标题 CVE-2025-64095: DNN - Unrestricted Arbitrary File Upload 漏洞描述 DNN (formerly DotNetNuke) \u003C 10.1.1 contains an unrestricted file upload vulnerability caused by the ...
2025年7月29日 14:23CVE-2020-7796: Zimbra Collaboration Suite < 8.8.15 Patch 7 - Server-Side Request Forgery
漏洞标题 CVE-2020-7796: Zimbra Collaboration Suite < 8.8.15 Patch 7 - Server-Side Request Forgery 漏洞描述 Zimbra Collaboration Suite (ZCS) before 8.8.15 Patch 7 is susceptible ...
2020年7月4日 19:28CVE-2010-1532: Joomla! Component PowerMail Pro 1.5.3 – Local File Inclusion
漏洞标题 CVE-2010-1532: Joomla! Component PowerMail Pro 1.5.3 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the givesight PowerMail Pro (com_powermail) com...
2010年6月19日 11:04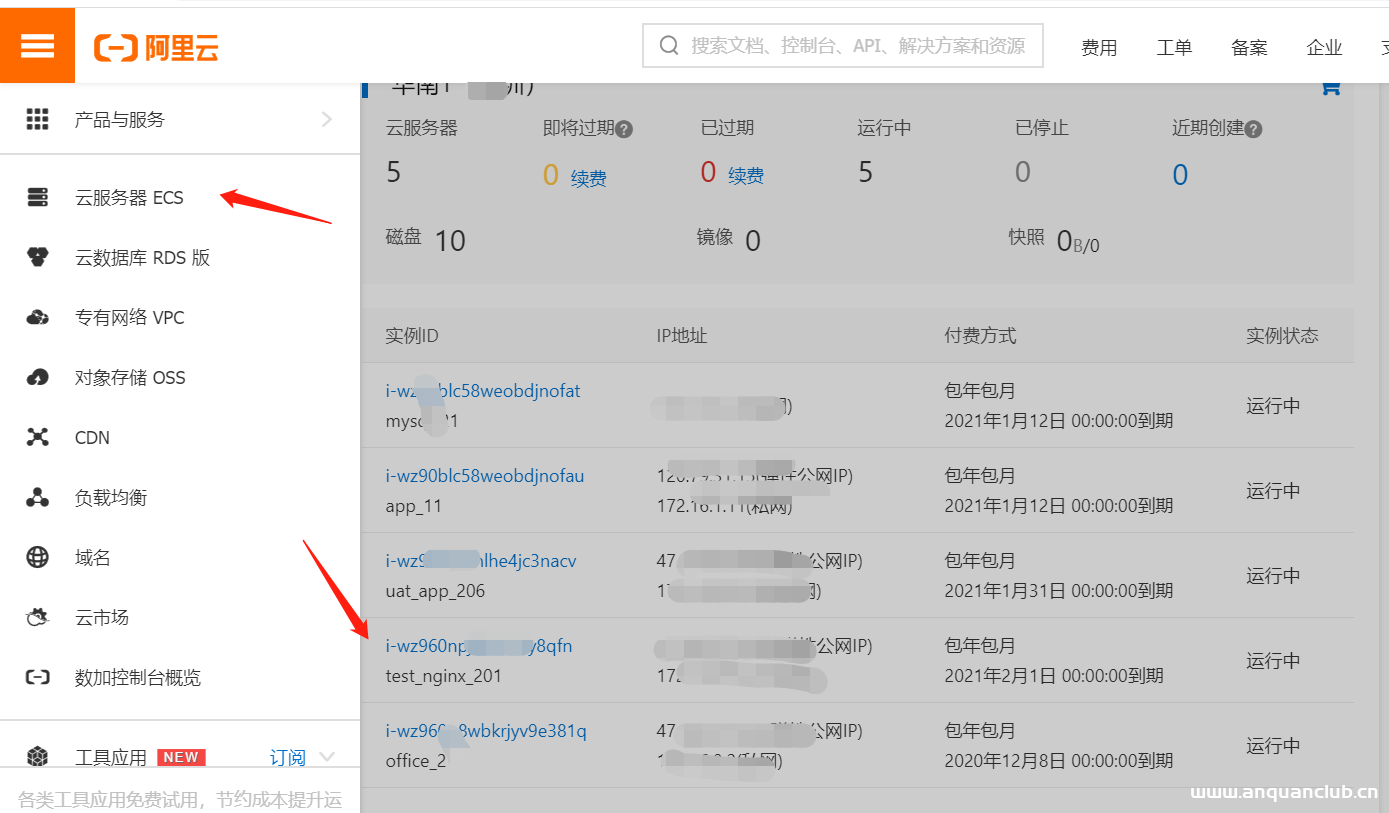
阿里云添加的安全组端口以及添加后无法访问问题排查_Linux
这篇文章主要介绍了阿里云添加的安全组端口以及添加后无法访问问题排查,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学...
2023年9月30日 20:09
探究一个LED如何入门Linux内核_Linux
内核那么大,从哪看啊?能看懂吗?其实这种场景在脑海里不止一次地发生过了,兴趣和困难进行猛烈地撞击,意志力稍强,会有所突破,静下心来研究,可能会有所收获 目录前言led trigger开始探索LE...
2022年6月17日 10:04
高级蓝队溯源手册
溯源手册 本溯源手册,分技巧与实战两大篇幅旨在帮助大家可以快速上手并在实战中运用,也可充当字典的作用,在溯源过程中可以翻一翻,更全面的溯源,故某些内容可能会简化。 技巧篇 通常情况下...
2023年6月16日 16:30CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
2021年5月27日 20:23CVE-2023-3139: Protect WP Admin < 4.0 - Unauthenticated Protection Bypass
漏洞标题 CVE-2023-3139: Protect WP Admin < 4.0 - Unauthenticated Protection Bypass 漏洞描述 The Protect WP Admin WordPress plugin before version 4.0 disclosed the URL of the adm...
2023年7月30日 09:26CVE-2014-9119: WordPress DB Backup <=4.5 - Local File Inclusion
漏洞标题 CVE-2014-9119: WordPress DB Backup <=4.5 - Local File Inclusion 漏洞描述 WordPress Plugin DB Backup 4.5 and possibly prior versions are prone to a local file inclusion ...
2014年12月9日 05:14
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

