
最新发布第64页
雷池waf社区版命令执行绕过
1.命令执行whoami回显 2.构造不影响解析的poc whoami 方法1 $1: wh$1oami 方法2 /;+`符号: /;w`saldkj2190`ho`12wsa2`am`foj11`i cat /etc/passwd 方法一 通配符、垃圾字符1: /;cat+/et?/pas...

 2024年4月13日 22:50
vcsode配合phpstudy配置php环境,并且开启xdebug
前言 博主环境:windows11 + phpstudy phpstudy配置 这里就不多赘述了,直接官网下载下来,下一步就可以了,这里说一下关于php版本选择: 我搭建xdebug并不是为了开发,主要是用来进行环境配置...
2023年5月12日 20:02
CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
 2022年6月25日 21:24

越权测试小技巧:利用对象注入(Object Injection)
越权测试小技巧:利用对象注入(Object Injection) POST /email Host: localhost Content-Type: application/json {'email':'guest@example.com'} ------------------- POST /email Host: localh...
2022年3月10日 23:32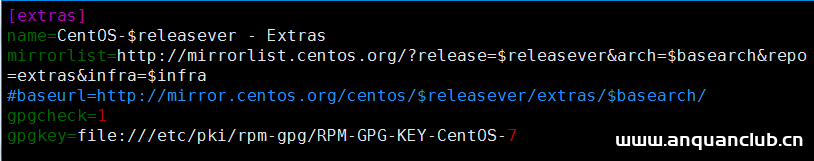
yum 命令使用讲解_Linux
这篇文章主要介绍了yum 命令使用讲解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 (一)yum介绍 Yum(全称为 Ye...
2023年9月21日 20:10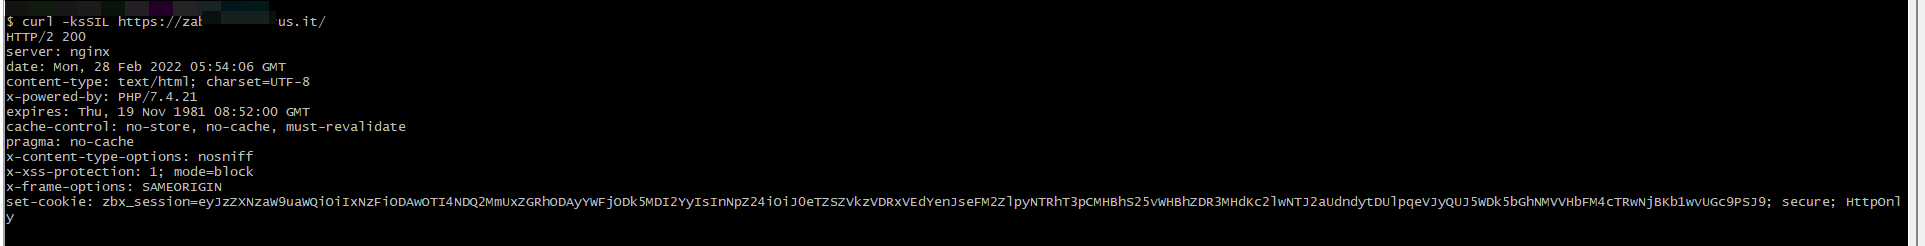
实战意大利某公司zabbix服务器
简介 最近在复现zabbix的漏洞(CVE-2022-23131),偶然间拿到了意大利某公司的zabbix服务器。 Zabbix Sia Zabbix是拉脱维亚Zabbix SIA(Zabbix Sia)公司的一套开源的监控系统。该系统支持网络...
2022年3月10日 23:30CVE-2019-5591: FortiOS – Insecure LDAP Configuration Detection
漏洞标题 CVE-2019-5591: FortiOS - Insecure LDAP Configuration Detection 漏洞描述 The FortiGate LDAP configuration was detected to be insecure due to missing ca-cert, secure LDAPS, ...
2019年4月20日 17:58CVE-2023-1454: Jeecg-boot 3.5.0 qurestSql – SQL Injection
漏洞标题 CVE-2023-1454: Jeecg-boot 3.5.0 qurestSql - SQL Injection 漏洞描述 A vulnerability classified as critical has been found in jeecg-boot 3.5.0. This affects an unknown part ...
2023年7月8日 20:07CVE-2022-26564: HotelDruid Hotel Management Software 3.0.3 – Cross-Site Scripting
漏洞标题 CVE-2022-26564: HotelDruid Hotel Management Software 3.0.3 - Cross-Site Scripting 漏洞描述 HotelDruid Hotel Management Software 3.0.3 contains a cross-site scripting vulne...
2022年5月14日 01:45CVE-2024-4879: ServiceNow UI Macros – Template Injection
漏洞标题 CVE-2024-4879: ServiceNow UI Macros - Template Injection 漏洞描述 ServiceNow has addressed an input validation vulnerability that was identified in Vancouver and Washingto...
2024年12月21日 12:31
使用Docker构建一个Git镜像使用clone仓库_docker
这篇文章主要介绍了使用Docker构建一个Git镜像使用clone仓库,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 概述 ...
2022年12月8日 21:40Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞
漏洞标题 Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞 漏洞描述 Apache OFBiz存在XML外部实体注入漏洞,此漏洞是由于httpService接口对用户的请求验证不当导致的。 PoC代码 暂无
2018年12月10日 23:17CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 – Cross-Site Scripting
漏洞标题 CVE-2023-4111: PHPJabbers Bus Reservation System 1.1 - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHP Jabbers Bus Reservation System 1.1 and classified as ...
2023年4月3日 20:49CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年3月15日 08:23Apache Nifi 信息泄露漏洞(CVE-2024-56512)
漏洞标题 Apache Nifi 信息泄露漏洞(CVE-2024-56512) 漏洞描述 ApacheNiFi是一款用于提取、转换和加载数据的软件工具。NiFi通过内置处理器集成了许多不同的数据类型和文件格式。通过集成FTL、S...
2024年6月13日 12:03CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T – Command Injection
漏洞标题 CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T - Command Injection 漏洞描述 TOTOLINK EX1800T V9.1.0cu.2112_B20220316 has a vulnerability in the apcliEncrypType paramete...
2024年2月8日 06:47
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
2026年9月12日 12:55
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

