
最新发布第656页

CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting 漏洞描述 The plugin is affected by a cross-site scripting vulnerability within ...
 2021年2月22日 04:39
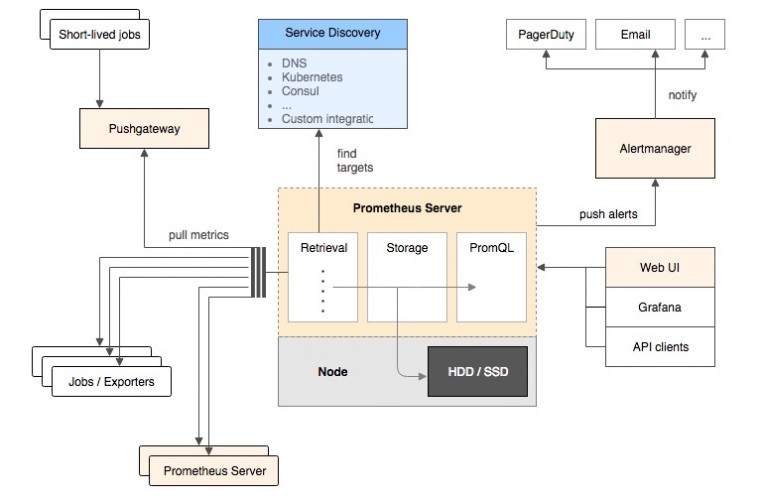
基于docker 搭建Prometheus+Grafana的过程详解_docker
这篇文章主要介绍了基于docker 搭建Prometheus+Grafana的过程详解,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、介绍Pro...
2022年8月23日 20:32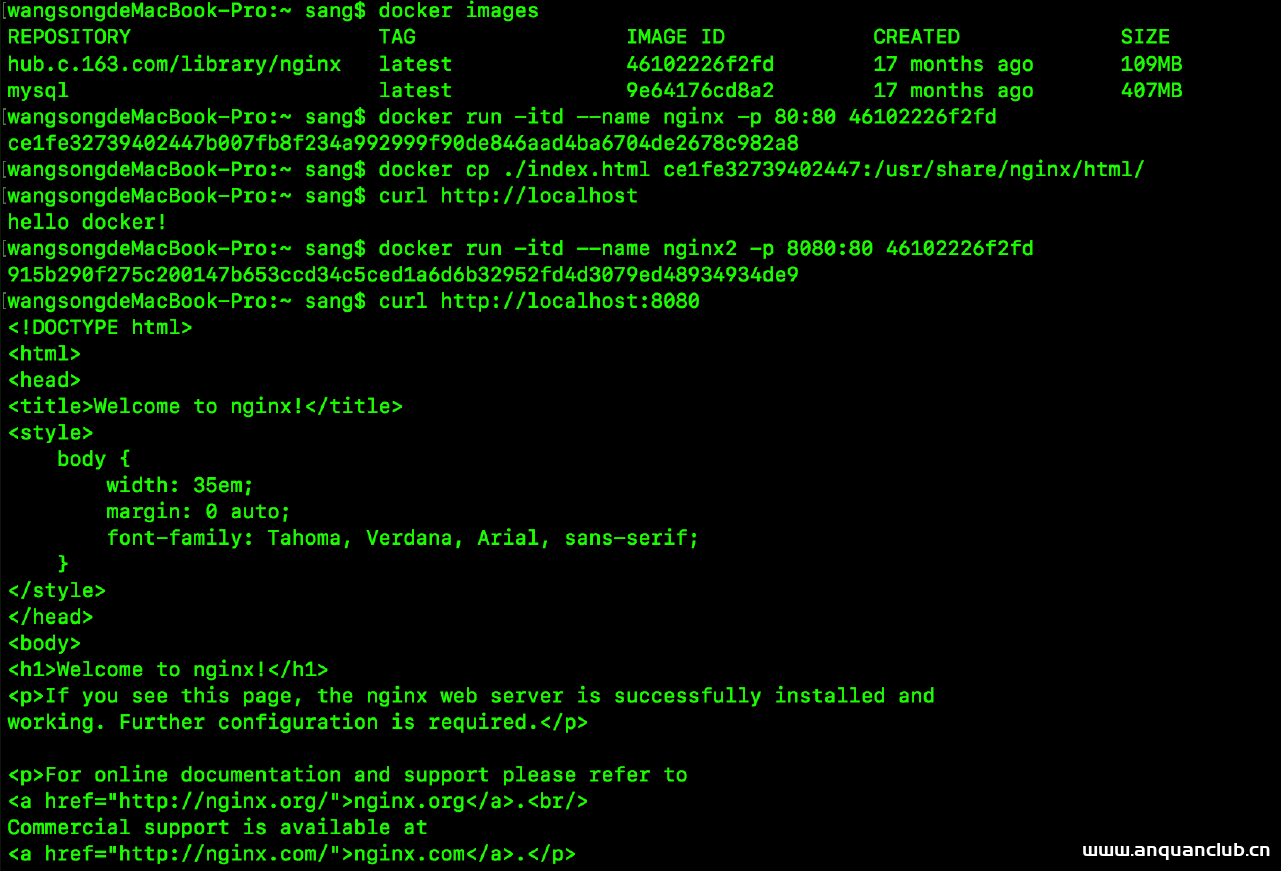
Docker创建本地镜像实现方法解析_docker
这篇文章主要介绍了Docker创建本地镜像实现方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 所谓的容器实际上是在父镜像的基础上...
2023年3月13日 20:03CVE-2024-45622: ASIS – SQL Injection Authentication Bypass
漏洞标题 CVE-2024-45622: ASIS - SQL Injection Authentication Bypass 漏洞描述 ASIS (aka Aplikasi Sistem Sekolah using CodeIgniter 3) 3.0.0 through 3.2.0 allows index.php username SQ...
2024年4月2日 08:36CVE-2012-3153: Oracle Forms & Reports RCE (CVE-2012-3152 & CVE-2012-3153)
漏洞标题 CVE-2012-3153: Oracle Forms & Reports RCE (CVE-2012-3152 & CVE-2012-3153) 漏洞描述 An unspecified vulnerability in the Oracle Reports Developer component in Oracle...
2012年8月14日 12:41CVE-2024-0012: Palo Alto Networks PAN-OS身份认证绕过导致RCE漏洞(CVE-2024-0012)
漏洞标题 CVE-2024-0012: Palo Alto Networks PAN-OS身份认证绕过导致RCE漏洞(CVE-2024-0012) 漏洞描述 PAN-OS 设备管理 Web 界面中存在身份认证绕过漏洞,未经身份验证的远程攻击者可以通过网...
2024年9月18日 03:45
[CISCN2019 华北赛区 Day2 Web1]Hack World
读题 sql注入题,而且直接告诉你flag在表flag中的flag字段。让你提交查询id 查询1和2会有回显,输入其它数值都会提示错误。抓包跑一下字典看一下过滤的内容(学到的新技能,原来bp的intruder还...

 2022年5月19日 20:12
CVE-2019-19824: TOTOLINK Realtek SD Routers – Remote Command Injection
漏洞标题 CVE-2019-19824: TOTOLINK Realtek SD Routers - Remote Command Injection 漏洞描述 TOTOLINK Realtek SDK based routers may allow an authenticated attacker to execute arbitrary...
2019年12月25日 23:26
-CVE-2017-7504 JBoss反序列化远程代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-7504 JBoss反序列化远程代码执行 JBoss是一个基于J2EE的开放源代码的应用服务器。JBoss代码遵循LGPL许可,可以在任何商业应用...
2023年2月11日 13:10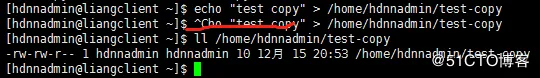
Centos7备份文件时备份文件加入备件日期_Linux
这篇文章主要介绍了关于Centos7备份文件时备份文件加入备件日期,本文通过实例图文的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 Linux是以文件为基础来管理系统...
2026年3月31日 11:45Cisco RV132W RV134W 路由器信息泄露(CVE-2018-0127)
漏洞标题 Cisco RV132W RV134W 路由器信息泄露(CVE-2018-0127) 漏洞描述 Cisco RV132W ADSL2+Wireless-N VPN路由器和Cisco RV134W VDSL2 Wireless ACVPN路由器的web界面中存在漏洞,使得未经验...
2018年8月23日 21:58CVE-2023-23491: Quick Event Manager < 9.7.5 - Cross-Site Scripting
漏洞标题 CVE-2023-23491: Quick Event Manager < 9.7.5 - Cross-Site Scripting 漏洞描述 The Quick Event Manager WordPress Plugin, version < 9.7.5, is affected by a reflected cro...
2023年10月25日 22:07CVE-2023-39598: IceWarp Email Client – Cross Site Scripting
漏洞标题 CVE-2023-39598: IceWarp Email Client - Cross Site Scripting 漏洞描述 Cross Site Scripting vulnerability in IceWarp Corporation WebClient v.10.2.1 allows a remote attacker ...
2023年6月8日 15:09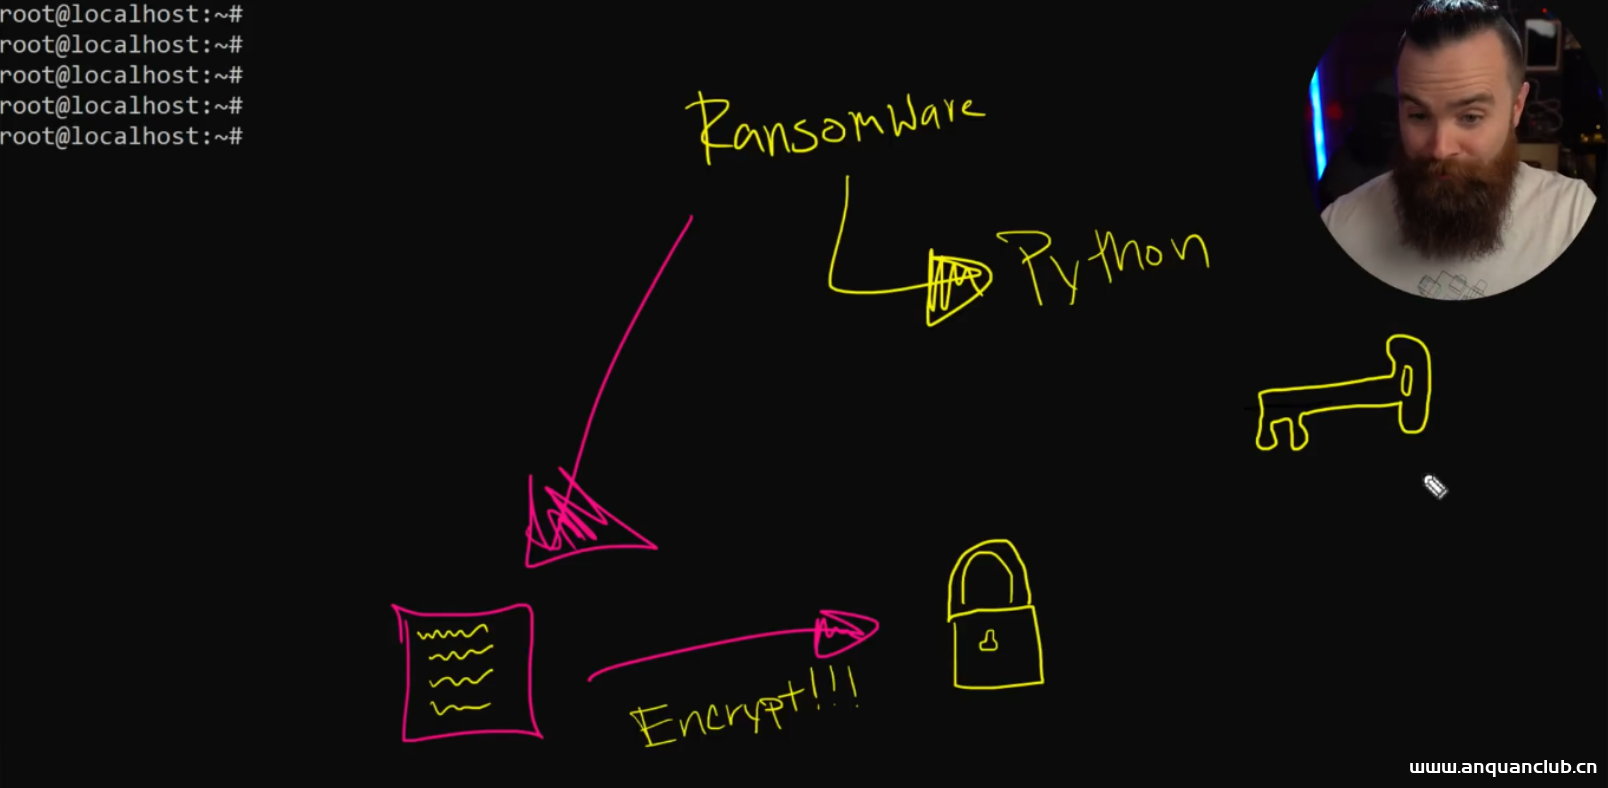
如何使用Python编写一个简单好玩的勒索程序?
相关阅读 图文讲解 原理分析 其实我们要写的脚本本质上就是一个加密程序,将文件内容通过Fernet算法进行加密,然后生成key,后面我们可以通过key在进行解密,这个过程是不是像极了勒索的场面…...
2023年1月13日 19:56CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection
漏洞标题 CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection 漏洞描述 Ivanti EPM Cloud Services Appliance (CSA) before version 4.6.0-512 is susceptible to a code inj...
2021年1月17日 04:01CVE-2022-34049: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34049: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 Wavlink WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can downloa...
2022年4月7日 16:58
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

