
最新发布第658页

CVE-2023-4547: SPA-Cart eCommerce CMS 1.9.0.3 – Cross-Site Scripting
漏洞标题 CVE-2023-4547: SPA-Cart eCommerce CMS 1.9.0.3 - Cross-Site Scripting 漏洞描述 A vulnerability was found in SPA-Cart eCommerce CMS 1.9.0.3. It has been rated as problematic...
 2023年1月2日 14:47
CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion
漏洞标题 CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion 漏洞描述 WordPress MyPixs 0.3 and prior contains a local file inclusion vulnerability. PoC代码
2015年4月6日 17:19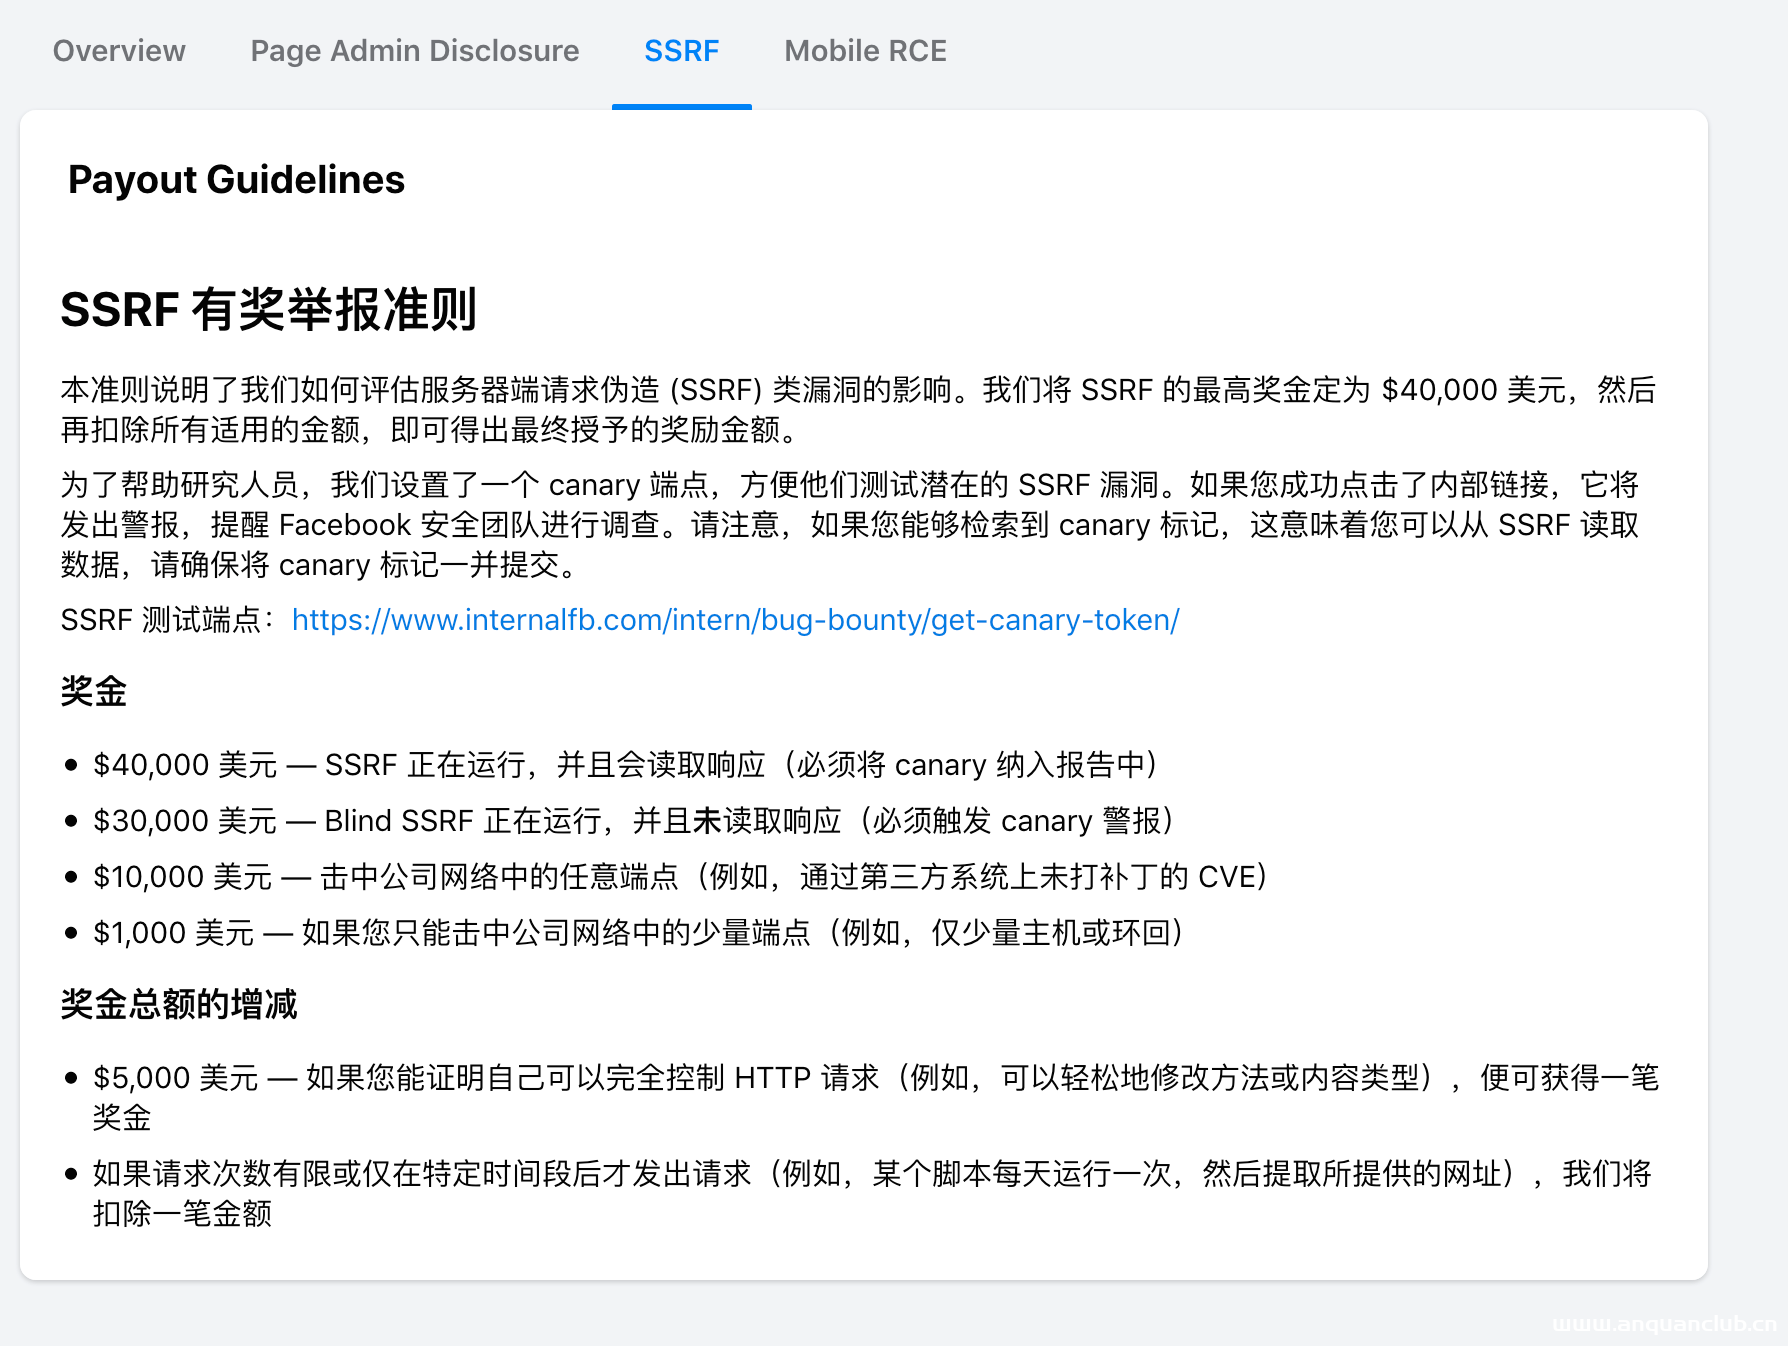
bugbounty技巧聚合20210805
漏洞报告 Facebook 今日最佳:Facebook两个SSRF,6万美金~ http://philippeharewood.com/facebook-ssrf/ 参考:http://www.facebook.com/whitehat/payout_guidelines/ssrf 挖洞技巧 http://git...
2022年3月10日 23:30CVE-2019-12581: Zyxel ZyWal/USG/UAG Devices – Cross-Site Scripting
漏洞标题 CVE-2019-12581: Zyxel ZyWal/USG/UAG Devices - Cross-Site Scripting 漏洞描述 Zyxel ZyWall, USG, and UAG devices allow remote attackers to inject arbitrary web script or HTM...
2019年10月30日 19:43CVE-2020-9480: Apache Spark – Authentication Bypass
漏洞标题 CVE-2020-9480: Apache Spark - Authentication Bypass 漏洞描述 In Apache Spark 2.4.5 and earlier, a standalone resource manager's master may be configured to require au...
2020年8月11日 04:55CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting
漏洞标题 CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting 漏洞描述 WordPress Securimage-WP-Fixed plugin 3.5.4 and prior contains a cross-site scripti...
2021年10月11日 02:13CVE-2019-17671: WordPress <= 5.2.4 - Unauthenticated View Private/Draft Posts
漏洞标题 CVE-2019-17671: WordPress <= 5.2.4 - Unauthenticated View Private/Draft Posts 漏洞描述 WordPress before 5.2.4 contains an information disclosure caused by mishandling o...
2019年1月28日 21:12CVE-2022-0653: WordPress Profile Builder Plugin Cross-Site Scripting
漏洞标题 CVE-2022-0653: Wordpress Profile Builder Plugin Cross-Site Scripting 漏洞描述 The Profile Builder User Profile & User Registration Forms WordPress plugin is vulnerable...
2022年3月28日 08:17CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection
漏洞标题 CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection 漏洞描述 PrestaHome Blog for PrestaShop prior to version 1.7.8 is vulnerable to a SQL injection (b...
2021年1月8日 15:14CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 – Local File Inclusion
漏洞标题 CVE-2015-5469: WordPress MDC YouTube Downloader 2.1.0 - Local File Inclusion 漏洞描述 WordPress MDC YouTube Downloader 2.1.0 plugin is susceptible to local file inclusion....
2015年10月28日 06:58CVE-2006-2842: Squirrelmail <=1.4.6 - Local File Inclusion
漏洞标题 CVE-2006-2842: Squirrelmail <=1.4.6 - Local File Inclusion 漏洞描述 SquirrelMail 1.4.6 and earlier versions are susceptible to a PHP local file inclusion vulnerability ...
2006年2月27日 18:47CVE-2024-1210: LearnDash LMS < 4.10.2 - Sensitive Information Exposure
漏洞标题 CVE-2024-1210: LearnDash LMS < 4.10.2 - Sensitive Information Exposure 漏洞描述 The LearnDash LMS plugin for WordPress is vulnerable to Sensitive Information Exposure i...
2024年9月13日 10:17CVE-2023-1080: WordPress GN Publisher <1.5.6 - Cross-Site Scripting
漏洞标题 CVE-2023-1080: WordPress GN Publisher <1.5.6 - Cross-Site Scripting 漏洞描述 WordPress GN Publisher plugin before 1.5.6 is susceptible to cross-site scripting via the t...
2023年1月30日 01:11CVE-2022-31846: WAVLINK WN535 G3 – Information Disclosure
漏洞标题 CVE-2022-31846: WAVLINK WN535 G3 - Information Disclosure 漏洞描述 WAVLINK WN535 G3 M35G3R.V5030.180927 is susceptible to information disclosure in the live_mfg.shtml page...
2022年10月12日 09:15CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
2023年5月4日 00:24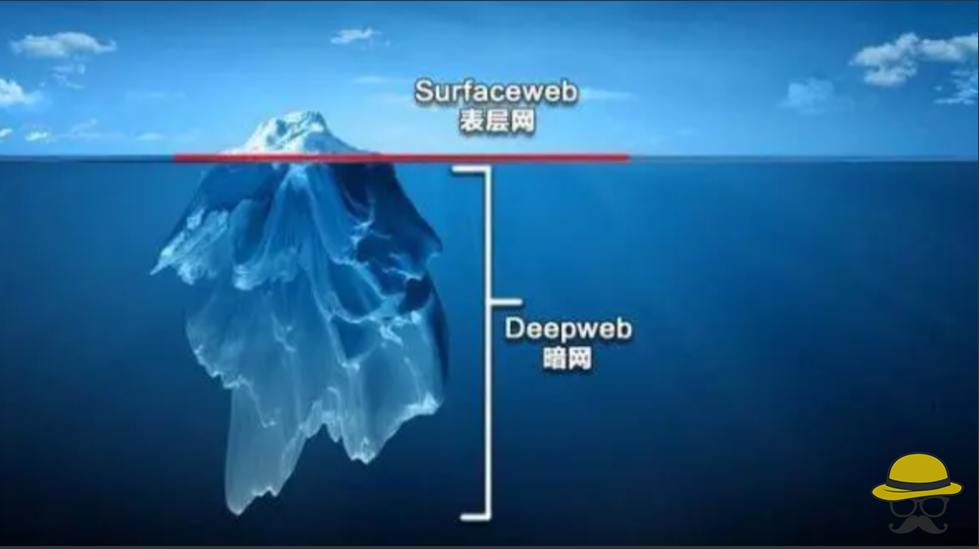
关于暗网的知识科普
本文仅用于教育和科普目的,阅读以下内容代表您愿意承担由此可能带来的一切法律责任 什么是暗网 我们正常情况访问的都是表层网,暗网藏在了表层网更深入的地方 暗网的来历 暗网一开始是美国海军...

 2022年3月5日 20:39

2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

