
最新发布第659页

CVE-2017-9416: Odoo 8.0/9.0/10.0 – Local File Inclusion
漏洞标题 CVE-2017-9416: Odoo 8.0/9.0/10.0 - Local File Inclusion 漏洞描述 Odoo 8.0, 9.0, and 10.0 are susceptible to local file inclusion via tools.file_open. An attacker can poten...
 2017年8月13日 05:35
CVE-2023-45375: PrestaShop PireosPay – SQL Injection
漏洞标题 CVE-2023-45375: PrestaShop PireosPay - SQL Injection 漏洞描述 In the module “PireosPay” (pireospay) up to version 1.7.9 from 01generator.com for PrestaShop, a guest can ...
2023年5月24日 16:34CVE-2022-3481: NotificationX Dropshipping < 4.4 - SQL Injection
漏洞标题 CVE-2022-3481: NotificationX Dropshipping < 4.4 - SQL Injection 漏洞描述 The plugin does not properly sanitise and escape a parameter before using it in a SQL statement...
2022年4月21日 17:23CVE-2021-21985: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21985: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 The vSphere Client (HTML5) contains a remote code execution vulnerability due to lack of inp...
2021年9月10日 08:58
bugbounty技巧聚合20220119
漏洞报告 通过 post auth SSRF 窃取管理 JWT (CVE-2021-22056) http://blog.assetnote.io/2022/01/17/workspace-one-access-ssrf/ 挖洞技巧 Top 10 web hacking techniques of 2021 - PortSwigg...
2022年3月10日 23:33
【限时分享】最后一块拼图已经补齐,EasyShell 总算是让咱(ai)写出来啦
当前文章支持参与抽奖截止6月21日共有100位幸运儿可以100%参与评论获取7天渗透云记博客赞助会员!!!先到先得,晚来可就没有啦 如需获取激活码,可直接查看文章最后,即可获取教程 前言 一直以...

 2026年8月29日 19:21
CVE-2018-10736: Nagios XI SQL Inject
漏洞标题 CVE-2018-10736: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年8月15日 19:29CVE-2021-22122: FortiWeb – Cross Site Scripting
漏洞标题 CVE-2021-22122: FortiWeb - Cross Site Scripting 漏洞描述 FortiWeb 6.3.0 through 6.3.7 and versions before 6.2.4 contain an unauthenticated cross-site scripting vulnerabili...
2021年5月13日 11:19CVE-2020-9484: Apache Tomcat Remote Command Execution
漏洞标题 CVE-2020-9484: Apache Tomcat Remote Command Execution 漏洞描述 When using Apache Tomcat versions 10.0.0-M1 to 10.0.0-M4, 9.0.0.M1 to 9.0.34, 8.5.0 to 8.5.54 and 7.0.0 to 7...
2020年12月26日 22:27Apache Solr <= 8.8.1 SSRF(CVE-2021-27905)
漏洞标题 Apache Solr <= 8.8.1 SSRF(CVE-2021-27905) 漏洞描述 Apache Solr中的ReplicationHandler(通常注册在Solrcore下的“/replication”)有一个“masterUrl”(也称为“leaderUrl”别...
2021年11月3日 14:23CVE-2008-5587: phpPgAdmin <=4.2.1 - Local File Inclusion
漏洞标题 CVE-2008-5587: phpPgAdmin <=4.2.1 - Local File Inclusion 漏洞描述 phpPgAdmin 4.2.1 is vulnerable to local file inclusion in libraries/lib.inc.php when register globals ...
2008年3月1日 20:43CVE-2010-0944: Joomla! Component com_jcollection – Directory Traversal
漏洞标题 CVE-2010-0944: Joomla! Component com_jcollection - Directory Traversal 漏洞描述 A directory traversal vulnerability in the JCollection (com_jcollection) component for Joom...
2010年8月22日 23:44CVE-2023-36346: POS Codekop v2.0 – Cross Site Scripting
漏洞标题 CVE-2023-36346: POS Codekop v2.0 - Cross Site Scripting 漏洞描述 POS Codekop v2.0 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via the nm...
2023年4月10日 05:32CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the langcode par...
2025年6月10日 13:12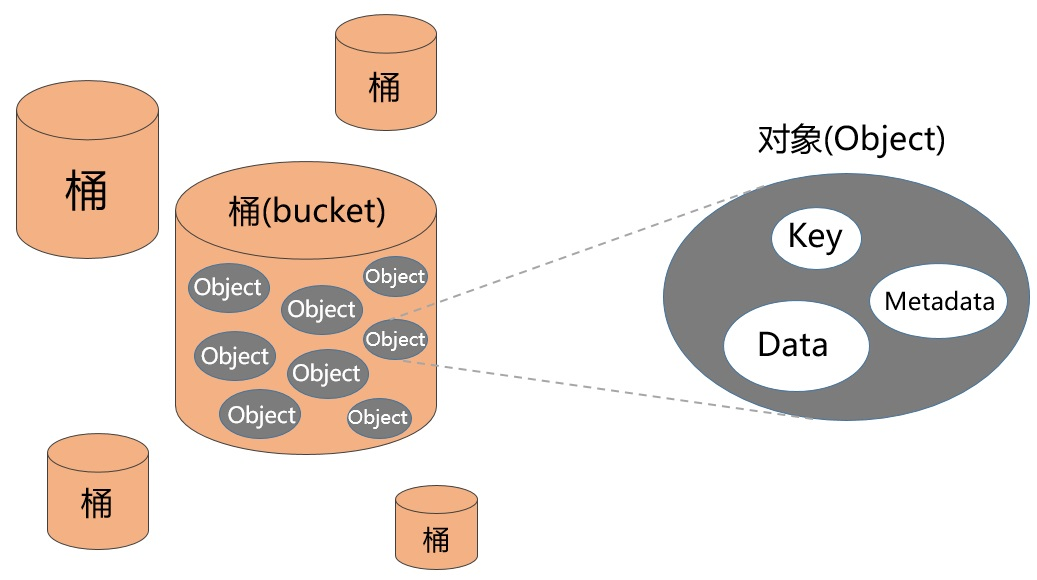
AWS S3 对象存储攻防
0x00 前言 对象存储(Object-Based Storage),也可以叫做面向对象的存储,现在也有不少厂商直接把它叫做云存储。 说到对象存储就不得不提 Amazon,Amazon S3 (Simple Storage Service) 简单存...
2022年3月10日 23:34CVE-2021-26086: Atlassian Jira Limited – Local File Inclusion
漏洞标题 CVE-2021-26086: Atlassian Jira Limited - Local File Inclusion 漏洞描述 Affected versions of Atlassian Jira Limited Server and Data Center are vulnerable to local file incl...
2021年8月23日 08:20
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

