
最新发布第659页

简单的威胁情报
0x00 威胁情报的定义: 我个人认为挖威胁情报漏洞就好像是一个侦探一样,对于不是从事威胁情报方向的大众而言,首先应该需要看下定义:From Gartner——威胁情报是基于证据的知识,包括上下文、...
 2022年3月10日 23:39
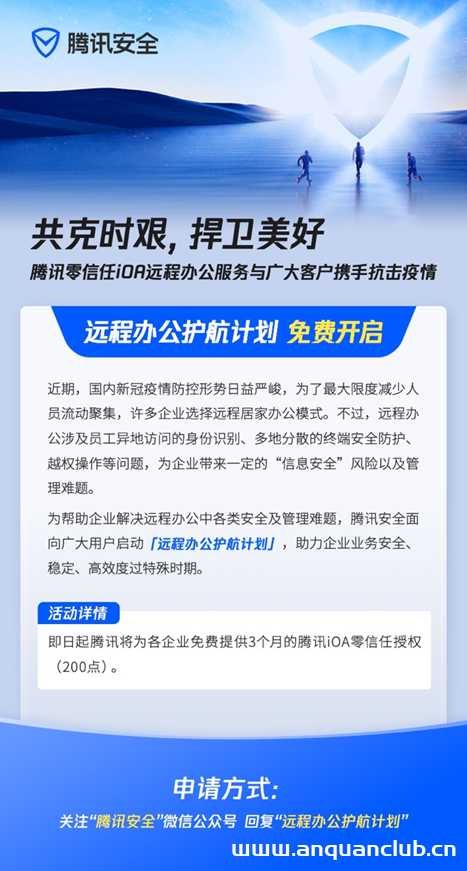
企业远程办公保障难?腾讯安全发布零信任免费计划
近期,国内新冠疫情防控形势日益严峻,为了最大限度减少人员流动聚集,许多企业选择远程居家办公模式。不过,远程办公涉及员工异地访问的身份识别、多地分散的终端安全防护、越权操作等问题,为...
2022年3月17日 08:06
CVE-2022-4050: WordPress JoomSport <5.2.8 - SQL Injection
漏洞标题 CVE-2022-4050: WordPress JoomSport <5.2.8 - SQL Injection 漏洞描述 WordPress JoomSport plugin before 5.2.8 contains a SQL injection vulnerability. The plugin does not p...
2022年6月10日 03:36(CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞
漏洞标题 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 漏洞描述 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 PoC代码 暂无
2025年5月9日 02:24CVE-2024-4956: Nexus Repository Manager 文件读取漏洞
漏洞标题 CVE-2024-4956: Nexus Repository Manager 文件读取漏洞 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read system files. Fixed ...
2024年8月26日 18:04CVE-2010-1305: Joomla! Component JInventory 1.23.02 – Local File Inclusion
漏洞标题 CVE-2010-1305: Joomla! Component JInventory 1.23.02 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in jinventory.php in the JInventory (com_jinventory...
2010年4月18日 23:11CVE-2023-21839: Oracle WebLogic Server – Unauthorized Access
漏洞标题 CVE-2023-21839: Oracle WebLogic Server - Unauthorized Access 漏洞描述 Vulnerability in the Oracle WebLogic Server product of Oracle Fusion Middleware (component: Core). Su...
2023年5月22日 08:17(CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行漏洞
漏洞标题 (CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行漏洞 漏洞描述 (CVE-2024-50623) Cleo Harmony/VLTrader/LexiCom 无限制文件上传下载 远程代码执行...
2024年10月17日 02:02CVE-2022-40022: Symmetricom SyncServer Unauthenticated – Remote Command Execution
漏洞标题 CVE-2022-40022: Symmetricom SyncServer Unauthenticated - Remote Command Execution 漏洞描述 Microchip Technology (Microsemi) SyncServer S650 was discovered to contain a com...
2022年4月23日 14:58CVE-2010-1981: Joomla! Component Fabrik 2.0 – Local File Inclusion
漏洞标题 CVE-2010-1981: Joomla! Component Fabrik 2.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Fabrik (com_fabrik) component 2.0 for Joomla! allows...
2010年9月15日 10:53CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting
漏洞标题 CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting 漏洞描述 The Brafton plugin before 3.4.8 for WordPress has XSS via the wp-admin/admin.php?page=B...
2016年7月22日 07:41CVE-2020-5284: Next.js .next limited path traversal
漏洞标题 CVE-2020-5284: Next.js .next limited path traversal 漏洞描述 前端目录遍历浏览 fofa: "Next.js" PoC代码
2020年12月21日 14:58
乌克兰招募黑客志愿军攻击俄罗斯关键机构
作为俄乌冲突的一部分,乌克兰近来在招募一支由安全研究人员和黑客组成的志愿“IT军队”,以对俄罗斯的政府机构、关键基础设施等进行网络攻击。此招募发布于周六下午,由乌克兰数字化转型部长My...
2022年3月10日 23:40
Docker部署Mysql集群的实现_docker
这篇文章主要介绍了Docker部署Mysql集群的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 单节点数据库的弊病...
2023年5月13日 20:21CVE-2021-38146: Wipro Holmes Orchestrator 20.4.1 – Arbitrary File Download
漏洞标题 CVE-2021-38146: Wipro Holmes Orchestrator 20.4.1 - Arbitrary File Download 漏洞描述 The File Download API in Wipro Holmes Orchestrator 20.4.1 (20.4.1_02_11_2020) allows re...
2021年1月12日 19:09Boa/0.94.13信息泄露(CVE-2021-33558)
漏洞标题 Boa/0.94.13信息泄露(CVE-2021-33558) 漏洞描述 BOA服务器是一个小巧高效的web服务器,是一个运行于unix或linux下的,支持CGI的、适合于嵌入式系统的单任务的http服务器,源代码开放、...
2021年9月14日 09:11
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

