
最新发布第667页

CVE-2021-44515: Zoho ManageEngine Desktop Central – Remote Code Execution
漏洞标题 CVE-2021-44515: Zoho ManageEngine Desktop Central - Remote Code Execution 漏洞描述 Zoho ManageEngine Desktop Central contains an authentication bypass vulnerability that c...
 2021年9月4日 18:30
CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年3月26日 20:11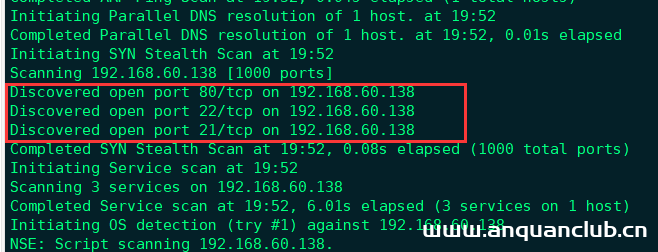
Vulnhub 靶场 DRIPPING BLUES: 1
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...

 2022年3月26日 20:27

斥资170亿美元,三星已决定于美国德州新建半导体厂
11月23日,韩国最大的跨国企业集团三星SAMSUNG在其官方网站上发布公告称,其将于美国德克萨斯州泰勒市斥资170亿美元新建一个半导体制造工厂。这是三星在美国有史以来的最大一次投资,至此,三星...
2022年3月10日 23:38CVE-2022-4447: WordPress Fontsy <=1.8.6 - SQL Injection
漏洞标题 CVE-2022-4447: WordPress Fontsy <=1.8.6 - SQL Injection 漏洞描述 WordPress Fontsy plugin through 1.8.6 is susceptible to SQL injection. The plugin does not properly san...
2022年9月25日 17:34CVE-2019-16278: nostromo 1.9.6 – Remote Code Execution
漏洞标题 CVE-2019-16278: nostromo 1.9.6 - Remote Code Execution 漏洞描述 nostromo nhttpd through 1.9.6 allows an attacker to achieve remote code execution via directory traversal i...
2019年7月20日 00:41CVE-2020-9496: Apache OFBiz 17.12.03 – Cross-Site Scripting
漏洞标题 CVE-2020-9496: Apache OFBiz 17.12.03 - Cross-Site Scripting 漏洞描述 Apache OFBiz 17.12.03 contains cross-site scripting and unsafe deserialization vulnerabilities via an ...
2020年8月12日 21:47
5款超好用的开源 Docker工具强烈推荐_docker
这篇文章主要介绍了5款超好用的开源 Docker工具强烈推荐,这5个工具非常实用,有需要同学可以学习下 导读 Docker 社区已经创建了许多开源工具,它们能帮我们处理各种用例。作者在本文中推荐了 5...
2022年9月4日 20:00CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668)
漏洞标题 CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年6月21日 02:08CVE-2022-32429: MSNSwitch Firmware MNT.2408 – Authentication Bypass
漏洞标题 CVE-2022-32429: MSNSwitch Firmware MNT.2408 - Authentication Bypass 漏洞描述 MSNSwitch Firmware MNT.2408 is susceptible to authentication bypass in the component http://MY...
2022年7月31日 09:27CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年5月2日 00:17CVE-2017-14537: Trixbox 2.8.0 – Path Traversal
漏洞标题 CVE-2017-14537: Trixbox 2.8.0 - Path Traversal 漏洞描述 Trixbox 2.8.0.4 is susceptible to path traversal via the xajaxargs array parameter to /maint/index.php?packages or ...
2017年1月13日 12:48CVE-2021-41467: JustWriting – Cross-Site Scripting
漏洞标题 CVE-2021-41467: JustWriting - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in application/controllers/dropbox.php in JustWriting 1.0.0 and below allo...
2021年11月24日 04:33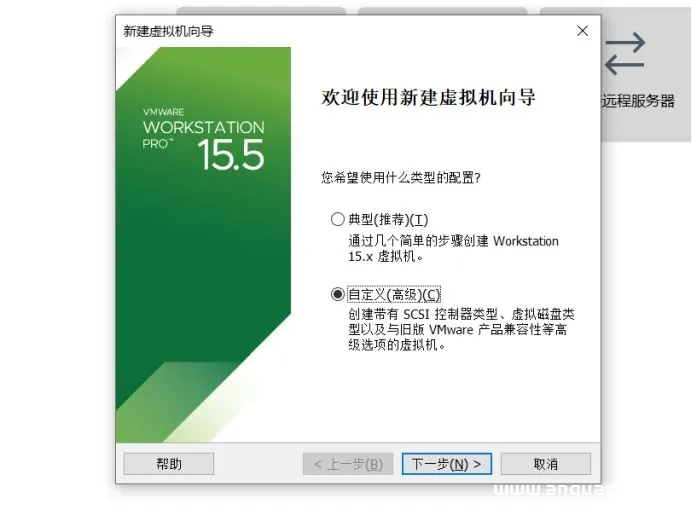
在VMware上 安装 centos8的详细教程_VMware
这篇文章主要介绍了VMware 安装 centos8的详细教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 centos官网地址 http://www.centos.org/ 首先下载好自己...
2026年5月31日 11:45CVE-2018-6184: Zeit Next.js < 4.2.3 - Local File Inclusion
漏洞标题 CVE-2018-6184: Zeit Next.js < 4.2.3 - Local File Inclusion 漏洞描述 Zeit Next.js before 4.2.3 is susceptible to local file inclusion under the /_next request namespace....
2018年5月13日 14:31CVE-2023-5360: WordPress Royal Elementor Addons Plugin <= 1.3.78 - Arbitrary File Upload
漏洞标题 CVE-2023-5360: WordPress Royal Elementor Addons Plugin <= 1.3.78 - Arbitrary File Upload 漏洞描述 Arbitrary File Upload vulnerability in WordPress Royal Elementor Addon...
2023年9月8日 08:00
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

