
最新发布第670页

把jar包变成docker容器的方法_docker
在本篇文章里小编给各位分享的是关于把jar包变成docker容器的方法,有需要的朋友们可以学习下。 怎么把jar包变成docker容器 1、首先下载java镜像 docker pull java:8 2、新建一个工作目录,拷贝...
 2024年3月9日 20:56
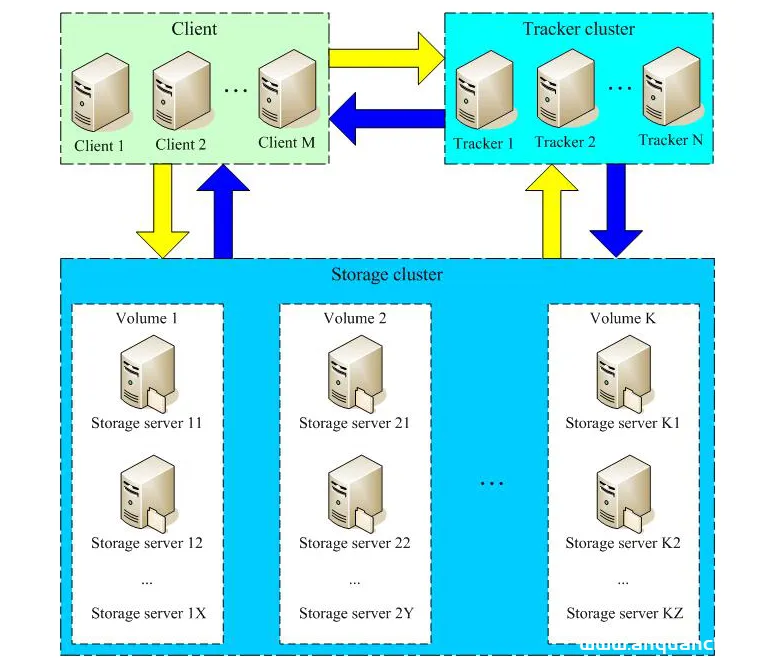
用nginx+FastDFS一步步搭建文件管理系统_服务器其它
FastDFS 是一个开源的高性能分布式文件系统(DFS)。 它的主要功能包括:文件存储,文件同步和文件访问,以及高容量和负载平衡。主要解决了海量数据存储问题,特别适合以中小文件(建议范围:4K...
2023年4月16日 20:56
CVE-2025-4302: Stop User Enumeration WordPress plugin – Authentication Bypass
漏洞标题 CVE-2025-4302: Stop User Enumeration WordPress plugin - Authentication Bypass 漏洞描述 Stop User Enumeration WordPress plugin < 1.7.3 contains an authentication bypass ...
2025年12月25日 18:55CVE-2019-17230: WordPress OneTone theme <= 3.0.6 – Unauthenticated Options Changes
漏洞标题 CVE-2019-17230: WordPress OneTone theme <= 3.0.6 – Unauthenticated Options Changes 漏洞描述 includes/theme-functions.php in the OneTone theme through 3.0.6 for WordPre...
2019年11月20日 07:46
以隐私保护为卖点的搜索引擎DuckDuckGo在2021年增长了46%
DuckDuckGo是总部位于美国的一款网络搜索引擎,主张保护使用者的隐私,承诺不监控、不记录使用者的搜寻内容。DuckDuckGo还是应用商店下载量最大的浏览应用程序之一,在美国约有2700万用户。2020...
2022年3月10日 23:34CVE-2021-21972: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21972: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 VMware vCenter vSphere Client (HTML5) contains a remote code execution vulnerability in a vC...
2021年4月17日 02:50CVE-2022-1713: Drawio <18.0.4 - Server-Side Request Forgery
漏洞标题 CVE-2022-1713: Drawio <18.0.4 - Server-Side Request Forgery 漏洞描述 Drawio prior to 18.0.4 is vulnerable to server-side request forgery. An attacker can make a request...
2022年12月1日 22:24
docker中使用mysql数据库实现局域网访问_docker
在本篇内容里小编给大家整理了关于docker中使用mysql数据库实现局域网访问相关内容,有需要的朋友们可以学习下。 1.获取mysql镜像 docker pull mysql:5.6 注意:此处之所以获取mysql5.6是因为my...
2024年3月8日 20:40CVE-2018-10737: Nagios XI SQL Inject
漏洞标题 CVE-2018-10737: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年6月16日 05:56CVE-2011-3600: Apache OFBiz – XML External Entity Injection
漏洞标题 CVE-2011-3600: Apache OFBiz - XML External Entity Injection 漏洞描述 The /webtools/control/xmlrpc endpoint in OFBiz XML-RPC event handler is exposed to External Entity Inj...
2011年9月5日 02:15CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass
漏洞标题 CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass 漏洞描述 One Identity Safeguard for Privileged Passwords before 7.5.2 allows unauthor...
2024年1月8日 03:00CVE-2024-5082: Nexus Repository 2 – Remote Code Execution
漏洞标题 CVE-2024-5082: Nexus Repository 2 - Remote Code Execution 漏洞描述 A Remote Code Execution vulnerability has been discovered in Sonatype Nexus Repository 2.This issue affe...
2024年3月15日 01:20CVE-2025-24752: Essential Addons for Elementor < 6.0.15 - Cross-Site Scripting
漏洞标题 CVE-2025-24752: Essential Addons for Elementor < 6.0.15 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting (XSS) vulnerability exists in Essential Addons for Elemen...
2025年9月25日 10:09CVE-2017-0929: DotNetNuke (DNN) ImageHandler <9.2.0 - Server-Side Request Forgery
漏洞标题 CVE-2017-0929: DotNetNuke (DNN) ImageHandler <9.2.0 - Server-Side Request Forgery 漏洞描述 DotNetNuke (aka DNN) before 9.2.0 suffers from a server-side request forgery ...
2017年12月29日 02:09CVE-2009-4202: Joomla! Omilen Photo Gallery 0.5b – Local File Inclusion
漏洞标题 CVE-2009-4202: Joomla! Omilen Photo Gallery 0.5b - Local File Inclusion 漏洞描述 Joomla! Omilen Photo Gallery (com_omphotogallery) component Beta 0.5 allows remote attacke...
2009年8月18日 17:13Nginx如何配置负载均衡_nginx
这篇文章主要介绍了Nginx如何配置负载均衡,帮助大家更好的理解和学习使用Nginx,感兴趣的朋友可以了解下 目录Nginx配置负载均衡 Nginx 负载均衡策略 轮询(默认) 权重(weight) ip_hash fair(第...
2022年8月29日 22:00
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

