
最新发布第673页

CVE-2024-22320: IBM Operational Decision Manager – Java Deserialization
漏洞标题 CVE-2024-22320: IBM Operational Decision Manager - Java Deserialization 漏洞描述 IBM Operational Decision Manager 8.10.3, 8.10.4, 8.10.5.1, 8.11, 8.11.0.1, and 8.12.0.1 co...
 2024年10月4日 23:48
CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting
漏洞标题 CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting 漏洞描述 A PHP script in the source code release echoes arbitrary POST data. If a developer adopts...
2025年8月4日 08:44CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin before 3.1.4 contains a DOM cross-...
2021年2月22日 00:54CVE-2024-1061: WordPress HTML5 Video Player – SQL Injection
漏洞标题 CVE-2024-1061: WordPress HTML5 Video Player - SQL Injection 漏洞描述 WordPress HTML5 Video Player plugin is vulnerable to SQL injection. An unauthenticated attacker can ex...
2024年1月6日 17:33CVE-2020-7980: Satellian 1.12 Remote Code Execution
漏洞标题 CVE-2020-7980: Satellian 1.12 Remote Code Execution 漏洞描述 厦门服云信息科技有限公司网站安全狗APACHE版存在webshell绕过漏洞,攻击者可以利用漏洞绕过网站安全狗获取服务器权限...
2020年3月28日 11:23CVE-2008-4764: Joomla! <=2.0.0 RC2 - Local File Inclusion
漏洞标题 CVE-2008-4764: Joomla! <=2.0.0 RC2 - Local File Inclusion 漏洞描述 Joomla! 2.0.0 RC2 and earlier are susceptible to local file inclusion in the eXtplorer module (com_ex...
2008年8月14日 01:24CVE-2022-43170: Rukovoditel <= 3.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-43170: Rukovoditel <= 3.2.1 - Cross Site Scripting 漏洞描述 A stored cross-site scripting (XSS) vulnerability in the Dashboard Configuration feature (index.php...
2022年1月13日 17:45CVE-2023-25573: Metersphere – Arbitrary File Read
漏洞标题 CVE-2023-25573: Metersphere - Arbitrary File Read 漏洞描述 Metersphere is an open source continuous testing platform. In affected versions an improper access control vulne...
2023年8月28日 19:59CVE-2020-11853: Micro Focus Operations Bridge Manager <=2020.05 - Remote Code Execution
漏洞标题 CVE-2020-11853: Micro Focus Operations Bridge Manager <=2020.05 - Remote Code Execution 漏洞描述 Micro Focus Operations Bridge Manager in versions 2020.05 and below is ...
2020年9月12日 04:10CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload
漏洞标题 CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload 漏洞描述 WordPress eaSync Booking plugin bundle for hotel, restaurant and car rental before 1.1....
2022年4月2日 07:47CVE-2023-49230: Peplink Balance Two before 8.4.0 – Unauthenticated Config Upload
漏洞标题 CVE-2023-49230: Peplink Balance Two before 8.4.0 - Unauthenticated Config Upload 漏洞描述 A vulnerability in Peplink Balance Two prior to version 8.4.0 allows unauthentica...
2023年5月19日 17:21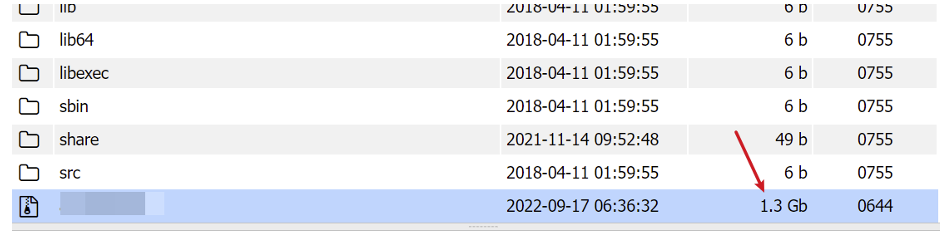
简单粗暴的大文件拖取方法
文章来源:https://github.com/djytmdj/Network-security-study-notes 就是一个小点,没有什么技术含量,简单记录一下 场景发生在已经获取了目标站点的webshell权限,现在想要获取目标站点的文...

 2026年3月2日 20:26
CVE-2018-18323: Centos Web Panel 0.9.8.480 – Local File Inclusion
漏洞标题 CVE-2018-18323: Centos Web Panel 0.9.8.480 - Local File Inclusion 漏洞描述 Centos Web Panel version 0.9.8.480 suffers from local file inclusion vulnerabilities. Other vuln...
2018年4月13日 16:42CVE-2022-38817: Dapr Dashboard 0.1.0-0.10.0 – Improper Access Control
漏洞标题 CVE-2022-38817: Dapr Dashboard 0.1.0-0.10.0 - Improper Access Control 漏洞描述 Dapr Dashboard 0.1.0 through 0.10.0 is susceptible to improper access control. An attacker c...
2022年12月9日 15:24
匿名者骇入俄罗斯流媒体平台播放俄乌战争画面
匿名者Anonymous黑客组织自宣布加入制裁俄罗斯行列以来,持续针对俄罗斯机构发动网络攻击。3月7日,该组织宣称骇入了俄罗斯最流行的流媒体服务平台,将播放内容篡改为与俄乌战争相关的画面。俄...
2022年3月10日 23:40Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年4月16日 04:18
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

