
最新发布第680页

如何进入、退出docker的container实现_docker
这篇文章主要介绍了如何进入、退出docker的container实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1 启动do...
 2023年3月4日 20:40

CVE-2022-3934: WordPress FlatPM <3.0.13 - Cross-Site Scripting
漏洞标题 CVE-2022-3934: WordPress FlatPM <3.0.13 - Cross-Site Scripting 漏洞描述 WordPress FlatPM plugin before 3.0.13 contains a cross-site scripting vulnerability. The plugin ...
2022年5月28日 05:49CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection
漏洞标题 CVE-2021-36748: PrestaHome Blog for PrestaShop <1.7.8 - SQL Injection 漏洞描述 PrestaHome Blog for PrestaShop prior to version 1.7.8 is vulnerable to a SQL injection (b...
2021年3月4日 02:17CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection
漏洞标题 CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection 漏洞描述 WordPress TI WooCommerce Wishlist plugin before 1.40.1 contains a SQL injection vulner...
2022年5月11日 12:52
前端鉴权必须了解的 5 个兄弟:cookie、session、token、jwt、单点登录
概览 本文你将看到: 基于 HTTP 的前端鉴权背景cookie 为什么是最方便的存储方案,有哪些操作 cookie 的方式session 方案是如何实现的,存在哪些问题token 方案是如何实现的,如何进行编码和防...

 2022年4月1日 18:36
CVE-2023-3169: tagDiv Composer < 4.2 - Stored Cross-Site Scripting
漏洞标题 CVE-2023-3169: tagDiv Composer < 4.2 - Stored Cross-Site Scripting 漏洞描述 tagDiv Composer plugin versions before 4.2 for WordPress are vulnerable to unauthenticated s...
2023年12月23日 01:18CVE-2024-8673: Z-Downloads < 1.11.7 - Cross-Site Scripting
漏洞标题 CVE-2024-8673: Z-Downloads < 1.11.7 - Cross-Site Scripting 漏洞描述 The plugin does not properly validate uploaded files allowing for the uploading of SVGs containing m...
2024年12月16日 20:21CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年9月15日 06:58
蓝凌OA custom.jsp 任意文件读取
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA custom.jsp 任意文件读取 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。蓝凌OA...
2026年2月13日 12:53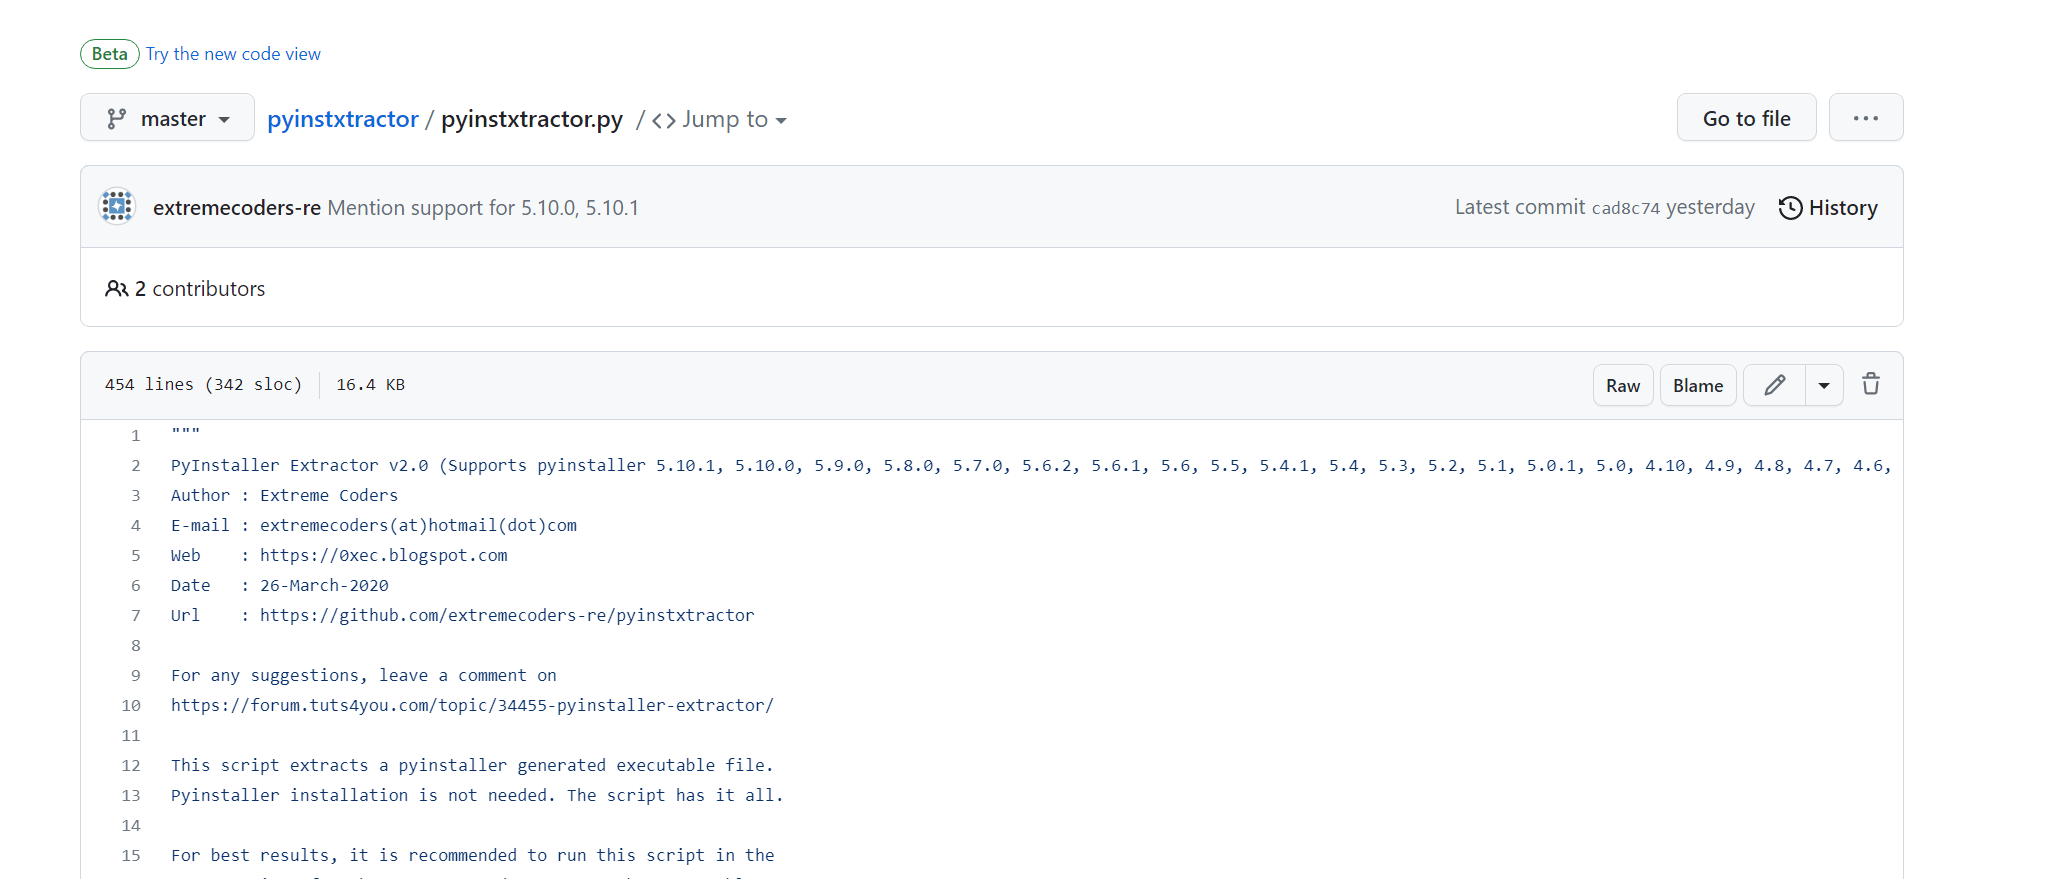
Python反编译pyinstaller打包的exe文件 (未加密篇)
前言 该篇文章只是用来作为自己的笔记小计,并没有很详细的书写各种过程,如果想要仔细学习的可以参考文末的教程 反编译工具 这里直接使用pyinstxtractor,项目地址:http://github.com/extreme...
2023年5月8日 20:58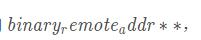
浅谈Nginx 中的两种限流方式_nginx
这篇文章主要介绍了浅谈Nginx 中的两种限流方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 系统设计时一般会预估负载,当系统暴露在公网中时,恶意攻击或正常突发流量...
2023年3月6日 21:03CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年6月8日 13:38CVE-2023-34659: JeecgBoot 3.5.0 – SQL Injection
漏洞标题 CVE-2023-34659: JeecgBoot 3.5.0 - SQL Injection 漏洞描述 jeecg-boot 3.5.0 and 3.5.1 have a SQL injection vulnerability the id parameter of the /jeecg-boot/jmreport/show in...
2023年5月9日 20:59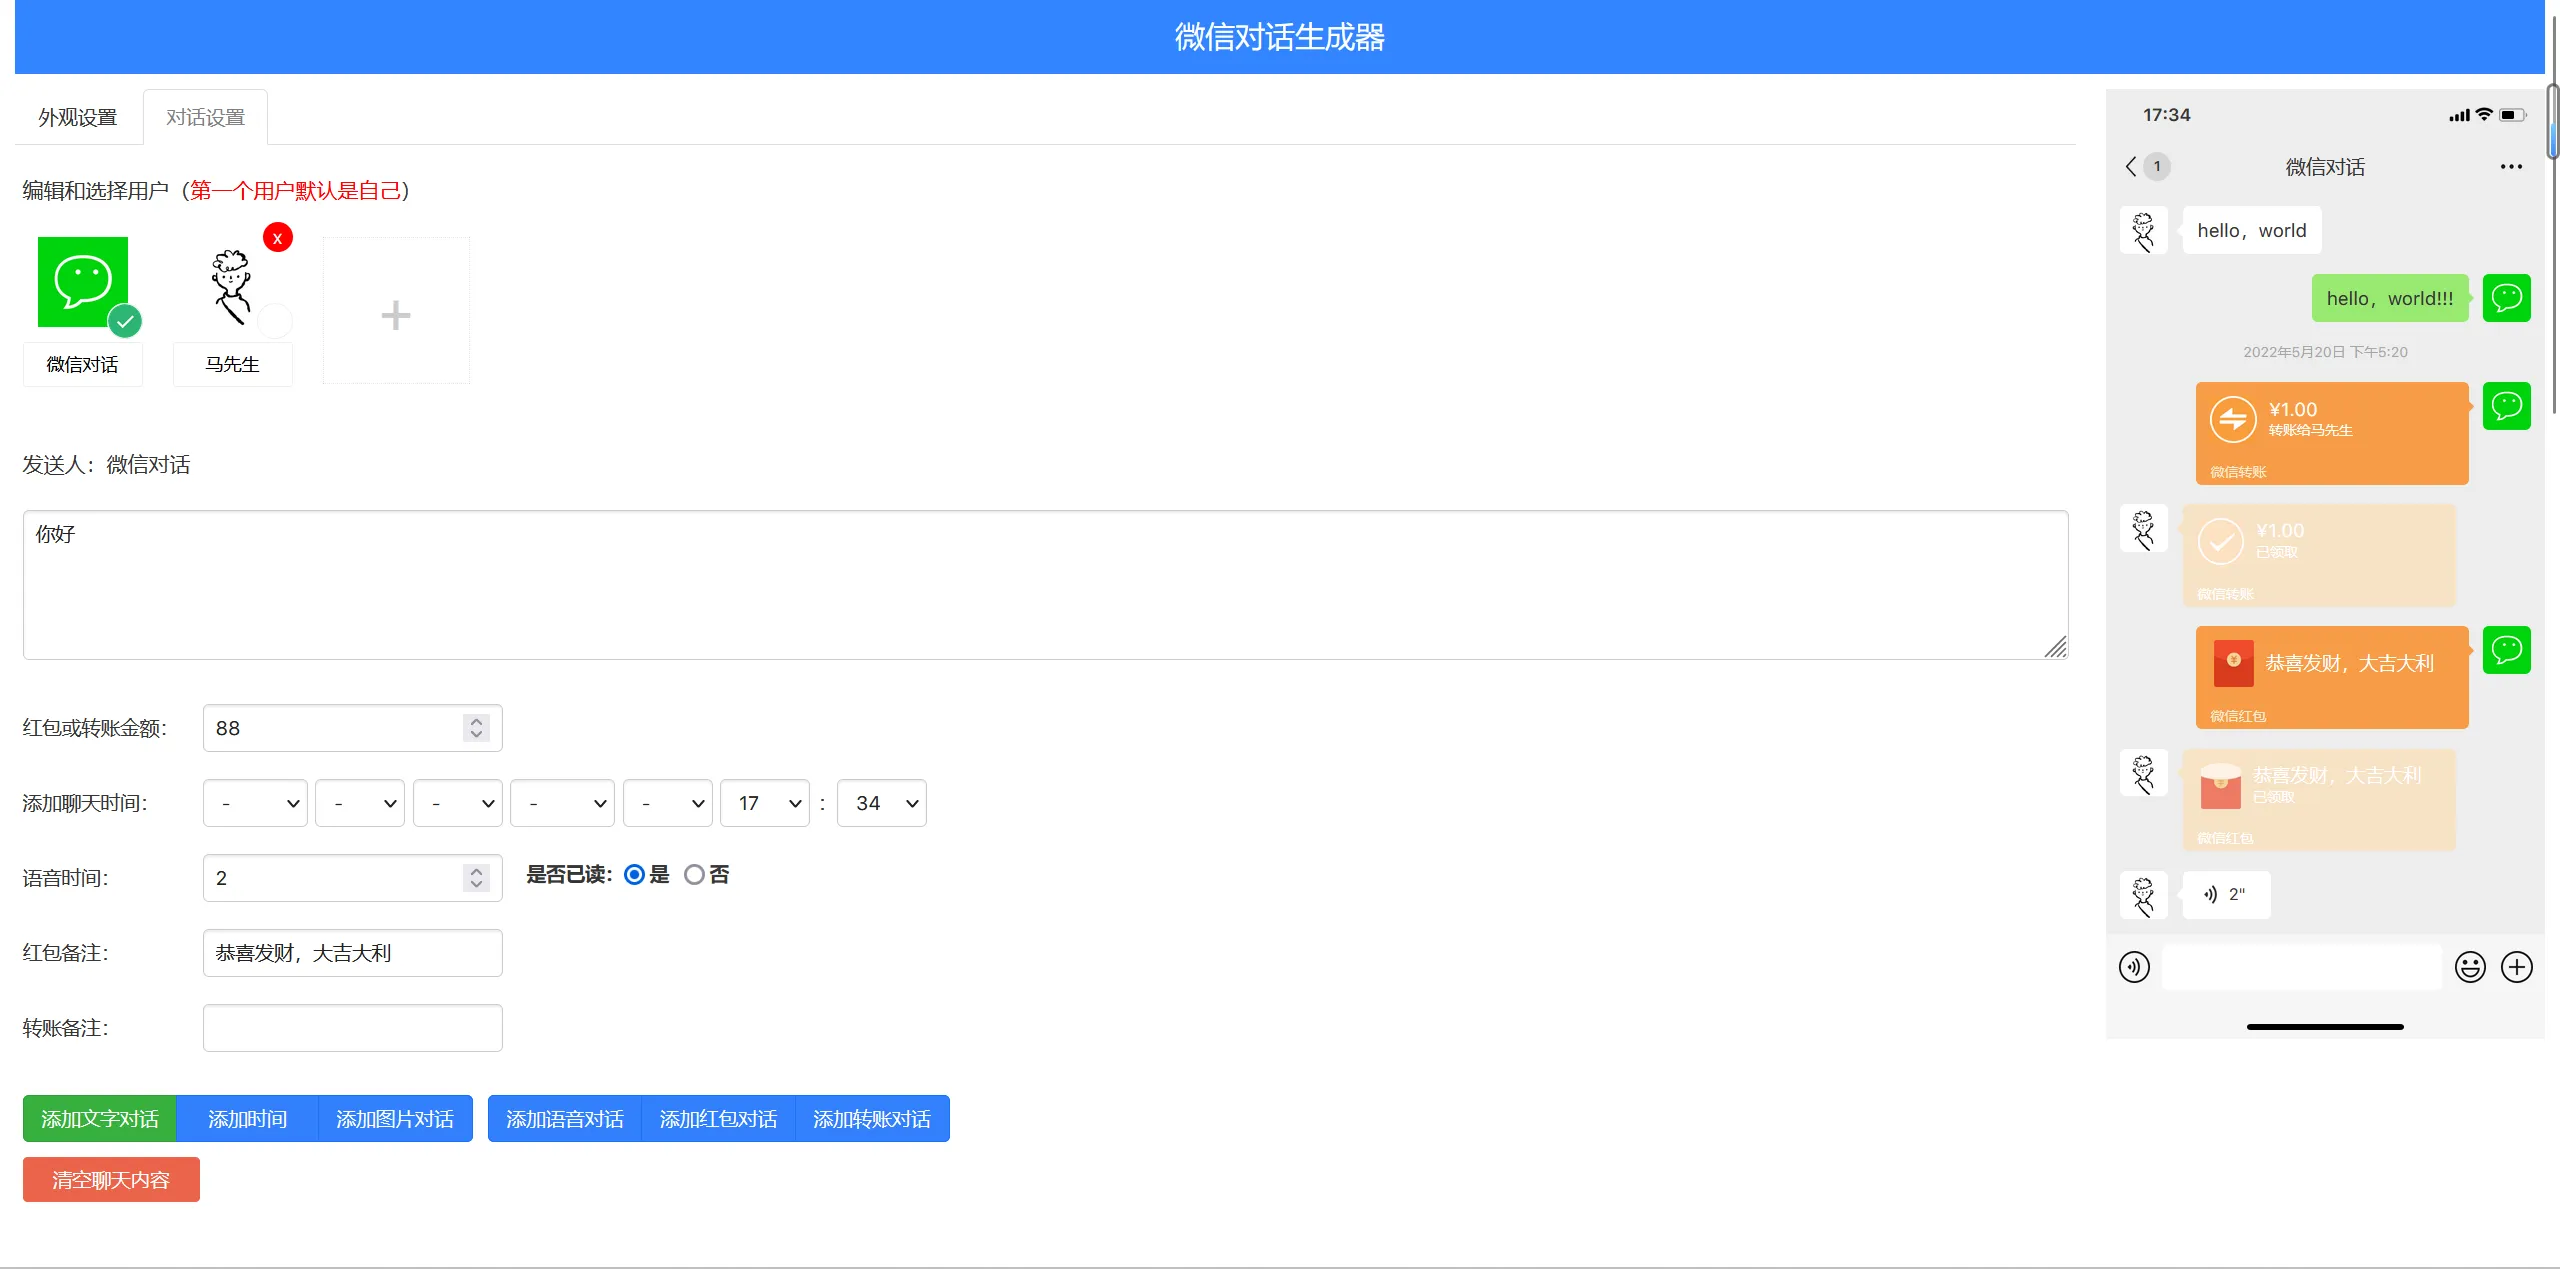
抖音热门微信聊天生成器 附源码
前言 偶尔需要伪装一下聊天记录,发点红包什么的,曾奈囊中羞涩,转头发现这个源码,前来分享 在线体验 在线微信对话生成 如何使用 您可以在外观设置里,按需调整 网络信号 手机信号 手机时间 ...
2023年1月13日 19:31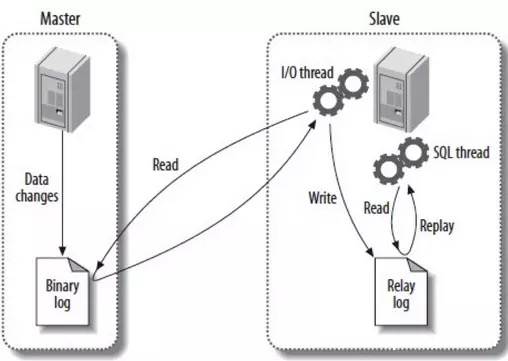
详解用Docker构建MySQL主从环境_docker
这篇文章主要介绍了详解用Docker构建MySQL主从环境,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 前言 本篇文章...
2023年9月14日 20:16CVE-2018-3238: Oracle Fusion Middleware WebCenter Sites 11.1.1.8.0 – Cross-Site Scripting
漏洞标题 CVE-2018-3238: Oracle Fusion Middleware WebCenter Sites 11.1.1.8.0 - Cross-Site Scripting 漏洞描述 The Oracle WebCenter Sites 11.1.1.8.0 component of Oracle Fusion Middlew...
2018年6月4日 22:48
2026年10月18日 11:45
2026年10月18日 11:45
2026年10月17日 11:45
2026年10月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

