
最新发布第680页

CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting
漏洞标题 CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting 漏洞描述 WordPress WHMCS Bridge plugin before 6.4b contains a reflected cross-site scripting vulnera...
 2021年1月22日 07:35
CVE-2024-48766: NetAlert X – Arbitary File Read
漏洞标题 CVE-2024-48766: NetAlert X - Arbitary File Read 漏洞描述 A directory traversal vulnerability has been identified in NetAlertX versions v24.7.18 - v24.9.12. PoC代码
2024年1月3日 02:32CVE-2021-4191: GitLab GraphQL API User Enumeration
漏洞标题 CVE-2021-4191: GitLab GraphQL API User Enumeration 漏洞描述 An unauthenticated remote attacker can leverage this vulnerability to collect registered GitLab usernames, name...
2021年1月5日 17:09CVE-2010-1717: Joomla! Component iF surfALERT 1.2 – Local File Inclusion
漏洞标题 CVE-2010-1717: Joomla! Component iF surfALERT 1.2 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iF surfALERT (com_if_surfalert) component 1.2 ...
2010年5月31日 10:42CVE-2024-0986: Issabel Authenticated – Remote Code Execution
漏洞标题 CVE-2024-0986: Issabel Authenticated - Remote Code Execution 漏洞描述 A vulnerability was found in Issabel PBX 4.0.0. It has been rated as critical. This issue affects som...
2024年2月19日 05:24
乌克兰招募黑客志愿军攻击俄罗斯关键机构
作为俄乌冲突的一部分,乌克兰近来在招募一支由安全研究人员和黑客组成的志愿“IT军队”,以对俄罗斯的政府机构、关键基础设施等进行网络攻击。此招募发布于周六下午,由乌克兰数字化转型部长My...
2022年3月10日 23:40
bugbounty技巧聚合20210923
漏洞报告 Zomato 【750刀】安卓deeplink利用 http://hackerone.com/reports/532225 挖洞技巧 【15000刀】npm漏洞五连杀 CVE-2021-32804 ($10,000) CVE-2021-32803 ($2,000) CVE-2021-37701 ($2,...
2022年3月10日 23:35CVE-2023-36306: Adiscon LogAnalyzer v.4.1.13 – Cross-Site Scripting
漏洞标题 CVE-2023-36306: Adiscon LogAnalyzer v.4.1.13 - Cross-Site Scripting 漏洞描述 A Cross Site Scripting (XSS) vulnerability in Adiscon Aiscon LogAnalyzer through 4.1.13 allows...
2023年8月5日 16:32CVE-2019-9978: WordPress Social Warfare <3.5.3 - Cross-Site Scripting
漏洞标题 CVE-2019-9978: WordPress Social Warfare <3.5.3 - Cross-Site Scripting 漏洞描述 WordPress Social Warfare plugin before 3.5.3 contains a cross-site scripting vulnerabilit...
2019年11月23日 23:42CVE-2019-14470: WordPress UserPro 4.9.32 – Cross-Site Scripting
漏洞标题 CVE-2019-14470: WordPress UserPro 4.9.32 - Cross-Site Scripting 漏洞描述 WordPress UserPro 4.9.32 is vulnerable to reflected cross-site scripting because the Instagram PHP...
2019年10月1日 01:33CVE-2024-7354: Ninja Forms 3.8.6-3.8.10 – Cross-Site Scripting
漏洞标题 CVE-2024-7354: Ninja Forms 3.8.6-3.8.10 - Cross-Site Scripting 漏洞描述 The Ninja Forms WordPress plugin before 3.8.11 does not escape an URL before outputting it back in ...
2024年12月17日 19:14CVE-2018-10736: Nagios XI SQL Inject
漏洞标题 CVE-2018-10736: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年7月11日 22:25CVE-2018-14013: Synacor Zimbra Collaboration Suite Collaboration <8.8.11 - Cross-Site Scripting
漏洞标题 CVE-2018-14013: Synacor Zimbra Collaboration Suite Collaboration <8.8.11 - Cross-Site Scripting 漏洞描述 Synacor Zimbra Collaboration Suite Collaboration before 8.8.11 ...
2018年9月14日 01:34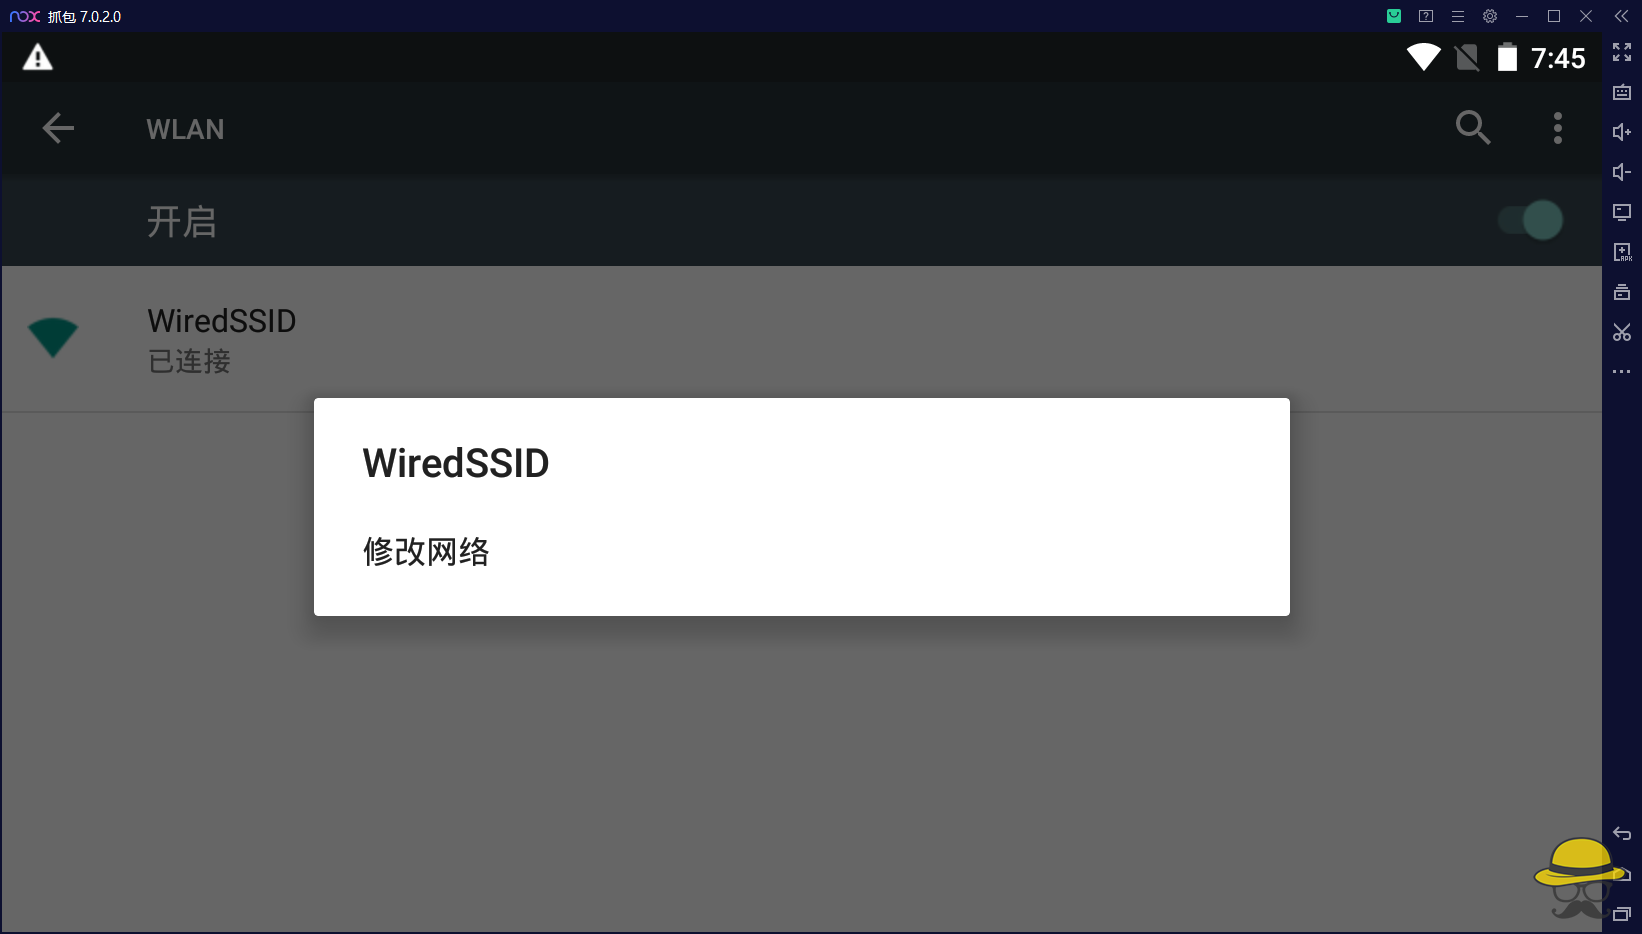
夜神模拟器配合Burpsuite进行抓包
burp抓夜神模拟器包,用来做APP渗透测试等。(其他的模拟器也是这样)看网上的都比较乱,就自己写一个吧。 一、下载夜神模拟器和burp 夜神官网:https://www.yeshen.com/ burp的话,建议百度专...

 2023年1月13日 20:27
CVE-2016-1000146: WordPress Pondol Form to Mail <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2016-1000146: WordPress Pondol Form to Mail <=1.1 - Cross-Site Scripting 漏洞描述 WordPress Pondol Form to Mail 1.1 and before contains a reflected cross-site scrip...
2016年7月27日 05:04CVE-2023-47246: SysAid-On-premise远程代码执行漏洞
漏洞标题 CVE-2023-47246: SysAid-On-premise远程代码执行漏洞 漏洞描述 Sysaid Technologies SysAid是以色列Sysaid Technologies公司的一套IT服务管理解决方案。SysAid On-Premise是SysAid的本...
2023年10月11日 14:40
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

