
最新发布第688页

CVE-2024-13853: WordPress SEO Tools Plugin 4.0.7 – Cross-Site Scripting
漏洞标题 CVE-2024-13853: WordPress SEO Tools Plugin 4.0.7 - Cross-Site Scripting 漏洞描述 The SEO Tools WordPress plugin through version 4.0.7 contains a reflected cross-site scrip...
 2024年1月1日 21:24
Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204)
漏洞标题 Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204) 漏洞描述 AdobeColdFusion是美国奥多比(Adobe)公司的一套快速应用程序开发平台。该平台存在JNDI 利用链,实现了命...
2023年5月29日 22:03
CVE-2022-1388 F5 BIG-IP RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-1388 F5 BIG-IP RCE F5官网发布安全公告,披露F5 BIG-IP存在一处远程代码执行漏洞(CVE-2022-1388)。漏洞存在于iControl RES...
2023年2月11日 13:10CVE-2024-4434: LearnPress WordPress LMS Plugin <= 4.2.6.5 - SQL Injection
漏洞标题 CVE-2024-4434: LearnPress WordPress LMS Plugin <= 4.2.6.5 - SQL Injection 漏洞描述 The LearnPress WordPress LMS Plugin plugin for WordPress is vulnerable to time-based ...
2024年6月24日 22:52CVE-2020-15920: Mida eFramework <=2.9.0 - Remote Command Execution
漏洞标题 CVE-2020-15920: Mida eFramework <=2.9.0 - Remote Command Execution 漏洞描述 Mida eFramework through 2.9.0 allows an attacker to achieve remote code execution with admin...
2020年10月25日 17:14CVE-2007-0885: Jira Rainbow.Zen – Cross-Site Scripting
漏洞标题 CVE-2007-0885: Jira Rainbow.Zen - Cross-Site Scripting 漏洞描述 Jira Rainbow.Zen contains a cross-site scripting vulnerability via Jira/secure/BrowseProject.jspa which all...
2007年8月11日 04:57
研究人员在Google Play商店发现新的银行木马
移动威胁检测与预防公司ThreatFabric新近发现了一种新的Android银行木马Xenomorph,该木马通过官方Google Play商店分发,目前安装量已超过50000次。该银行木马针对56家欧洲银行,目的是从其客户...
2022年3月10日 23:40Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229)
漏洞标题 Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229) 漏洞描述 Amcrest IP Camera Web是Amcrest公司的一款无线IP摄像头,设备允许未经身份验证的攻击者下载管理凭据...
2017年8月15日 04:21CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion
漏洞标题 CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion 漏洞描述 WordPress MyPixs 0.3 and prior contains a local file inclusion vulnerability. PoC代码
2015年6月22日 19:13
-MSSQL 2008弱口令利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-MSSQL 2008弱口令利用 MSSQL是指微软的SQLServer数据库服务器,它是一个数据库平台,提供数据库的从服务器到终端的完整的解决方案,其...

 2023年2月1日 13:53
【wifi渗透】Hijacker1.5 安卓无线渗透
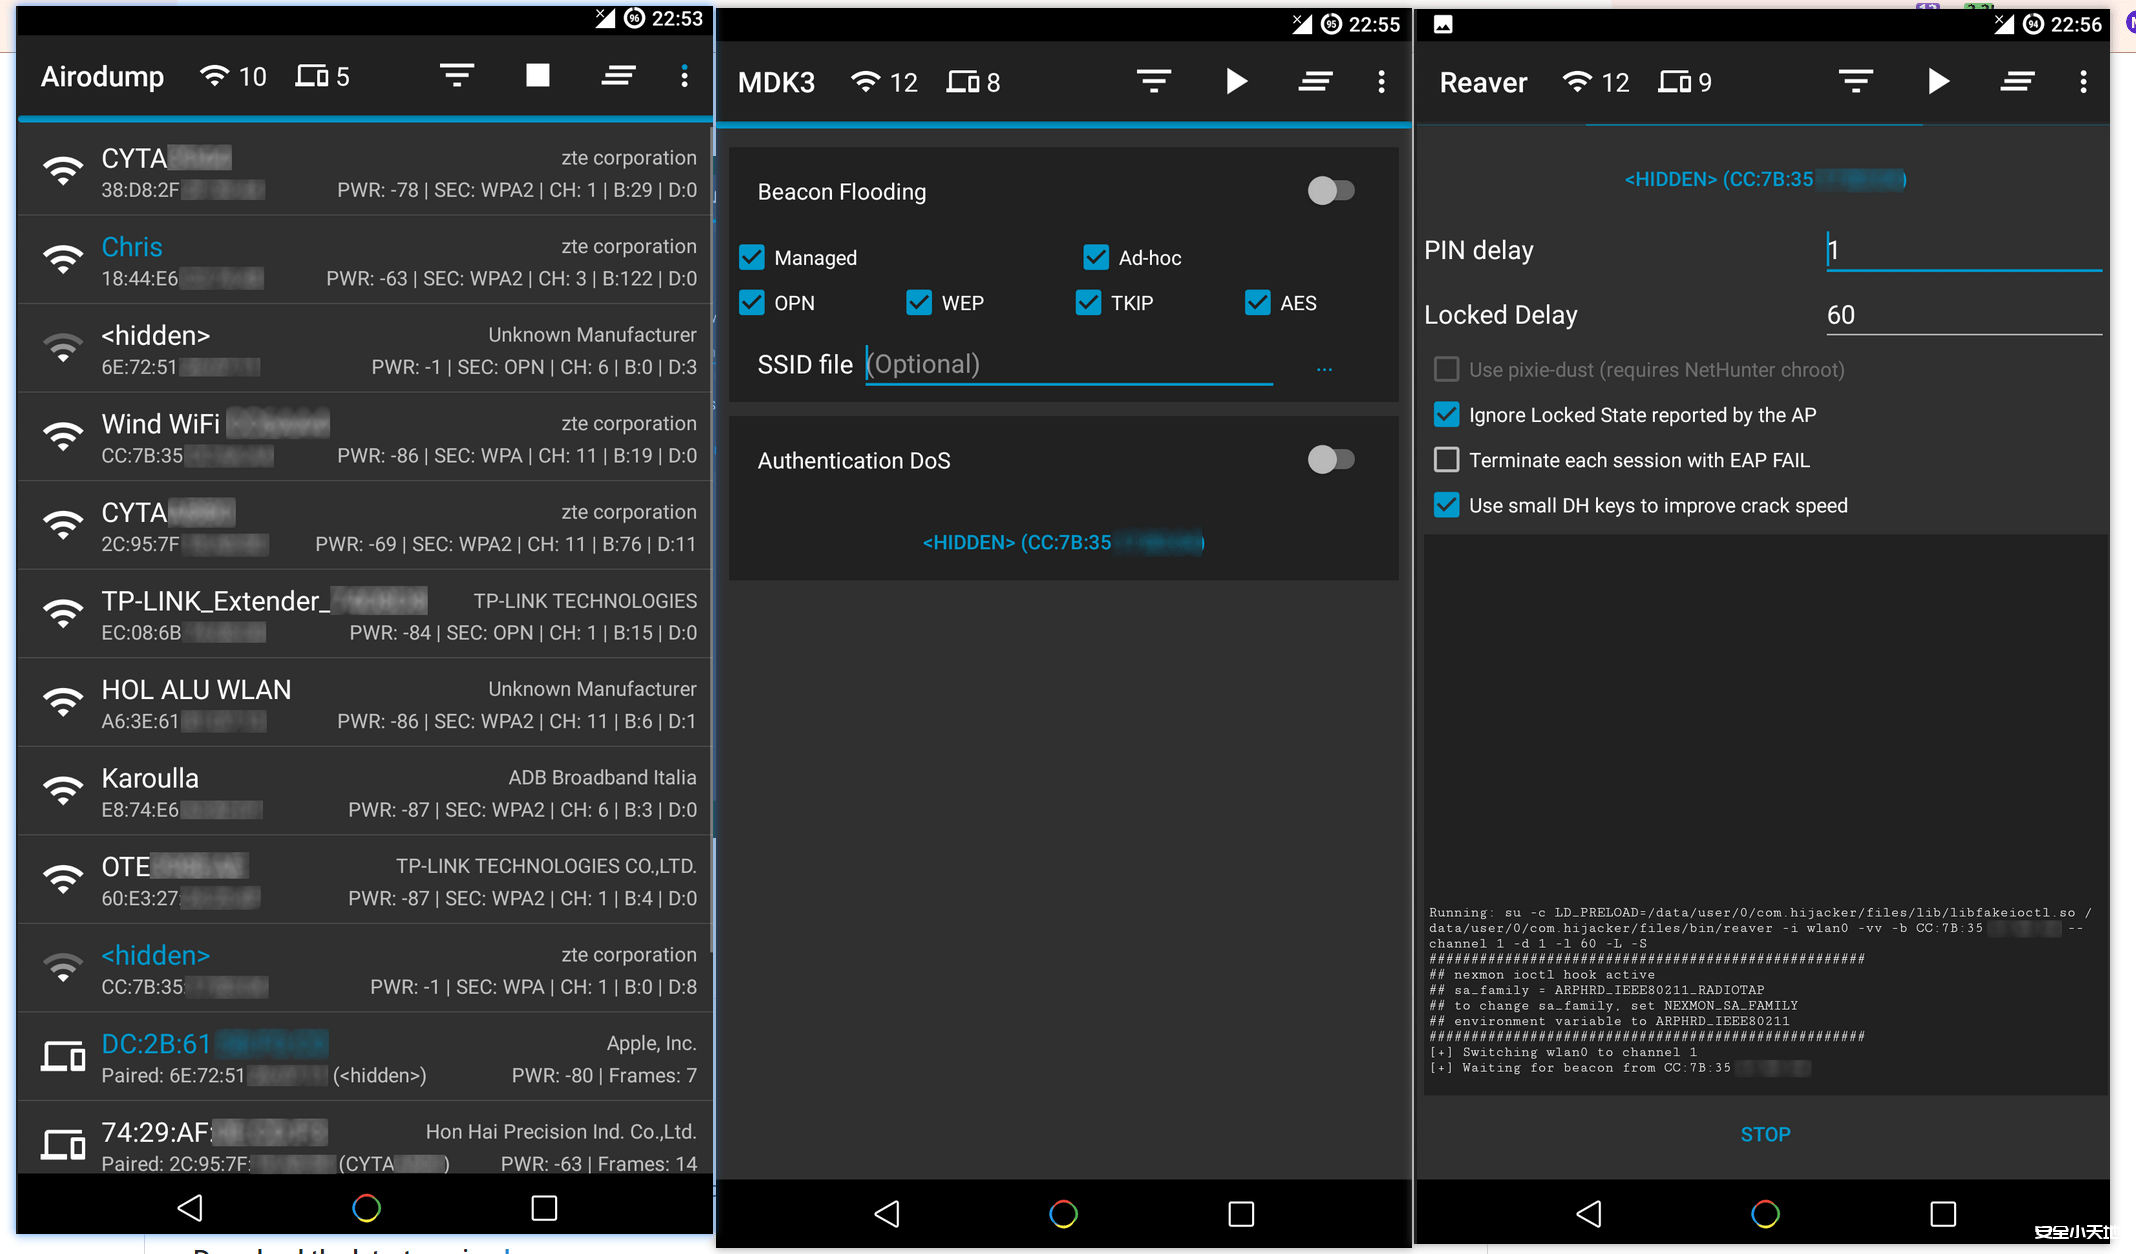
项目介绍 Hijacker是一个安卓平台下的无线渗透工具。它的功能非常强大,几乎集成了aircrack-ng套件,mdk3和reaver这些工具的功能。而且采用图形化用户界面,相比命令行界面,使用起来也更加的方...
2026年3月15日 12:27CVE-2017-1000028: GlassFish LFI
漏洞标题 CVE-2017-1000028: GlassFish LFI 漏洞描述 GlassFish是一款强健的商业兼容应用服务器,达到产品级质量,可免费用于开发、部署和重新分发。开发者可以免费获得源代码,还可以对代码进...
2017年11月29日 10:06CVE-2001-1473: Deprecated SSHv1 Protocol Detection
漏洞标题 CVE-2001-1473: Deprecated SSHv1 Protocol Detection 漏洞描述 SSHv1 is deprecated and has known cryptographic issues. PoC代码
2001年10月18日 15:15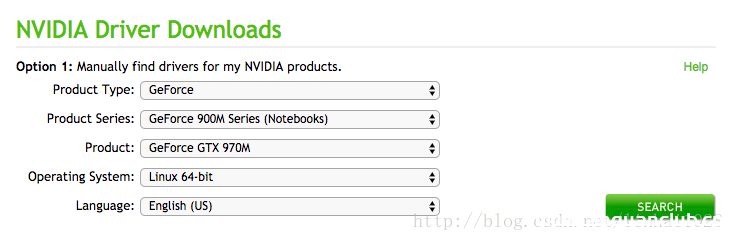
Ubuntu下安装nvidia显卡驱动(安装方式简单)_Linux
这篇文章主要介绍了Ubuntu下安装nvidia显卡驱动,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Ubuntu下安装nvidi...
2023年12月14日 20:00CVE-2024-55457: MasterSAM Star Gate v11 – Local File Inclusion
漏洞标题 CVE-2024-55457: MasterSAM Star Gate v11 - Local File Inclusion 漏洞描述 MasterSAM Star Gate v11 is vulnerable to a directory traversal attack via the endpoint /adama/adama...
2024年1月2日 01:35CVE-2025-6970: WordPress Events Manager <= 7.0.3 - SQL Injection
漏洞标题 CVE-2025-6970: WordPress Events Manager <= 7.0.3 - SQL Injection 漏洞描述 The Events Manager - Calendar, Bookings, Tickets, and more! plugin for WordPress is vulnerable...
2025年7月28日 22:30
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

