
最新发布第690页

Altenergy Power Control Software management_model.php存在命令注入漏洞(CVE-2023-28343)
漏洞标题 Altenergy Power Control Software management_model.php存在命令注入漏洞(CVE-2023-28343) 漏洞描述 Altenergy Power System Control Software是Altenergy PowerSystem公司的微型逆变...
 2023年10月25日 23:56
CVE-2023-4547: SPA-Cart eCommerce CMS 1.9.0.3 – Cross-Site Scripting
漏洞标题 CVE-2023-4547: SPA-Cart eCommerce CMS 1.9.0.3 - Cross-Site Scripting 漏洞描述 A vulnerability was found in SPA-Cart eCommerce CMS 1.9.0.3. It has been rated as problematic...
2023年11月3日 13:13CVE-2007-5728: phpPgAdmin <=4.1.1 - Cross-Site Scripting
漏洞标题 CVE-2007-5728: phpPgAdmin <=4.1.1 - Cross-Site Scripting 漏洞描述 phpPgAdmin 3.5 to 4.1.1, and possibly 4.1.2, is vulnerable to cross-site scripting and allows remote a...
2007年2月14日 21:07CVE-2021-25296: Nagios XI 5.5.6-5.7.5 – Authenticated Remote Command Injection
漏洞标题 CVE-2021-25296: Nagios XI 5.5.6-5.7.5 - Authenticated Remote Command Injection 漏洞描述 Nagios XI 5.5.6 through 5.7.5 is susceptible to authenticated remote command inject...
2021年10月10日 12:07CVE-2024-35694: WordPress WPMobile.App >= 11.42 – Cross-Site Scripting
漏洞标题 CVE-2024-35694: Wordpress WPMobile.App >= 11.42 - Cross-Site Scripting 漏洞描述 WPMobile.App versions up to 11.41 contain a reflected cross-site scripting (XSS) caused ...
2024年8月27日 21:11CVE-2020-9496: Apache OFBiz 17.12.03 – Cross-Site Scripting
漏洞标题 CVE-2020-9496: Apache OFBiz 17.12.03 - Cross-Site Scripting 漏洞描述 Apache OFBiz 17.12.03 contains cross-site scripting and unsafe deserialization vulnerabilities via an ...
2020年3月19日 18:40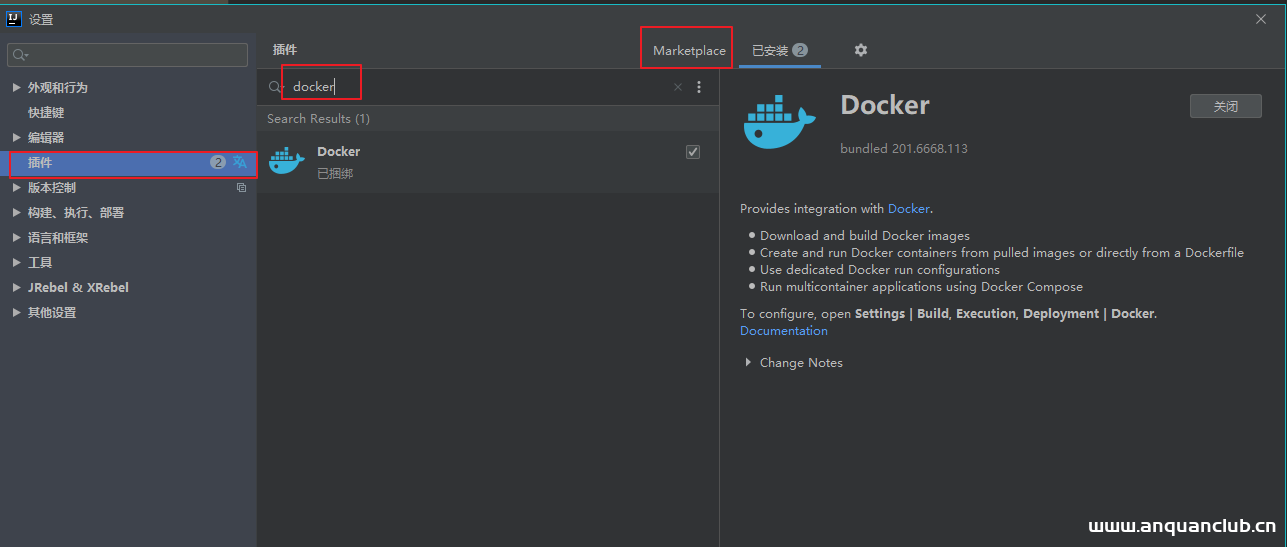
浅析SpringBoot打包上传到docker并实现多实例部署(IDEA版)_docker
这篇文章主要介绍了SpringBoot打包上传到docker并实现多实例部署(IDEA版),本文通过图文并茂实例详解的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参...
2024年2月4日 20:56CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal
漏洞标题 CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal 漏洞描述 Unauth. Directory Traversal vulnerability in Welcart eCommerce plugin <= 2.7.7 on Wo...
2022年11月28日 06:45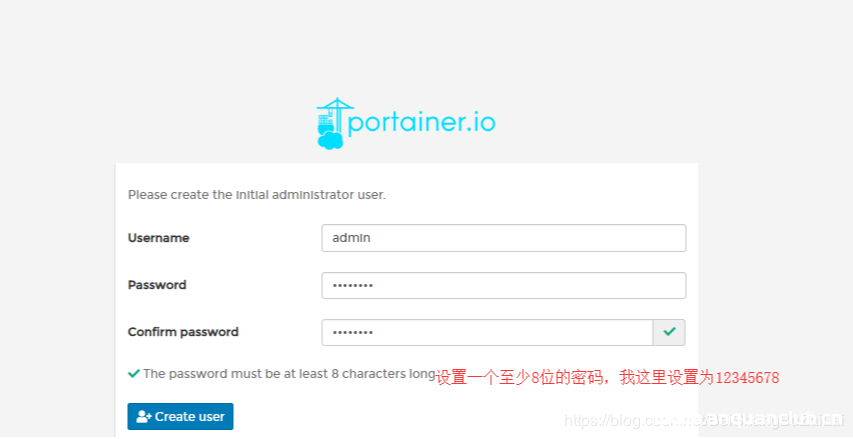
使用portainer连接远程docker的教程_docker
Portainer是一个轻量级的docker环境管理UI,可以用来管理docker宿主机和docker swarm集群,这篇文章主要介绍了使用portainer连接远程docker的方法,需要的朋友可以参考下 Portainer是一个轻量级...
2024年4月1日 21:12Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞
漏洞标题 Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞 漏洞描述 Adobe ColdFusion中存在不正当访问控制漏洞,可绕过认证功能。该漏洞是由于IPFilterUtils类对URL路径的验证不...
2023年2月25日 00:55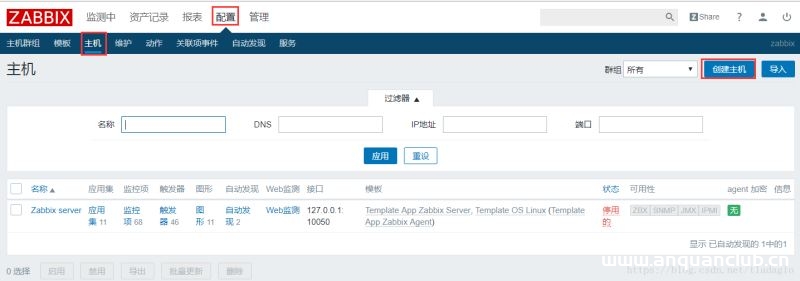
Centos7 Zabbix3.4邮件告警配置(解决邮件内容为xx.bin附件问题)_zabbix
这篇文章主要介绍了Centos7 Zabbix3.4邮件告警配置(解决邮件内容为xx.bin附件的问题)本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、添加监控Linux...
2024年6月10日 21:54CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年5月3日 17:41
Linux/Docker 中使用 System.Drawing.Common 踩坑记录分享_docker
这篇文章主要介绍了Linux/Docker 中使用 System.Drawing.Common 踩坑记录,本文通过两种方案给大家详细介绍,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 前言 在项目迁移...
2023年9月18日 21:16CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年10月25日 14:25
黑客组织声称成功入侵微软,盗走Bing和Cortana源代码
3月20日,Lapsus$勒索软件团伙在Telegram上发布消息称已经成功入侵了微软的Azure DevOps服务器,并分享了微软内部源代码存储库的屏幕截图。其中一个存储库包含 Cortana 和Bing项目的源代码(例...
2022年3月27日 14:55CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年10月8日 23:55
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

