
最新发布第694页

CVE-2023-47211: ManageEngine OpManager – Directory Traversal
漏洞标题 CVE-2023-47211: ManageEngine OpManager - Directory Traversal 漏洞描述 A directory traversal vulnerability exists in the uploadMib functionality of ManageEngine OpManager 1...
 2023年2月15日 06:01
CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion
漏洞标题 CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion 漏洞描述 WordPress WPvivid Backup version 0.9.76 is vulnerable to local file inclusion because th...
2022年2月22日 01:31
Nginx使用Gzip算法对报文进行压缩详解_nginx
这篇文章主要给大家介绍了关于Nginx的Gzip功能的相关资料,文中通过示例代码介绍的非常详细,对大家学习或者使用Nginx具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧 什么是HTTP压...
2023年7月26日 21:09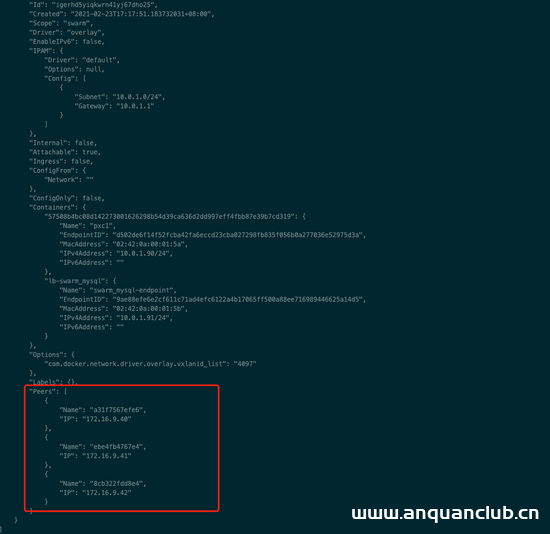
docker安装pxc集群的详细教程_docker
这篇文章主要介绍了docker安装pxc集群的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录前言前期准备创建目录创建custom.cnf创建cer...
2022年9月17日 10:40CVE-2019-20085: TVT NVMS 1000 – Directory Traversal
漏洞标题 CVE-2019-20085: TVT NVMS 1000 - Directory Traversal 漏洞描述 CVE-2019-20085: TVT NVMS 1000 - Directory Traversal 日期: 2025-09-01 | 影响软件: TVT NVMS 1000 | PoC代码 暂无
2019年10月31日 05:29CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年2月6日 12:47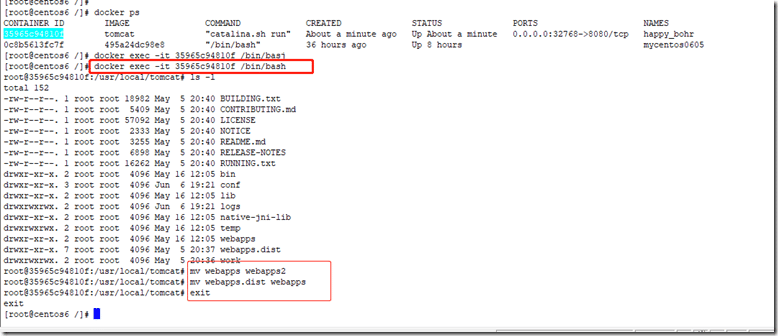
Docker添加tomcat容器无法访问首页解决方案_docker
这篇文章主要介绍了Docker添加tomcat容器无法访问首页解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 问题 使用docker run 命令...
2023年10月18日 20:00CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 – Directory Traversal
漏洞标题 CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 - Directory Traversal 漏洞描述 UniSharp laravel-filemanager (aka Laravel Filemanager) through 2.5.1 allows download...
2022年8月25日 17:37CVE-2019-5129: YouPHPTube Encoder 2.3 – Command Injection
漏洞标题 CVE-2019-5129: YouPHPTube Encoder 2.3 - Command Injection 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing en...
2019年6月25日 07:49
Nginx下配置Https证书详细过程_nginx
这篇文章主要介绍了Nginx下配置Https证书详细过程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、Http与Https...
2023年5月31日 21:06CVE-2015-1635: Microsoft Windows ‘HTTP.sys’ – Remote Code Execution
漏洞标题 CVE-2015-1635: Microsoft Windows 'HTTP.sys' - Remote Code Execution 漏洞描述 HTTP.sys in Microsoft Windows 7 SP1, Windows Server 2008 R2 SP1, Windows 8, Windows ...
2015年12月6日 11:24CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting
漏洞标题 CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting 漏洞描述 The Easy Forms for Mailchimp plugin before version 6.8.9 contains a ref...
2023年8月20日 19:07CVE-2024-28623: RiteCMS 3.0.0 – Cross-site Scripting
漏洞标题 CVE-2024-28623: RiteCMS 3.0.0 - Cross-site Scripting 漏洞描述 RiteCMS v3.0.0 contains a reflected XSS caused by unsanitized input in the main_menu/edit_section component, ...
2024年1月5日 03:22CVE-2021-40247: Budget and Expense Tracker System SQL注入 – 绕过B&E Tracker登录CVE-2021-40247
漏洞标题 CVE-2021-40247: Budget and Expense Tracker System SQL注入 - 绕过B&E Tracker登录CVE-2021-40247 漏洞描述 B&E Tracker v1.0 存在漏洞在从/expense_budget/dist/js/script....
2021年7月16日 18:12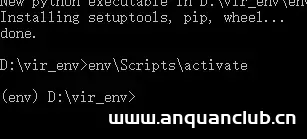
win10系统下安装superset的步骤_Linux
这篇文章主要介绍了win10系统下安装superset的步骤,本文是基于python3.7 win10 64位下的环境安装,需要的朋友可以参考下 superset是一个轻量级自助式BI框架,以优雅的界面和根据数据表动态生成...
2026年3月1日 15:46CVE-2020-27982: IceWarp WebMail 11.4.5.0 – Cross-Site Scripting
漏洞标题 CVE-2020-27982: IceWarp WebMail 11.4.5.0 - Cross-Site Scripting 漏洞描述 IceWarp WebMail 11.4.5.0 is vulnerable to cross-site scripting via the language parameter. PoC代码
2020年10月9日 02:34
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

