
最新发布第696页
Evolucare Ecsimaging new_movie.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Evolucare Ecsimaging new_movie.php 远程命令执行漏洞 Evolucare Ecsimaging是法国Evolucare公司的一款用于查看医用放射影像的移动端...
 2026年2月13日 12:53

CVE-2017-10075: Oracle Content Server – Cross-Site Scripting
漏洞标题 CVE-2017-10075: Oracle Content Server - Cross-Site Scripting 漏洞描述 Oracle Content Server version 11.1.1.9.0, 12.2.1.1.0 and 12.2.1.2.0 are susceptible to cross-site scr...
2017年9月24日 18:05CVE-2018-17431: Comodo Unified Threat Management Web Console – Remote Code Execution
漏洞标题 CVE-2018-17431: Comodo Unified Threat Management Web Console - Remote Code Execution 漏洞描述 Comodo Firewall & Central Manager (UTM) All Release before 2.7.0 & 1....
2018年8月28日 22:45Apache RocketMQ CVE-2023-33246 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-33246 远程代码执行漏洞 漏洞描述 Apache RocketMQ存在远程代码执行漏洞,此漏洞是由于对权限和用户输入校验不当导致的。 PoC代码 暂无
2023年7月17日 11:16CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure
漏洞标题 CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure 漏洞描述 mndpsingh287 WP File Manager v6.4 and lower fails to restrict external access to...
2020年3月13日 01:49CVE-2021-24274: WordPress Supsystic Ultimate Maps <1.2.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24274: WordPress Supsystic Ultimate Maps <1.2.5 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Ultimate Maps plugin before 1.2.5 contains an unauthenticat...
2021年3月17日 14:42CVE-2023-4451: Cockpit – Cross-Site Scripting
漏洞标题 CVE-2023-4451: Cockpit - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository cockpit-hq/cockpit prior to 2.6.4. PoC代码
2023年10月28日 14:46
Keepalived实现Nginx负载均衡高可用的示例代码_nginx
这篇文章主要介绍了Keepalived实现Nginx负载均衡高可用的示例代码,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2024年2月9日 20:24
一年损失24亿美元,FBI“鹰扫行动”抓捕65名电信诈骗嫌疑人
3月30日,美国联邦调查局FBI发布了一则新闻,汇报了其“鹰扫行动”——打击企业邮件诈骗的最新成果,在美国及海外逮捕了共计65名嫌疑人,其中包括尼日利亚的12人、南非的8人、加拿大的2人和柬埔...
2022年4月2日 16:11Apache Druid Kafka Connect 远程代码执行漏洞(CVE-2023-25194)
漏洞标题 Apache Druid Kafka Connect 远程代码执行漏洞(CVE-2023-25194) 漏洞描述 Apache Druid 是一个开源的分布式数据存储和分析系统。它设计用于处理大规模的实时数据,并提供快速的交互...
2023年5月30日 23:37CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
2022年6月28日 14:27CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting
漏洞标题 CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting 漏洞描述 The Post Timeline WordPress plugin before version 2.2.6 contains a reflected cross...
2023年4月27日 11:50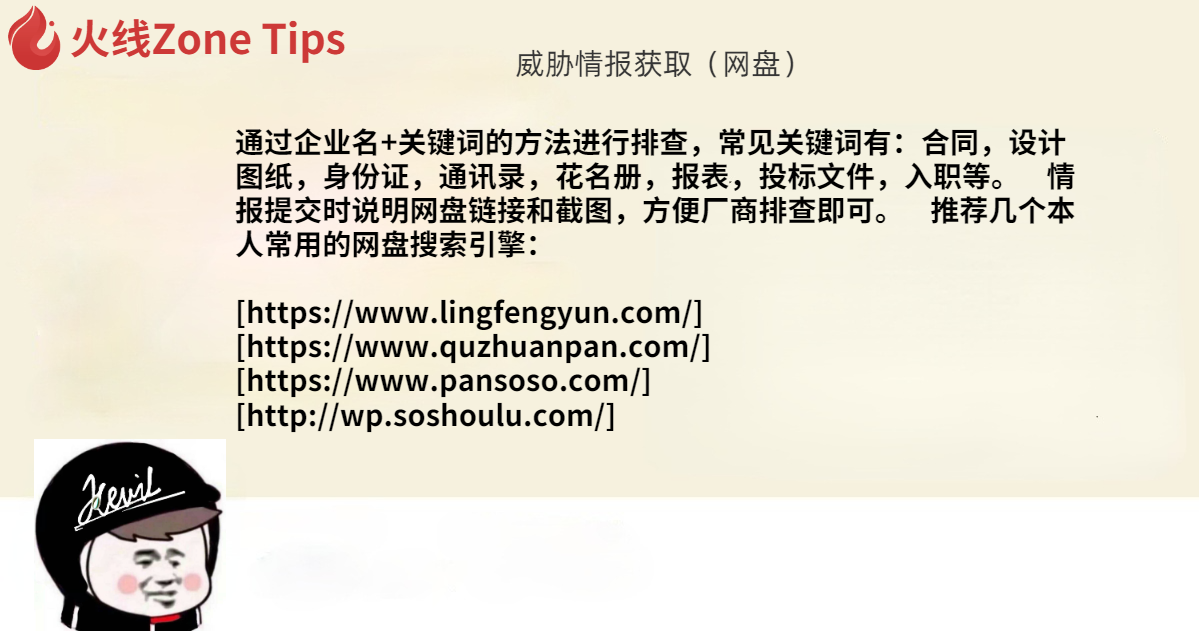
威胁情报获取(网盘)
通过企业名+关键词的方法进行排查,常见关键词有:合同,设计图纸,身份证,通讯录,花名册,报表,投标文件,入职等。 情报提交时说明网盘链接和截图,方便厂商排查即可。 推荐几个本人常用的...
2022年3月10日 23:35CVE-2021-3223: Node RED Dashboard – Directory Traversal
漏洞标题 CVE-2021-3223: Node RED Dashboard - Directory Traversal 漏洞描述 Node-RED-Dashboard before 2.26.2 allows ui_base/js/..%2f directory traversal to read files. PoC代码
2021年5月25日 17:14CVE-2010-2507: Joomla! Component Picasa2Gallery 1.2.8 – Local File Inclusion
漏洞标题 CVE-2010-2507: Joomla! Component Picasa2Gallery 1.2.8 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Picasa2Gallery (com_picasa2gallery) compon...
2010年12月27日 08:45CVE-2024-11921: Give WP Plugin < 3.19.0 - Cross-Site Scripting
漏洞标题 CVE-2024-11921: Give WP Plugin < 3.19.0 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape a parameter before outputting it back in the page, leadi...
2024年11月28日 10:41
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

