
最新发布第697页

CVE-2010-1307: Joomla! Component Magic Updater – Local File Inclusion
漏洞标题 CVE-2010-1307: Joomla! Component Magic Updater - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Magic Updater (com_joomlaupdater) component for J...
 2010年8月22日 03:52
修复3个9.8分漏洞,微软发布12月累积更新
沿袭惯例,微软如期发布了12月的安全更新。更新补丁涉及Windows Media、Microsoft Office、Microsoft PowerShell、Edge浏览器、Windows内核等。补丁包括:26个远程代码执行漏洞21个特权提升漏洞...
2022年3月10日 23:39CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668)
漏洞标题 CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年10月10日 18:52CVE-2025-12139: Integrate Google Drive <= 1.5.3 - Information Disclosure
漏洞标题 CVE-2025-12139: Integrate Google Drive <= 1.5.3 - Information Disclosure 漏洞描述 File Manager for Google Drive - Integrate Google Drive with WordPress plugin for WordP...
2025年2月15日 04:53CVE-2019-5129: YouPHPTube Encoder 2.3 – Command Injection
漏洞标题 CVE-2019-5129: YouPHPTube Encoder 2.3 - Command Injection 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing en...
2019年6月28日 07:26CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting 漏洞描述 WordPress Checklist plugin before 1.1.9 contains a cross-site scripting vulnerability. The fi...
2019年7月10日 08:57CVE-2022-38322: Temenos Transact – Cross-Site Scripting
漏洞标题 CVE-2022-38322: Temenos Transact - Cross-Site Scripting 漏洞描述 Multiple vulnerabilities in Temenos Transact (formerly T24) that allows multiple reflected cross-site scri...
2022年4月26日 22:50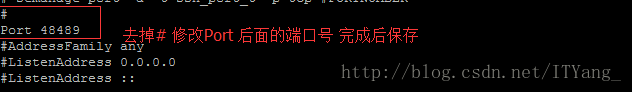
CentOS 服务器安全配置策略_Linux
近期服务器频繁有被暴力破解,大致分析了一下入侵行为,整理了常用的安全策略,需要的朋友可以参考下 近期服务器频繁有被暴力破解,大致分析了一下入侵行为,整理了常用的安全策略: 最小的权限+...
2026年11月6日 11:4574cms – ajax_street.php ‘key’ SQL注入(CVE-2020-22211)
漏洞标题 74cms - ajax_street.php 'key' SQL注入(CVE-2020-22211) 漏洞描述 SQL注入在74cms 3.2.0通过关键参数加/ajax_street.php PoC代码 暂无
2020年8月26日 00:21CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion
漏洞标题 CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion 漏洞描述 ACME mini_httpd before 1.30 is vulnerable to local file inclusion. PoC代码
2018年5月22日 05:48
URL Rewrite Module 2.1 URL重写模块规则写法_服务器其它
URL重写模块是IIS的扩展,可作为独立IIS Server的下载下载,并且还预先安装在Windows Azure网站(WAWS)上的任何网站上,供您使用,本教程将指导您完成如何为URL重写模块创建和测试一组重写规则...
2022年12月26日 20:22ALIN MDaemon电子邮件服务器安全网关 V8.5.0 XML注入(CVE-2022-25356)
漏洞标题 ALIN MDaemon电子邮件服务器安全网关 V8.5.0 XML注入(CVE-2022-25356) 漏洞描述 ALIN MDaemon是电子邮件服务器安全网关,在V8.5.0版本中存在XML注入,可获取安全设置、管理员信息和产...
2022年7月28日 03:53CVE-2021-29441: Nacos <1.4.1 - Authentication Bypass
漏洞标题 CVE-2021-29441: Nacos <1.4.1 - Authentication Bypass 漏洞描述 This template only works on Nuclei engine prior to version 2.3.3 and version >= 2.3.5. In Nacos before ...
2021年12月17日 00:58CVE-2023-24489: Citrix ShareFile StorageZones Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-24489: Citrix ShareFile StorageZones Controller - Unauthenticated Remote Code Execution 漏洞描述 A vulnerability has been discovered in the customer-managed Share...
2023年8月25日 22:19
渗透测试小技巧之绕过“请在微信客户端打开链接”
前言 现在在渗透测试的过程中,针对微信公众号、微信小程序的测试变得越来越普遍。 但是某些网站限制只能在微信客户端中打开,不利于咱们进行测试,如何绕过“请在微信客户端打开链接”因此变得...

 2024年6月2日 22:40
CVE-2024-30570: Netgear R6850 – Information Disclosure
漏洞标题 CVE-2024-30570: Netgear R6850 - Information Disclosure 漏洞描述 Netgear R6850 router firmware version V1.1.0.88 contains an information leakage vulnerability in the debugi...
2024年2月9日 12:23
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

