
最新发布第699页

人物 | 悬镜安全宁戈:高山流水遇知音,湖畔筑梦中国心
2022年3月22日,悬镜安全宣布完成B轮融资。三年前,悬镜的CEO子芽,这位未名湖畔的筑梦人,接受了安在的采访,那时的悬镜刚刚完成产品由十年磨一剑的前沿技术研究到商业化落地的打磨实践阶段。...
 2022年3月30日 14:54
从《风起陇西》看企业数据安全
背景 时下“三国+谍战”题材电视剧《风起陇西》正在热播,在这个天下三分,烽烟四起的战场上,不仅有刀光剑影,秘密情报的交锋也涌动于滚滚洪流的阴影当中。 编辑切换为居中 添加图片注释,不超...
2022年5月7日 18:08
CVE-2021-43574: Atmail 6.5.0 – Cross-Site Scripting
漏洞标题 CVE-2021-43574: Atmail 6.5.0 - Cross-Site Scripting 漏洞描述 Atmail 6.5.0 contains a cross-site scripting vulnerability in WebAdmin Control Pane via the format parameter t...
2021年4月27日 06:46CVE-2022-2034: WordPress Sensei LMS <4.5.0 - Information Disclosure
漏洞标题 CVE-2022-2034: WordPress Sensei LMS <4.5.0 - Information Disclosure 漏洞描述 WordPress Sensei LMS plugin before 4.5.0 is susceptible to information disclosure. The plug...
2022年4月23日 18:33CVE-2024-8181: Flowise <= 1.8.2 Authentication Bypass
漏洞标题 CVE-2024-8181: Flowise <= 1.8.2 Authentication Bypass 漏洞描述 An Authentication Bypass vulnerability exists in Flowise version 1.8.2. This could allow a remote, unauth...
2024年3月17日 00:17CVE-2022-21500: Oracle E-Business Suite <=12.2 - Authentication Bypass
漏洞标题 CVE-2022-21500: Oracle E-Business Suite <=12.2 - Authentication Bypass 漏洞描述 Oracle E-Business Suite (component: Manage Proxies) 12.1 and 12.2 are susceptible to an ...
2022年5月8日 12:34CVE-2020-35729: Klog Server <=2.41 - Unauthenticated Command Injection
漏洞标题 CVE-2020-35729: Klog Server <=2.41 - Unauthenticated Command Injection 漏洞描述 Klog Server 2.4.1 and prior is susceptible to an unauthenticated command injection vulne...
2020年12月27日 17:06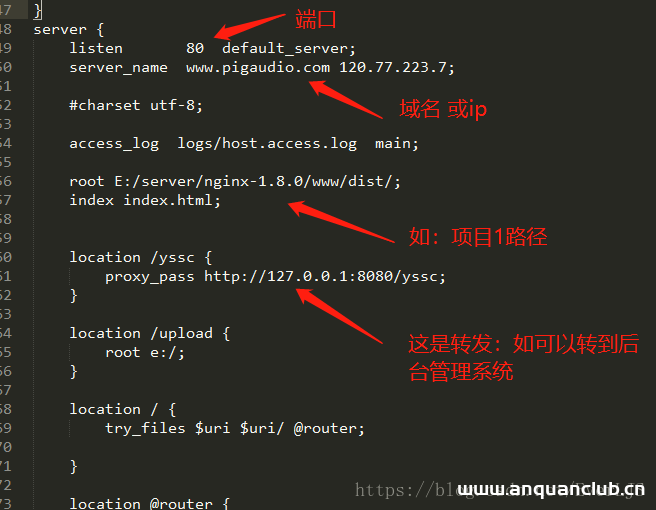
nginx简单配置多个server的方法_nginx
这篇文章主要介绍了nginx简单配置多个server的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1:安装nginx步...
2023年2月26日 20:31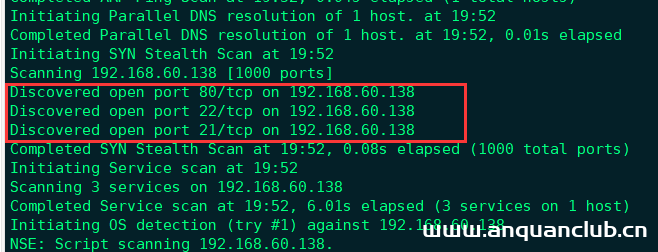
Vulnhub 靶场 DRIPPING BLUES: 1
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...

 2022年3月26日 20:27
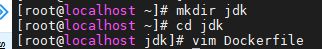
docker 中配置 eureka的方法_docker
这篇文章主要介绍了docker 中配置 eureka的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 eureka: 1. 构建 jdk 镜像 启动 eureka 容器 准备...
2022年8月21日 20:29CVE-2023-41621: Emlog Pro v2.1.14 – Cross-Site Scripting
漏洞标题 CVE-2023-41621: Emlog Pro v2.1.14 - Cross-Site Scripting 漏洞描述 Cross Site Scripting (XSS) vulnerability in Emlog Pro v2.1.14 via /admin/store.php. PoC代码
2023年6月11日 18:01CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting 漏洞描述 The iframe-font-preview.php file of the titan-framework does not properly esc...
2021年2月15日 11:31CVE-2021-27310: Clansphere CMS 2011.4 – Cross-Site Scripting
漏洞标题 CVE-2021-27310: Clansphere CMS 2011.4 - Cross-Site Scripting 漏洞描述 Clansphere CMS 2011.4 contains an unauthenticated reflected cross-site scripting vulnerability via th...
2021年7月22日 10:20CVE-2024-5910: Palo Alto Expedition – Admin Account Takeover
漏洞标题 CVE-2024-5910: Palo Alto Expedition - Admin Account Takeover 漏洞描述 Missing authentication for a critical function in Palo Alto Networks Expedition can lead to an Expedi...
2024年12月23日 22:45CVE-2020-11110: Grafana <= 6.7.1 - Cross-Site Scripting
漏洞标题 CVE-2020-11110: Grafana <= 6.7.1 - Cross-Site Scripting 漏洞描述 Grafana through 6.7.1 contains an unauthenticated stored cross-site scripting vulnerability due to insu...
2020年5月2日 22:08CVE-2024-54764: ipTIME A2004 – Unauthorized Access
漏洞标题 CVE-2024-54764: ipTIME A2004 - Unauthorized Access 漏洞描述 An access control issue exists in the component /login/hostinfo2.cgi of ipTIME A2004 v12.17.0 that allows attac...
2024年5月26日 13:49
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

