
最新发布第704页

CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录)
漏洞标题 CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录) 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 Ruijie Networks...
 2023年6月25日 21:26
CVE-2018-16299: WordPress Localize My Post 1.0 – Local File Inclusion
漏洞标题 CVE-2018-16299: WordPress Localize My Post 1.0 - Local File Inclusion 漏洞描述 WordPress Localize My Post 1.0 is susceptible to local file inclusion via the ajax/include.p...
2018年12月11日 02:41
X-Forwarded-For 和 X-Real-IP 的区别?
做动静分离的时候这里有疑问所以请教度娘 网上摘得,觉得比较有用就记下了 一般来说,X-Forwarded-For是用于记录代理信息的,每经过一级代理(匿名代理除外),代理服务器都会把这次请求的来源IP...

 2022年4月13日 17:40
CVE-2016-3978: Fortinet FortiOS – Open Redirect/Cross-Site Scripting
漏洞标题 CVE-2016-3978: Fortinet FortiOS - Open Redirect/Cross-Site Scripting 漏洞描述 FortiOS Web User Interface in 5.0.x before 5.0.13, 5.2.x before 5.2.3, and 5.4.x before 5.4.0...
2016年7月15日 10:19CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure
漏洞标题 CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure 漏洞描述 Vito Peleg Atarim <= 4.2 contains an insertion of sensitive information into sent data vulne...
2025年5月10日 08:16CVE-2023-40211: Post Grid <= 2.2.50 - Information Exposure via REST API
漏洞标题 CVE-2023-40211: Post Grid <= 2.2.50 - Information Exposure via REST API 漏洞描述 Exposure of Sensitive Information to an Unauthorized Actor vulnerability in PickPlugins...
2023年1月19日 04:25CVE-2010-1957: Joomla! Component Love Factory 1.3.4 – Local File Inclusion
漏洞标题 CVE-2010-1957: Joomla! Component Love Factory 1.3.4 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Love Factory (com_lovefactory) component 1.3...
2010年9月28日 08:37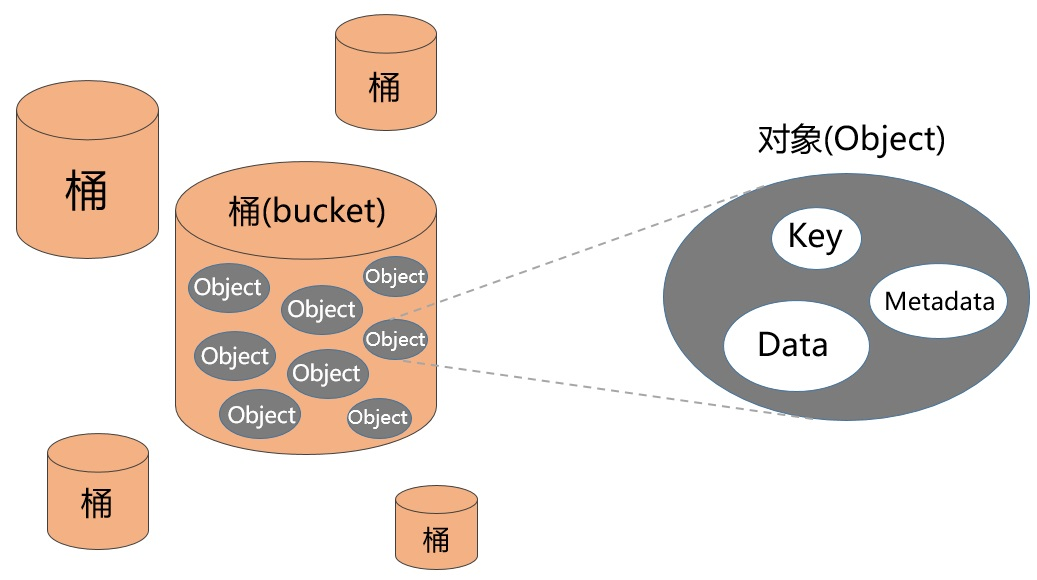
AWS S3 对象存储攻防
0x00 前言 对象存储(Object-Based Storage),也可以叫做面向对象的存储,现在也有不少厂商直接把它叫做云存储。 说到对象存储就不得不提 Amazon,Amazon S3 (Simple Storage Service) 简单存...
2022年3月10日 23:34CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient e...
2022年8月30日 12:58CiscoIOSXEWLC-CVE-2025-20188-任意文件上传
漏洞标题 CiscoIOSXEWLC-CVE-2025-20188-任意文件上传 漏洞描述 用于无线局域网控制器 (WLC) 的 Cisco IOS XE 软件的带外接入点 (AP)映像下载功能中存在一个漏洞,该漏洞可能允许未经身份验...
2025年5月22日 21:18CVE-2020-10199: Sonatype Nexus Repository Manager 3 – Remote Code Execution
漏洞标题 CVE-2020-10199: Sonatype Nexus Repository Manager 3 - Remote Code Execution 漏洞描述 Sonatype Nexus Repository before 3.21.2 allows JavaEL Injection PoC代码
2020年2月23日 05:43CVE-2016-15043: WP Mobile Detector <= 3.5 - Unrestricted File Upload
漏洞标题 CVE-2016-15043: WP Mobile Detector <= 3.5 - Unrestricted File Upload 漏洞描述 WP Mobile Detector plugin for WordPress <= 3.5 contains an unrestricted file upload vul...
2016年5月4日 07:49CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
2023年6月10日 20:47CVE-2023-3380: WAVLINK WN579X3 – Remote Command Execution
漏洞标题 CVE-2023-3380: WAVLINK WN579X3 - Remote Command Execution 漏洞描述 Remote Command Execution vulnerability in WAVLINK WN579X3 routers via pingIp parameter in /cgi-bin/adm.c...
2023年11月15日 15:50CVE-2020-16846: SaltStack Shell Injection
漏洞标题 CVE-2020-16846: SaltStack Shell Injection 漏洞描述 An issue was discovered in SaltStack Salt through 3002. Sending crafted web requests to the Salt API, with the SSH clien...
2020年6月28日 08:27CVE-2023-1119: WP-Optimize WordPress plugin < 3.2.13 - Cross-Site Scripting
漏洞标题 CVE-2023-1119: WP-Optimize WordPress plugin < 3.2.13 - Cross-Site Scripting 漏洞描述 The WP-Optimize WordPress plugin before 3.2.13 and SrbTransLatin WordPress plugin b...
2023年5月22日 20:27
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

