
最新发布第705页

CVE-2018-7653: YzmCMS v3.6 – Cross-Site Scripting
漏洞标题 CVE-2018-7653: YzmCMS v3.6 - Cross-Site Scripting 漏洞描述 In YzmCMS 3.6, index.php has XSS via the a, c, or m parameter. PoC代码
 2018年11月30日 21:06
CVE-2021-24146: WordPress Modern Events Calendar Lite <5.16.5 - Sensitive Information Disclosure
漏洞标题 CVE-2021-24146: WordPress Modern Events Calendar Lite <5.16.5 - Sensitive Information Disclosure 漏洞描述 WordPress Modern Events Calendar Lite before 5.16.5 does not p...
2021年4月8日 18:30CVE-2020-22210: 74cms – ajax_officebuilding.php SQL Injection
漏洞标题 CVE-2020-22210: 74cms - ajax_officebuilding.php SQL Injection 漏洞描述 A SQL injection vulnerability exists in 74cms 3.2.0 via the x parameter to ajax_officebuilding.php. ...
2020年11月21日 12:39
bugbounty技巧聚合20220207
漏洞报告 价值1.75万美刀的全回显SSRF http://hackerone.com/reports/1406938 TikTok SMB子账号接管 http://hackerone.com/reports/1404612 基于X-Forwarded-Host的XSS http://hackerone.com/re...
2022年3月10日 23:34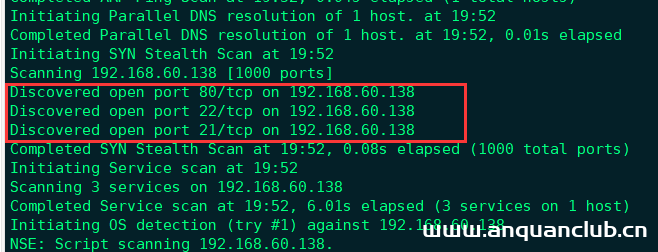
Vulnhub 靶场 DRIPPING BLUES: 1
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...

 2022年3月26日 20:27
CVE-2021-29622: Prometheus – Open Redirect
漏洞标题 CVE-2021-29622: Prometheus - Open Redirect 漏洞描述 Prometheus 2.23.0 through 2.26.0 and 2.27.0 contains an open redirect vulnerability. To ensure a seamless transition to...
2021年9月27日 18:08CVE-2025-32430: XWiki Platform – Cross-Site Scripting
漏洞标题 CVE-2025-32430: XWiki Platform - Cross-Site Scripting 漏洞描述 XWiki Platform versions >= 4.2-milestone-3 and < 16.4.8, >= 16.5.0-rc-1 and < 16.10.6, and >=...
2025年7月27日 16:06Apache Tomcat CVE-2023-46589 请求走私漏洞
漏洞标题 Apache Tomcat CVE-2023-46589 请求走私漏洞 漏洞描述 Apache Tomcat存在请求走私漏洞,该漏洞是由于应用程序对chunck传输的异常数据缺乏验证导致的。 PoC代码 暂无
2023年2月28日 02:03CVE-2024-3495: WordPress Country State City Dropdown <=2.7.2 - SQL Injection
漏洞标题 CVE-2024-3495: Wordpress Country State City Dropdown <=2.7.2 - SQL Injection 漏洞描述 The Country State City Dropdown CF7 plugin for WordPress is vulnerable to SQL Inje...
2024年12月7日 11:48CVE-2010-1602: Joomla! Component ZiMB Comment 0.8.1 – Local File Inclusion
漏洞标题 CVE-2010-1602: Joomla! Component ZiMB Comment 0.8.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the ZiMB Comment (com_zimbcomment) component 0.8...
2010年3月14日 14:40CVE-2024-2473: WPS Hide Login <= 1.9.15.2 - Login Page Disclosure
漏洞标题 CVE-2024-2473: WPS Hide Login <= 1.9.15.2 - Login Page Disclosure 漏洞描述 The WPS Hide Login plugin for WordPress is vulnerable to Login Page Disclosure in all version...
2024年4月3日 06:57CVE-2017-8917: Joomla SQL Injection
漏洞标题 CVE-2017-8917: Joomla SQL Injection 漏洞描述 SQL injection vulnerability in Joomla! 3.7.x before 3.7.1 allows attackers to execute arbitrary SQL commands via unspecified v...
2017年8月11日 21:13CVE-2023-25573: Metersphere – Arbitrary File Read
漏洞标题 CVE-2023-25573: Metersphere - Arbitrary File Read 漏洞描述 Metersphere is an open source continuous testing platform. In affected versions an improper access control vulne...
2023年3月27日 08:07CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
2021年3月4日 09:16
CVE-2021-3493 Linux kernel特权提升
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-3493 Linux kernel特权提升漏洞复现 Linux内核是操作系统的关键组件。它借助进程间通信和系统调用,在硬件级别上充当应用程序...
2023年2月6日 17:22CVE-2022-27926: Zimbra Collaboration (ZCS) – Cross Site Scripting
漏洞标题 CVE-2022-27926: Zimbra Collaboration (ZCS) - Cross Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability in the /public/launchNewWindow.jsp componen...
2022年7月1日 07:28
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

