
最新发布第705页

CVE-2017-9965: Schneider Electric Pelco VideoXpert Enterprise 2.0 – Path Traversal
漏洞标题 CVE-2017-9965: Schneider Electric Pelco VideoXpert Enterprise 2.0 - Path Traversal 漏洞描述 Schneider Electric Pelco VideoXpert Enterprise versions 2.0 and prior contain a...
 2017年6月10日 23:18
CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 – Admin User Creation Weakness
漏洞标题 CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 - Admin User Creation Weakness 漏洞描述 ProfilePress WordPress plugin is susceptible to a vulnerability in the user regi...
2021年9月16日 22:15CVE-2025-10211: ChanCMS <= 3.3.0 - Server-Side Request Forgery
漏洞标题 CVE-2025-10211: ChanCMS <= 3.3.0 - Server-Side Request Forgery 漏洞描述 yanyutao0402 ChanCMS 3.3.0 contains a server-side request forgery caused by manipulation of the ...
2025年11月23日 15:52CVE-2019-17564: Apache Dubbo 2.5.x-2.7.4 – Insecure Deserialization
漏洞标题 CVE-2019-17564: Apache Dubbo 2.5.x-2.7.4 - Insecure Deserialization 漏洞描述 Unsafe deserialization occurs within a Dubbo application which has HTTP remoting enabled. An a...
2019年1月29日 01:59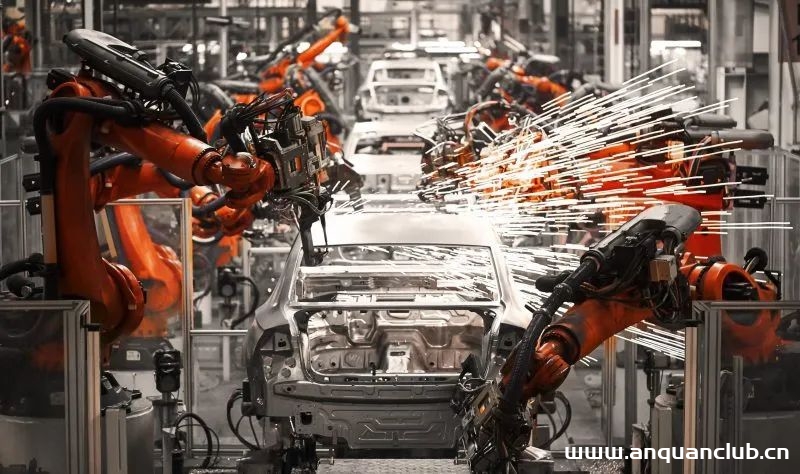
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...
2022年3月10日 23:40CVE-2020-9402: Django SQL Injection
漏洞标题 CVE-2020-9402: Django SQL Injection 漏洞描述 Django 1.11 before 1.11.29, 2.2 before 2.2.11, and 3.0 before 3.0.4 allow SQL injection if untrusted data is used as a toleran...
2020年8月2日 18:28CVE-2025-23061: Mongoose – NoSQL Injection
漏洞标题 CVE-2025-23061: Mongoose - NoSQL Injection 漏洞描述 NoSQL injection vulnerability in Mongoose < 8.9.5 affecting the populate() function's match option. This vulner...
2025年8月2日 03:07CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
2022年3月16日 08:25
Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露 腾达W15E路由器外置4根5dBi高增益无线天线,同时还内置独立PA和LNA模块,大大增强无线信...
2026年2月13日 12:53CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
2021年1月21日 11:52CVE-2019-6703: Total Donations Plugin for WordPress < 2.0.6 - Arbitrary Options Update
漏洞标题 CVE-2019-6703: Total Donations Plugin for WordPress < 2.0.6 - Arbitrary Options Update 漏洞描述 Incorrect access control in migla_ajax_functions.php in the Calmar Webme...
2019年6月17日 12:01CVE-2021-27520: FUDForum 3.1.0 – Cross-Site Scripting
漏洞标题 CVE-2021-27520: FUDForum 3.1.0 - Cross-Site Scripting 漏洞描述 FUDForum 3.1.0 contains a cross-site scripting vulnerability. An attacker can inject JavaScript via index.ph...
2021年9月17日 12:31CVE-2023-43325: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-43325: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in the data[redirect_url] parameter on user lo...
2023年9月17日 18:44CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.4 is susceptible to cross-site scripting with...
2021年11月23日 02:32
-Struts2-008 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-008 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月3日 17:42
CVE-2021-3577: Motorola Baby Monitors – Remote Command Execution
漏洞标题 CVE-2021-3577: Motorola Baby Monitors - Remote Command Execution 漏洞描述 Motorola Baby Monitors contains multiple interface vulnerabilities could allow an unauthenticated...
2021年3月17日 01:18
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

