
最新发布第709页

CVE-2025-27223: TRUfusion Enterprise <= 7.10.4.0 - Authentication Bypass
漏洞标题 CVE-2025-27223: TRUfusion Enterprise <= 7.10.4.0 - Authentication Bypass 漏洞描述 Hard-Coded Cryptographic key allowing to forge session cookies that can be used to ent...
 2025年2月7日 10:18
CVE-2023-2356: Mlflow <2.3.0 - Local File Inclusion
漏洞标题 CVE-2023-2356: Mlflow <2.3.0 - Local File Inclusion 漏洞描述 Relative Path Traversal in GitHub repository mlflow/mlflow prior to 2.3.1. PoC代码
2023年11月20日 03:20CVE-2024-6670: WhatsUp Gold HasErrors SQL Injection – Authentication Bypass
漏洞标题 CVE-2024-6670: WhatsUp Gold HasErrors SQL Injection - Authentication Bypass 漏洞描述 In WhatsUp Gold versions released before 2024.0.0, a SQL Injection vulnerability allow...
2024年11月11日 14:50CVE-2025-6934: The Opal Estate Pro – Property Management <= 1.7.5 - Unauthenticated Privilege Escalation
漏洞标题 CVE-2025-6934: The Opal Estate Pro – Property Management <= 1.7.5 - Unauthenticated Privilege Escalation 漏洞描述 The Opal Estate Pro plugin (≤ 1.7.5) is vulnerable t...
2025年6月2日 11:57CVE-2010-2680: Joomla! Component jesectionfinder – Local File Inclusion
漏洞标题 CVE-2010-2680: Joomla! Component jesectionfinder - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JExtensions JE Section/Property Finder (jesecti...
2010年10月5日 10:56
推特因将用户注册数据用于广告投放而被罚款1.5亿美元
5月25日,据美国联邦贸易委员会(FTC)发布的新闻稿,最大社交媒体平台之一Twitter已就与FTC达成和解协议,同意向其支付1.5亿美元的罚款,以解决有关Twitter滥用本是为安全目的收集的用户个人信...

 2022年5月30日 16:51
美德联合执法拿下世界最大暗网市场
本周二,美国司法部和德国联邦警察公布了其一次联合执法行动的成果——拆除了世界上最大的暗网市场之一Hydra,查获并扣押了Hydra的服务器和价值2500万美元的比特币。Hydra是一个使用俄语的地下...
2022年4月6日 21:17CVE-2022-27228: Bitrix Site Manager – Remote Code Execution
漏洞标题 CVE-2022-27228: Bitrix Site Manager - Remote Code Execution 漏洞描述 In the vote (aka "Polls, Votes") module before 21.0.100 of Bitrix Site Manager, a remote una...
2022年8月12日 21:28CVE-2022-30073: WBCE CMS 1.5.2 – Cross-Site Scripting
漏洞标题 CVE-2022-30073: WBCE CMS 1.5.2 - Cross-Site Scripting 漏洞描述 WBCE CMS 1.5.2 contains a stored cross-site scripting vulnerability via \admin\user\save.php Display Name pa...
2022年3月23日 02:08CVE-2020-26948: Emby < 4.5.0 - Server Server-Side Request Forgery
漏洞标题 CVE-2020-26948: Emby < 4.5.0 - Server Server-Side Request Forgery 漏洞描述 Emby Server before 4.5.0 allows server-side request forgery (SSRF) via the Items/RemoteSearch...
2020年8月7日 22:21CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting
漏洞标题 CVE-2021-30134: Php-mod/curl Library <2.3.2 - Cross-Site Scripting 漏洞描述 Php-mod/curl library before 2.3.2 contains a cross-site scripting vulnerability via the post...
2021年7月26日 15:06CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection
漏洞标题 CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection 漏洞描述 PrestaShop SmartBlog by SmartDataSoft < 4.0.6 is vulnerable to a SQL injection vulnerability in ...
2021年1月20日 06:06CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
2022年1月3日 02:54
一次任意密码重置漏洞挖洞剖析
前言: 之前参加一家企业SRC挖洞,正赶上厂商搞活动,秉着有活动我就参加,有漏洞我就捡的良好心态,就去看了一下该企业的一些资产,因为活动是按漏洞危害等级给奖励,所以找一些边缘资产参加活...
2022年3月10日 23:32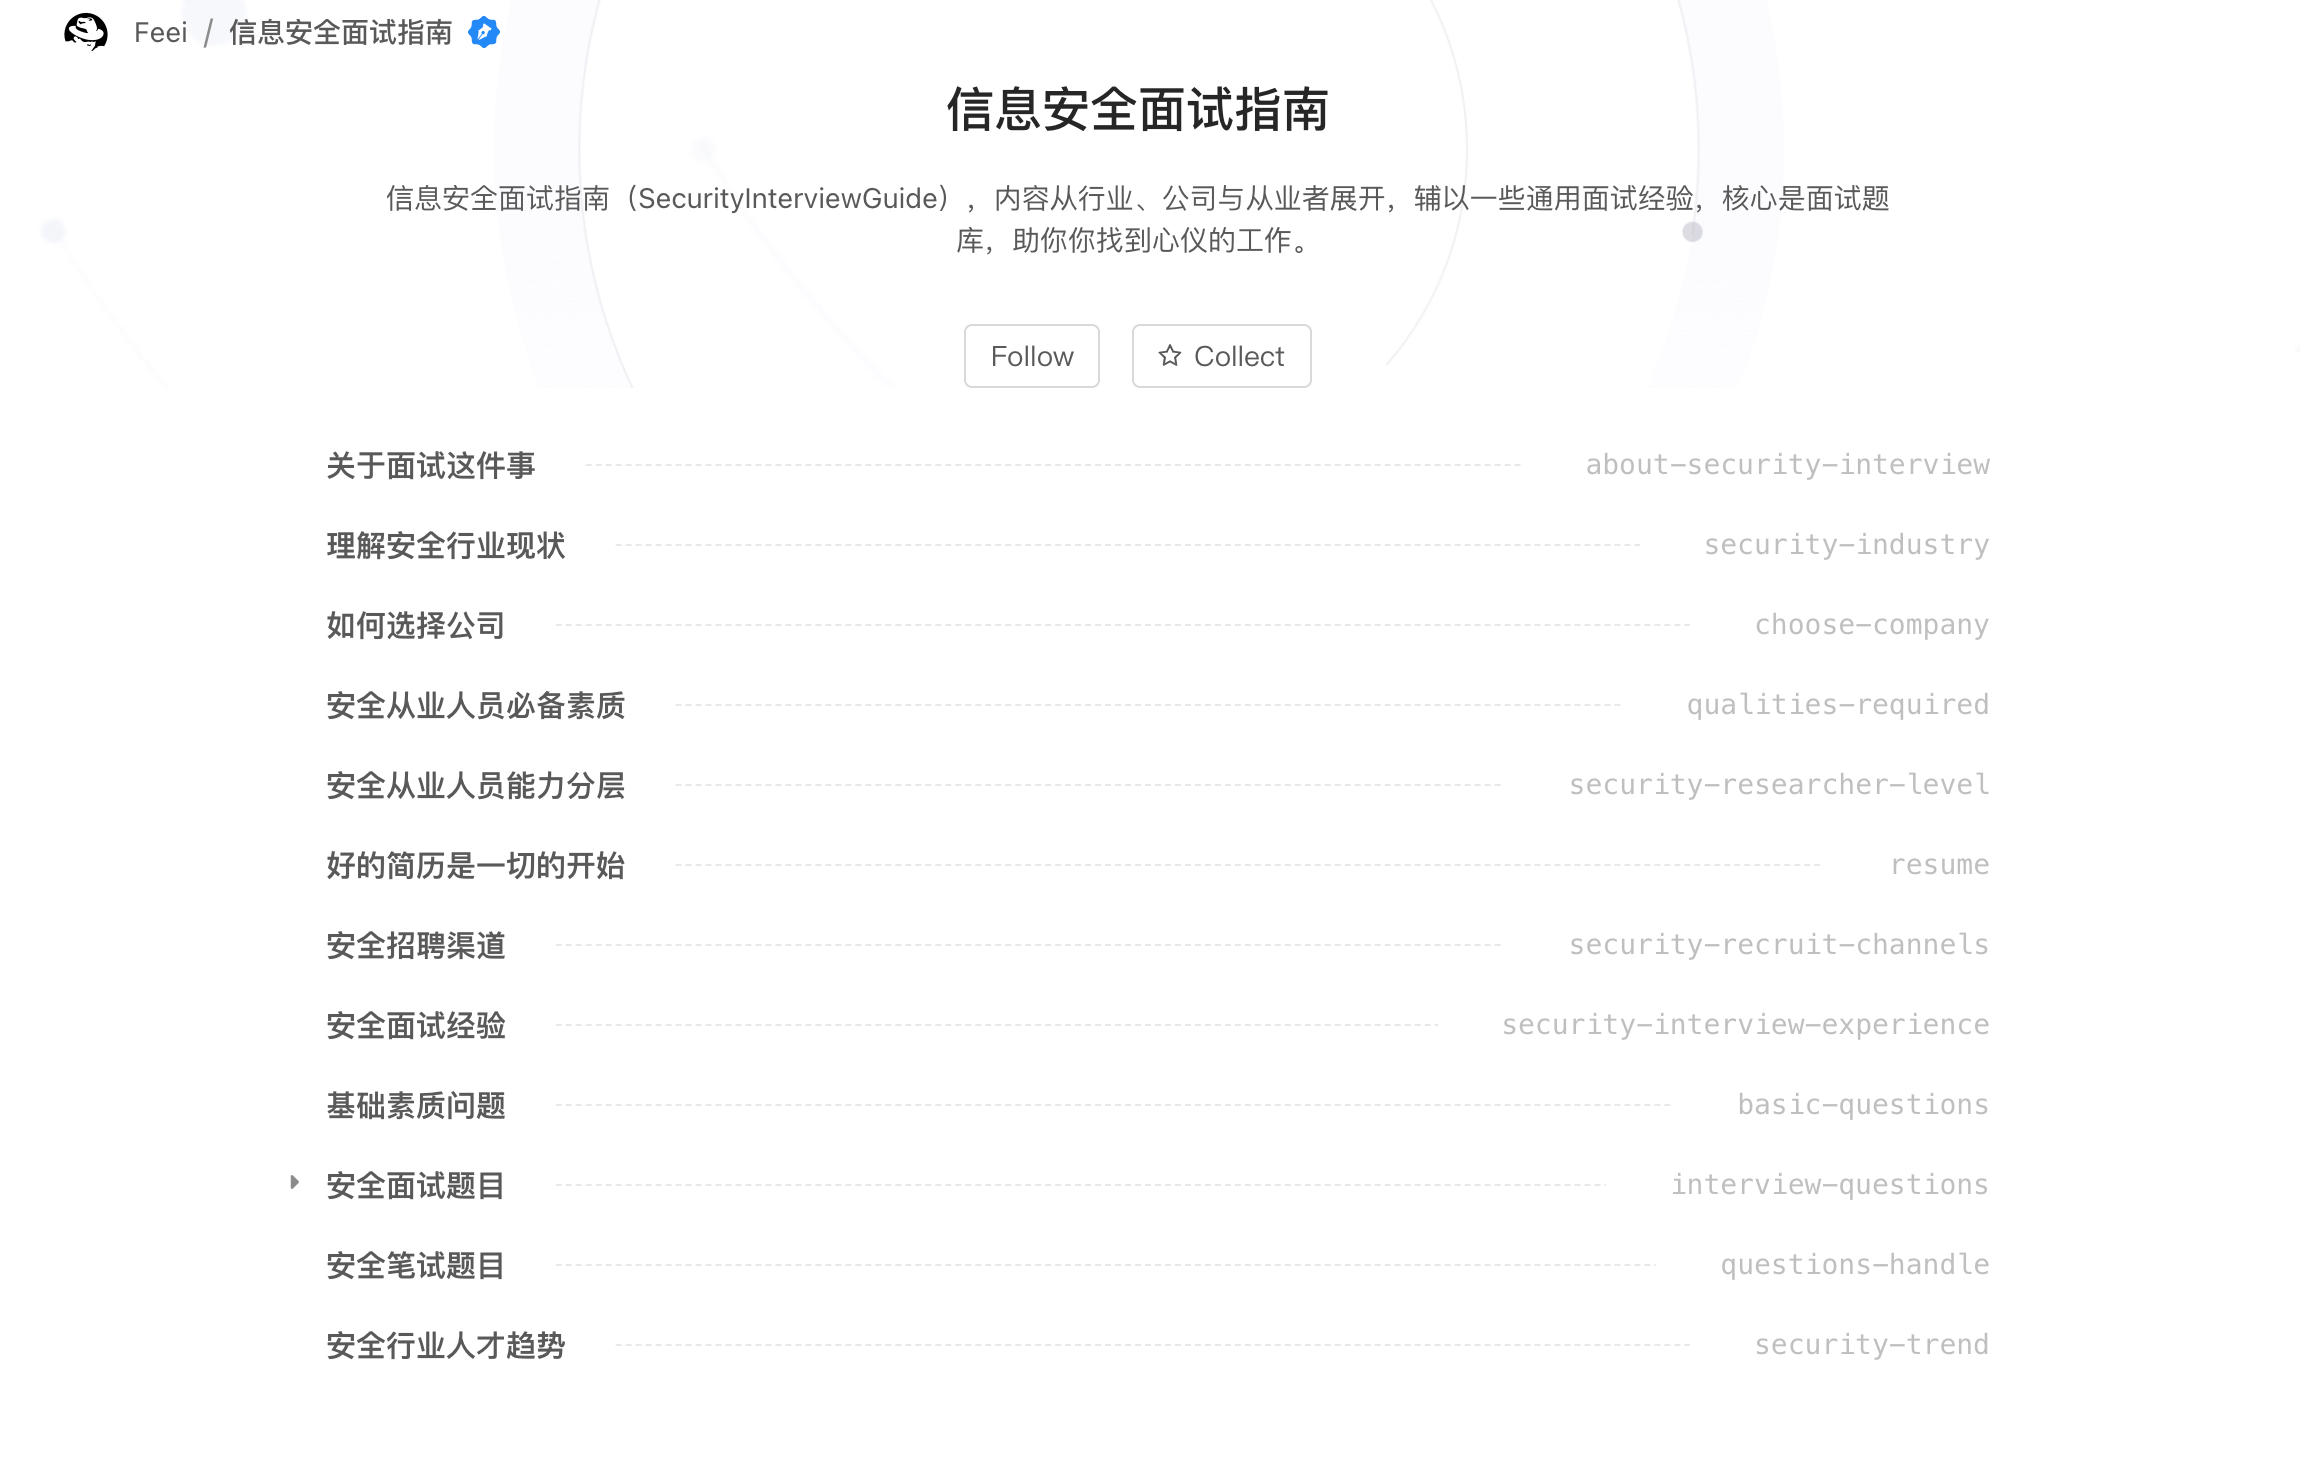
信息安全面试指南
地址: http://www.yuque.com/feei/sig 信息安全面试指南(SecurityInterviewGuide),内容从行业、公司与从业者展开,辅以一些通用面试经验,核心是面试题库,助你你找到心仪的工作。
2022年3月10日 23:38CVE-2010-5028: Joomla! Component JE Job 1.0 – Local File Inclusion
漏洞标题 CVE-2010-5028: Joomla! Component JE Job 1.0 - Local File Inclusion 漏洞描述 A SQL injection vulnerability in the JExtensions JE Job (com_jejob) component 1.0 for Joomla! a...
2010年12月20日 03:29
2026年10月18日 11:45
2026年10月18日 11:45
2026年10月17日 11:45
2026年10月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

