
最新发布第709页

CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
 2023年9月16日 07:11
CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
2018年1月18日 03:06CVE-2019-3398: Atlassian Confluence Download Attachments – Remote Code Execution
漏洞标题 CVE-2019-3398: Atlassian Confluence Download Attachments - Remote Code Execution 漏洞描述 Confluence Server and Data Center had a path traversal vulnerability in the downl...
2019年11月23日 00:09CVE-2022-45808: LearnPress Plugin < 4.2.0 - Unauthenticated Time-Based Blind SQLi
漏洞标题 CVE-2022-45808: LearnPress Plugin < 4.2.0 - Unauthenticated Time-Based Blind SQLi 漏洞描述 SQL Injection vulnerability in LearnPress – WordPress LMS Plugin <= 4.1.7...
2022年7月4日 02:00CVE-2018-16836: Rubedo CMS <=3.4.0 - Directory Traversal
漏洞标题 CVE-2018-16836: Rubedo CMS <=3.4.0 - Directory Traversal 漏洞描述 Rubedo CMS through 3.4.0 contains a directory traversal vulnerability in the theme component, allowing...
2018年4月21日 05:17CVE-2021-35587: Oracle Access Manager – Remote Code Execution
漏洞标题 CVE-2021-35587: Oracle Access Manager - Remote Code Execution 漏洞描述 The Oracle Access Manager portion of Oracle Fusion Middleware (component: OpenSSO Agent) is vulnerab...
2021年5月2日 00:10
【防骗科普】菠菜网站是如何一步一步让你深陷泥潭,直到倾家荡产
论菠菜网站是如何一步一步让你深陷泥潭,直到倾家荡产的,今天借助一个同学分享的违规站点进行讲解,虽然该站点没有用户使用,但是远离赌博,人人有责! 第一部分 首先清楚今天的主角 因为主页...

 2023年1月13日 19:50
CVE-2016-6277: NETGEAR Routers – Remote Code Execution
漏洞标题 CVE-2016-6277: NETGEAR Routers - Remote Code Execution 漏洞描述 NETGEAR routers R6250 before 1.0.4.6.Beta, R6400 before 1.0.1.18.Beta, R6700 before 1.0.1.14.Beta, R6900, R...
2016年3月29日 20:12CVE-2018-18323: Centos Web Panel 0.9.8.480 – Local File Inclusion
漏洞标题 CVE-2018-18323: Centos Web Panel 0.9.8.480 - Local File Inclusion 漏洞描述 Centos Web Panel version 0.9.8.480 suffers from local file inclusion vulnerabilities. Other vuln...
2018年5月10日 00:30CVE-2022-44356: WAVLINK Quantum D4G (WL-WN531G3) – Information Disclosure
漏洞标题 CVE-2022-44356: WAVLINK Quantum D4G (WL-WN531G3) - Information Disclosure 漏洞描述 WAVLINK Quantum D4G (WL-WN531G3) running firmware versions M31G3.V5030.201204 and M31G3....
2022年8月25日 13:02CVE-2020-29597: IncomCMS 2.0 – Arbitrary File Upload
漏洞标题 CVE-2020-29597: IncomCMS 2.0 - Arbitrary File Upload 漏洞描述 IncomCMS 2.0 has a an insecure file upload vulnerability in modules/uploader/showcase/script.php. This allows...
2020年5月17日 07:50CVE-2011-0049: Majordomo2 – SMTP/HTTP Directory Traversal
漏洞标题 CVE-2011-0049: Majordomo2 - SMTP/HTTP Directory Traversal 漏洞描述 A directory traversal vulnerability in the _list_file_get function in lib/Majordomo.pm in Majordomo 2 be...
2011年6月26日 17:05CVE-2024-0305: Ncast busiFacade – Remote Command Execution
漏洞标题 CVE-2024-0305: Ncast busiFacade - Remote Command Execution 漏洞描述 The Ncast Yingshi high-definition intelligent recording and playback system is a newly developed audio ...
2024年1月3日 11:21
白帽训练营-信息收集101
白帽训练营的第一个主题信息收集。在我们渗透测试/漏洞挖掘过程中,信息收集是一个相对比较重要的阶段,有助于我们扩大攻击面。 ?文章内容需登陆状态才能查看,没有安全小天地平台账号的用户请...
2022年3月10日 23:35CVE-2017-12149: Java/Jboss Deserialization [RCE]
漏洞标题 CVE-2017-12149: Java/Jboss Deserialization [RCE] 漏洞描述 In Jboss Application Server as shipped with Red Hat Enterprise Application Platform 5.2, it was found that the do...
2017年12月25日 23:13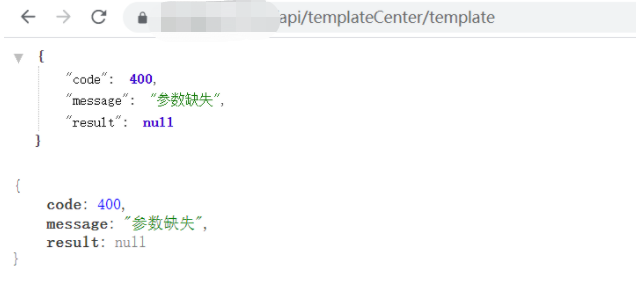
关于某SRC API接口测试的一个小案例
现在好多应用都通过API接口对外提供服务 如果鉴权做的不好的话,很容易出现未授权访问漏洞 通过BurpJSLinkFinder或findsomething很容易获取到接口信息 下面以某SRC API接口测试的一个小案例进行...
2022年3月10日 23:33
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
2026年9月25日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

