
最新发布第710页

CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting
漏洞标题 CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting 漏洞描述 WordPress Raygun4WP 1.8.0 contains a reflected cross-site scripting vulnerability via sendtes...
 2017年12月24日 19:04
CVE-2018-7700: DedeCMS 5.7SP2 – Cross-Site Request Forgery/Remote Code Execution
漏洞标题 CVE-2018-7700: DedeCMS 5.7SP2 - Cross-Site Request Forgery/Remote Code Execution 漏洞描述 DedeCMS 5.7SP2 is susceptible to cross-site request forgery with a corresponding ...
2018年4月18日 09:30CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年8月30日 10:40CVE-2016-3081: Apache S2-032 Struts – Remote Code Execution
漏洞标题 CVE-2016-3081: Apache S2-032 Struts - Remote Code Execution 漏洞描述 Apache Struts 2.3.19 to 2.3.20.2, 2.3.21 to 2.3.24.1, and 2.3.25 to 2.3.28, when dynamic method invoca...
2016年1月13日 10:53CVE-2025-49002: DataEase 远程代码执行漏洞
漏洞标题 CVE-2025-49002: DataEase 远程代码执行漏洞 漏洞描述 CVE-2025-49002 是由于H2数据库模块没有严格过滤用户输入的JDBC连接参数,可使用大小写绕过补丁。攻击者可利用这些漏洞实现未授...
2025年3月20日 06:56CVE-2020-26919: NETGEAR ProSAFE Plus – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-26919: NETGEAR ProSAFE Plus - Unauthenticated Remote Code Execution 漏洞描述 NETGEAR ProSAFE Plus before 2.6.0.43 is susceptible to unauthenticated remote code ex...
2020年10月7日 02:26CVE-2020-11450: MicroStrategy Web 10.4 – Information Disclosure
漏洞标题 CVE-2020-11450: MicroStrategy Web 10.4 - Information Disclosure 漏洞描述 MicroStrategy Web 10.4 is susceptible to information disclosure. The JVM configuration, CPU archit...
2020年1月19日 04:10CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
2023年4月2日 04:10CVE-2024-4434: LearnPress WordPress LMS Plugin <= 4.2.6.5 - SQL Injection
漏洞标题 CVE-2024-4434: LearnPress WordPress LMS Plugin <= 4.2.6.5 - SQL Injection 漏洞描述 The LearnPress WordPress LMS Plugin plugin for WordPress is vulnerable to time-based ...
2024年7月9日 20:02CVE-2023-6379: OpenCMS 14 & 15 – Cross Site Scripting
漏洞标题 CVE-2023-6379: OpenCMS 14 & 15 - Cross Site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in Alkacon Software Open CMS, affecting versions 14 and 15 of t...
2023年11月5日 01:26CVE-2021-43734: kkFileView getCorsFile 任意文件读取漏洞
漏洞标题 CVE-2021-43734: kkFileView getCorsFile 任意文件读取漏洞 漏洞描述 kkFileView getCorsFile 3.6.0 版本以下存在任意文件读取漏洞,攻击者通过漏洞可以获取服务器中的任意文件,获取...
2021年3月14日 15:48
bugbounty技巧聚合20220104
漏洞报告 【Zivver】在 AndroidManifest 中启用 ADB 备份 http://hackerone.com/reports/1225158 【LINE】 不正确的授权允许在通知通道服务器中泄露用户的通知数据 http://hackerone.com/report...
2022年3月10日 23:33CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码
2023年1月26日 16:59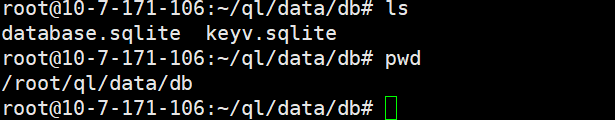
最新版青龙面板密码忘记之后怎么找回
前言 安装完青龙面板之后,咱们很容易忘记密码是什么,这个时间咱们如果是docker安装的话,可以通过以下方式找回密码。 找回密码 登录青龙面板服务器 查看启动docker的具体配置 docker inspect ...

 2026年3月9日 22:15
CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code
漏洞标题 CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code 漏洞描述 Shodan: http.title:"Login | Control WebPanel" fofa: app="CWP-虚拟主机控制面板" ...
2022年4月1日 06:54CVE-2018-11222: Pandora FMS <=7.0NG.722 - Remote Code Execution
漏洞标题 CVE-2018-11222: Pandora FMS <=7.0NG.722 - Remote Code Execution 漏洞描述 Pandora FMS versions <=7.0NG.722 are vulnerable to unauthenticated remote code execution by ...
2018年2月26日 19:53
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

