
最新发布第710页
-tomcat8弱口令&&getshell
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-tomcat8弱口令&&getshell Apache+Tomcat是很常用的网站解决方案,Apache用于提供web服务,而Tomcat是Apache服务器的扩展,用于...

 2023年1月31日 19:55

CVE-2020-12259: rConfig 3.9.4 – Cross-Site Scripting
漏洞标题 CVE-2020-12259: rConfig 3.9.4 - Cross-Site Scripting 漏洞描述 rConfig 3.9.4 is vulnerable to reflected XSS. The configDevice.php file improperly validates user input. An a...
 2020年7月12日 07:57
CVE-2023-35813: Sitecore – Remote Code Execution
漏洞标题 CVE-2023-35813: Sitecore - Remote Code Execution 漏洞描述 Multiple Sitecore products allow remote code execution. This affects Experience Manager, Experience Platform, and...
2023年5月5日 10:17CVE-2021-24499: WordPress Workreap – Remote Code Execution
漏洞标题 CVE-2021-24499: WordPress Workreap - Remote Code Execution 漏洞描述 WordPress Workreap theme is susceptible to remote code execution. The AJAX actions workreap_award_temp_...
2021年7月7日 12:45CVE-2024-3850: Uniview NVR301-04S2-P4 – Cross-Site Scripting
漏洞标题 CVE-2024-3850: Uniview NVR301-04S2-P4 - Cross-Site Scripting 漏洞描述 Uniview NVR301-04S2-P4 contains a reflected cross-site scripting vulnerability via the PATH of LAPI. ...
2024年6月13日 19:32CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting
漏洞标题 CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting 漏洞描述 Packagist prior to 1.2.11 contains a cross-site scripting vulnerability via microweber/microweber. Use...
2022年9月11日 03:55CVE-2018-20470: Tyto Sahi pro 7.x/8.x – Local File Inclusion
漏洞标题 CVE-2018-20470: Tyto Sahi pro 7.x/8.x - Local File Inclusion 漏洞描述 Tyto Sahi Pro versions through 7.x.x and 8.0.0 are susceptible to a local file inclusion vulnerabilit...
2018年7月24日 22:59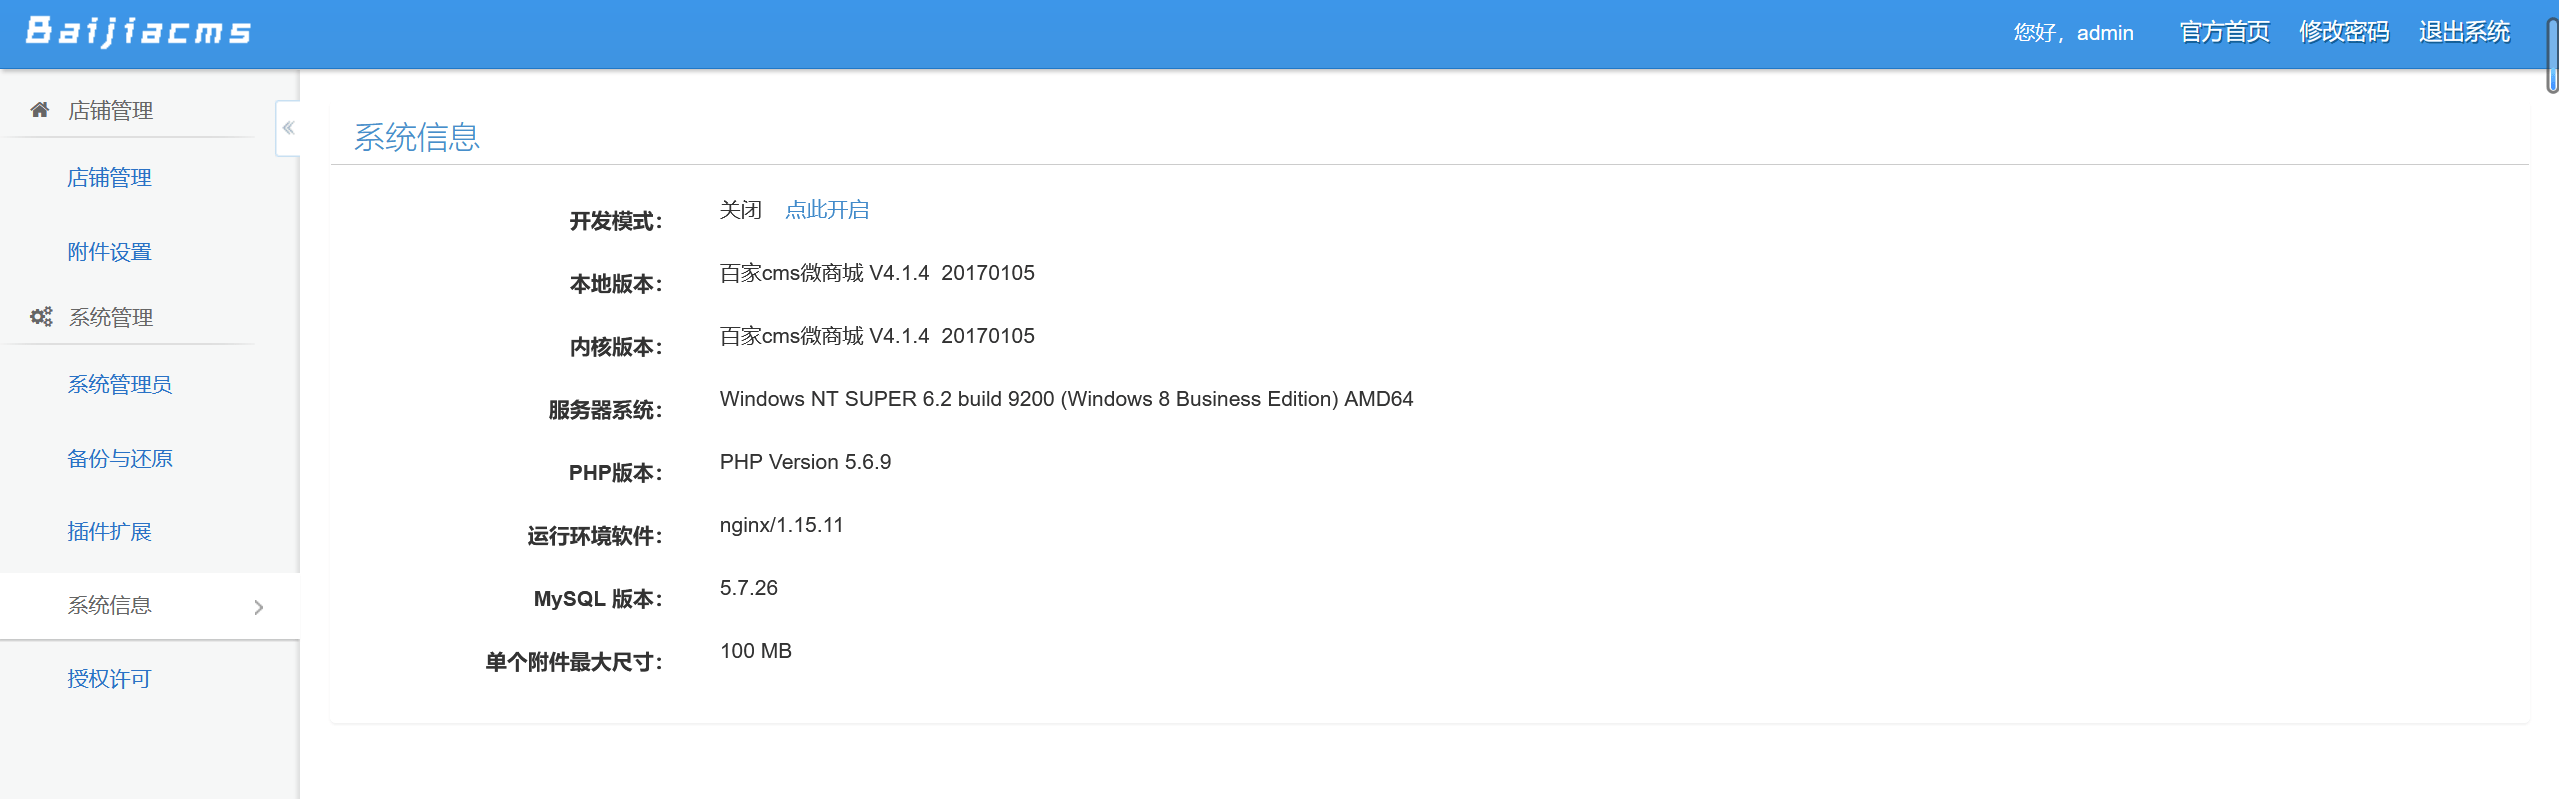
代码审计之百家cms微商城 V4.1.4
前言 百家CMS微商城是一款免费开源的面向对象的单店铺多用户微商城PHP开发框架,创建于2014年6月,遵循Apache Licence2开源协议发布,是为了快速简化企业微商城应用开发、帮助微商企业快速赚钱...
2023年6月3日 17:17CVE-2017-5638: Apache Struts 2 – Remote Command Execution S2-045 S2-046
漏洞标题 CVE-2017-5638: Apache Struts 2 - Remote Command Execution S2-045 S2-046 漏洞描述 Apache Struts 2 2.3.x before 2.3.32 and 2.5.x before 2.5.10.1 is vulnerable to remote comm...
2017年10月21日 02:50CVE-2021-24406: WordPress wpForo Forum < 1.9.7 - Open Redirect
漏洞标题 CVE-2021-24406: WordPress wpForo Forum < 1.9.7 - Open Redirect 漏洞描述 WordPress wpForo Forum < 1.9.7 is susceptible to an open redirect vulnerability because the p...
2021年6月20日 12:38CVE-2021-25094: WordPress Tatsubuilder <= 3.3.11 - Remote Code Execution
漏洞标题 CVE-2021-25094: Wordpress Tatsubuilder <= 3.3.11 - Remote Code Execution 漏洞描述 An unrestricted file upload in WordPress Tatsubuilder plugin version <= 3.3.11 enab...
2021年6月24日 12:00CVE-2020-35234: SMTP WP Plugin Directory Listing
漏洞标题 CVE-2020-35234: SMTP WP Plugin Directory Listing 漏洞描述 The WordPress Easy WP SMTP Plugin has its log folder remotely accessible and its content available for access. Po...
2020年1月15日 03:41CVE-2022-1950: WordPress Youzify sql injection
漏洞标题 CVE-2022-1950: Wordpress Youzify sql injection 漏洞描述 The Youzify WordPress plugin before 1.2.0 does not sanitise and escape a parameter before using it in a SQL stateme...
2022年6月7日 01:55CVE-2021-38146: Wipro Holmes Orchestrator 20.4.1 – Arbitrary File Download
漏洞标题 CVE-2021-38146: Wipro Holmes Orchestrator 20.4.1 - Arbitrary File Download 漏洞描述 The File Download API in Wipro Holmes Orchestrator 20.4.1 (20.4.1_02_11_2020) allows re...
2021年12月22日 08:45CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
2022年7月18日 22:37
美国扣押并归还索尼1.54亿美元被盗资金
12月20日,美国司法部发布了一则新闻,称美国已采取行动,保护并最终归还了索尼超过1.54亿美元的资金,这些资金据称是索尼人寿保险股份有限公司(下称索尼人寿)内部一名员工窃取的。 根据...
2022年3月10日 23:39
2026年10月17日 11:45
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

