
最新发布第711页

Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467)
漏洞标题 Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467) 漏洞描述 Apache OFBiz 在 webtools/control/ProgramExport存在代码执行漏洞,攻击者可通过该漏洞...
 2023年2月11日 03:01
如何快速寻找需要的图书/电子书的渠道/资源
疫情当下,我发现喜欢读书的人真的是越来越多了,好久不读书,发现家里空空荡荡的,偶尔闲下来想看本书吧,发现该送的送该扔的扔了。这时候就真的是悔不当初。 也不是咱不舍得花那买书的钱,只...

 2023年1月13日 19:39
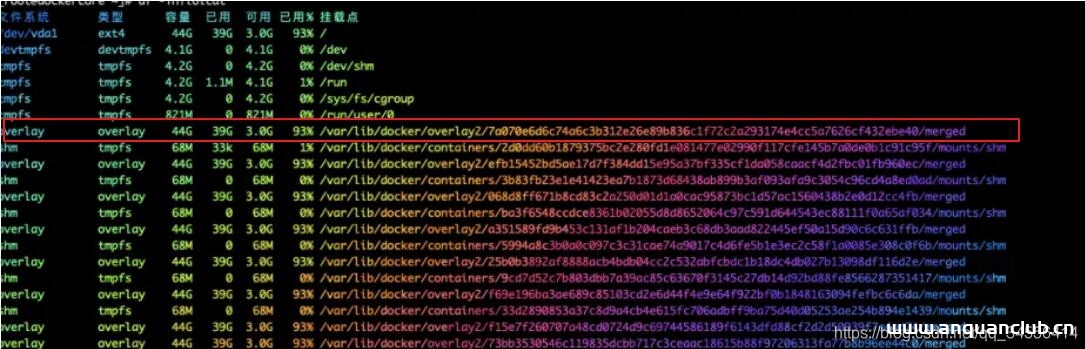
Docker 清理环境操作_docker
这篇文章主要介绍了Docker 清理环境操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 开始清理,需要慎重! 列出无用的卷 docker volume ls -qf dangling=true 清理无用...
2023年2月7日 21:33CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read
漏洞标题 CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read 漏洞描述 WordPress Responsive Vector Maps < 6.4.2 contains an arbitrary file read vuln...
2021年8月10日 05:09CVE-2014-9735: WordPress RevSlider – Remote Code Execution via File Upload
漏洞标题 CVE-2014-9735: WordPress RevSlider - Remote Code Execution via File Upload 漏洞描述 The ThemePunch Slider Revolution (revslider) plugin before 3.0.96 for WordPress and Sho...
2014年1月18日 05:19CVE-2023-21839: Oracle WebLogic Server – Unauthorized Access
漏洞标题 CVE-2023-21839: Oracle WebLogic Server - Unauthorized Access 漏洞描述 Vulnerability in the Oracle WebLogic Server product of Oracle Fusion Middleware (component: Core). Su...
2023年8月15日 12:46CVE-2024-22320: IBM Operational Decision Manager – Java Deserialization
漏洞标题 CVE-2024-22320: IBM Operational Decision Manager - Java Deserialization 漏洞描述 IBM Operational Decision Manager 8.10.3, 8.10.4, 8.10.5.1, 8.11, 8.11.0.1, and 8.12.0.1 co...
2024年10月4日 23:48CVE-2022-29299: SolarView Compact 6.00 – ‘time_begin’ Cross-Site Scripting
漏洞标题 CVE-2022-29299: SolarView Compact 6.00 - 'time_begin' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability ...
2022年2月15日 02:47CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S - Unauthenticated Remote Code Execution 漏洞描述 SEOWON INTECH SLC-130 and SLR-120S devices allow remote code executio...
2020年8月15日 19:07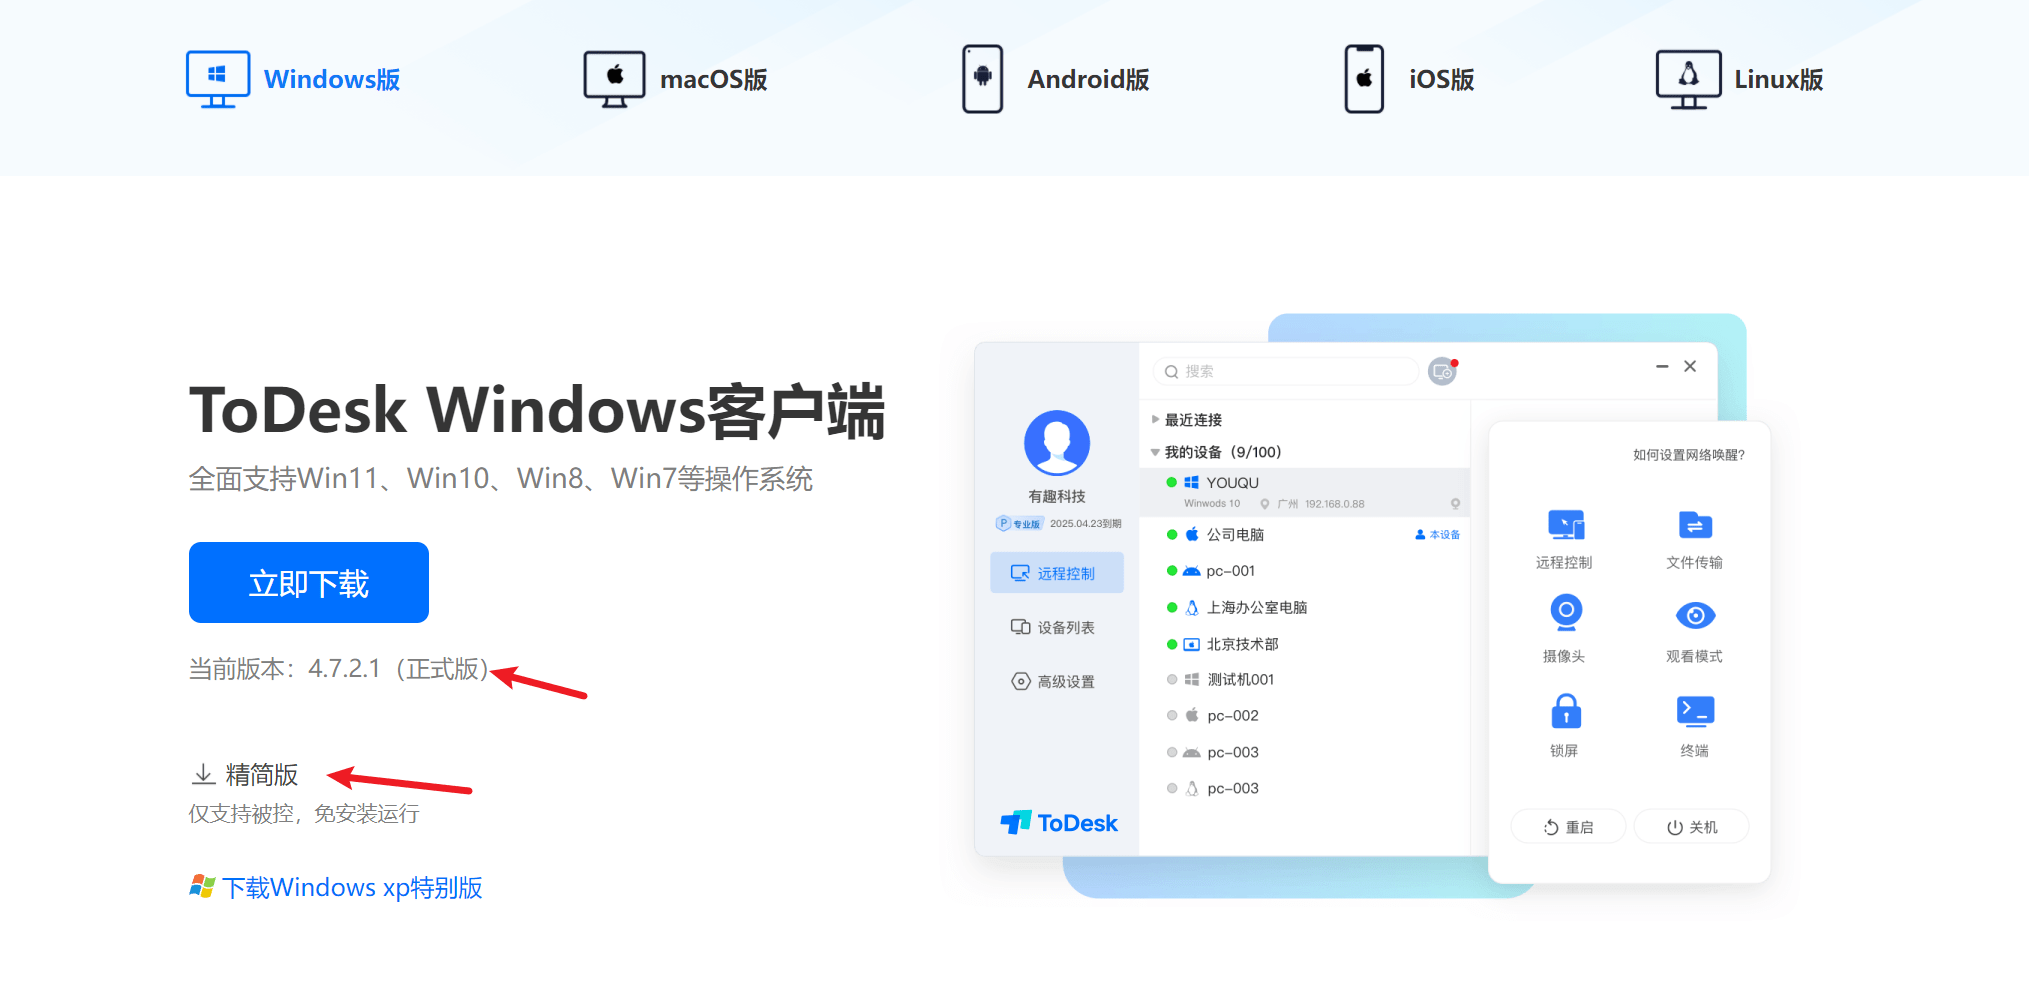
【溯源小技巧】获取Todesk客户端的手机号与邮箱账号
前言 今天在帮同学使用Todesk远程解决问题的时候,突然想到了以前关于向日葵配置文件的相关利用,可以读取到临时密码,然后使用脚本进行爆破,得到明文之后即可远程连接,现在已经修复了 同理,...
2024年3月19日 22:36CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年2月24日 21:49CVE-2022-1768: WordPress RSVPMaker <=9.3.2 - SQL Injection
漏洞标题 CVE-2022-1768: WordPress RSVPMaker <=9.3.2 - SQL Injection 漏洞描述 WordPress RSVPMaker plugin through 9.3.2 contains a SQL injection vulnerability due to insufficient ...
2022年9月8日 08:49CVE-2022-4306: WordPress Panda Pods Repeater Field <1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2022-4306: WordPress Panda Pods Repeater Field <1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Panda Pods Repeater Field before 1.5.4 contains a cross-site scripti...
2022年2月12日 08:32CVE-2021-27561: YeaLink DM 3.6.0.20 – Remote Command Injection
漏洞标题 CVE-2021-27561: YeaLink DM 3.6.0.20 - Remote Command Injection 漏洞描述 Yealink Device Management (DM) 3.6.0.20 allows command injection as root via the /sm/api/v1/firewal...
2021年7月30日 05:24Citrix ADC and Citrix Gateway CVE-2023-3519未授权远程代码执行漏洞
漏洞标题 Citrix ADC and Citrix Gateway CVE-2023-3519未授权远程代码执行漏洞 漏洞描述 Citrix ADC and Citrix Gateway存在远程代码执行漏洞,此漏洞是由于缺乏有效的校验导致的。 PoC代码 暂...
2023年3月7日 18:42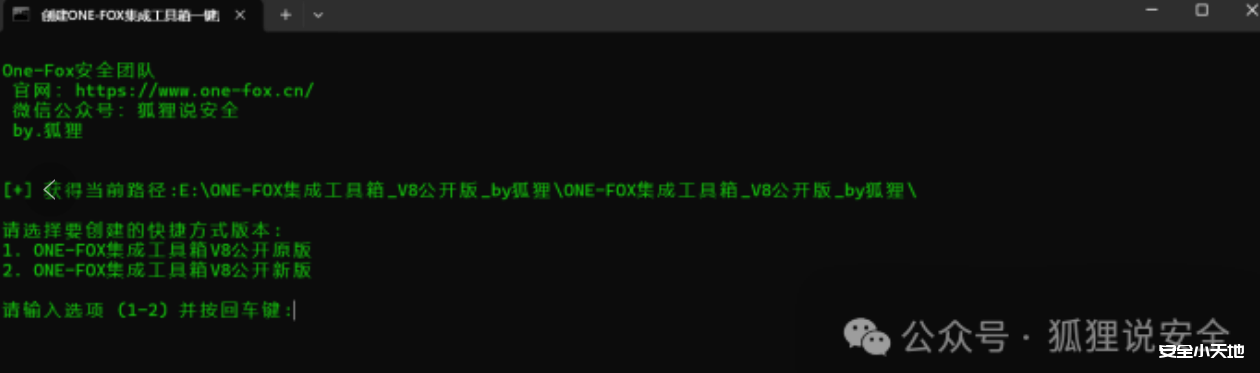
One-Fox工具箱V8公开版补丁包已发布!
本文来自公众号: 狐狸说安全原文地址:http://mp.weixin.qq.com/s/lS4_g3LibnFZN0sOAEdiUA 0x01 前言 在V8版本工具箱的基础上优化部分显示BUG,一些小细节新增搜索功能 CTRL+F即可调出搜索面...
2026年3月15日 12:27
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 11:48
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

