
最新发布第713页

Apache ShardingSphere CVE-2022-22733远程代码执行漏洞
漏洞标题 Apache ShardingSphere CVE-2022-22733远程代码执行漏洞 漏洞描述 Apache ShardingSphere存在远程代码执行漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
 2022年11月15日 22:27
CVE-2010-1952: Joomla! Component BeeHeard 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1952: Joomla! Component BeeHeard 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the BeeHeard (com_beeheard) and BeeHeard Lite (com_bee...
2010年2月23日 08:32CVE-2019-15889: WordPress Download Manager <2.9.94 - Cross-Site Scripting
漏洞标题 CVE-2019-15889: WordPress Download Manager <2.9.94 - Cross-Site Scripting 漏洞描述 WordPress Download Manager plugin before 2.9.94 contains a cross-site scripting vulne...
2019年1月24日 17:56CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read
漏洞标题 CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read 漏洞描述 WordPress Responsive Vector Maps < 6.4.2 contains an arbitrary file read vuln...
2021年2月21日 16:32CVE-2024-45622: ASIS – SQL Injection Authentication Bypass
漏洞标题 CVE-2024-45622: ASIS - SQL Injection Authentication Bypass 漏洞描述 ASIS (aka Aplikasi Sistem Sekolah using CodeIgniter 3) 3.0.0 through 3.2.0 allows index.php username SQ...
2024年4月2日 08:36CVE-2020-5405: Spring Cloud Config – Local File Inclusion
漏洞标题 CVE-2020-5405: Spring Cloud Config - Local File Inclusion 漏洞描述 Spring Cloud Config versions 2.2.x prior to 2.2.2, 2.1.x prior to 2.1.7, and older unsupported versions ...
2020年6月15日 22:10CVE-2021-27877: Veritas Backup Exec – Broken Authentication
漏洞标题 CVE-2021-27877: Veritas Backup Exec - Broken Authentication 漏洞描述 An issue was discovered in Veritas Backup Exec before 21.2. It supports multiple authentication scheme...
2021年8月17日 09:47
美国学区网络保险费用上涨至去年三倍多
根据伊利诺伊州布卢明顿87学区公布的责任保险费用明细表,其网络保险续保费用从2021年的6661美元跃升至今年的22229美元,增幅约为234%。学区:由州立法机关创设、组织的准市政法人,负责该州公...
2022年3月10日 23:40CVE-2018-18809: TIBCO JasperReports Library – Directory Traversal
漏洞标题 CVE-2018-18809: TIBCO JasperReports Library - Directory Traversal 漏洞描述 The default server implementation of TIBCO Software Inc.'s TIBCO JasperReports Library, TIB...
2018年5月14日 18:22
使用Docker部署SpringBoot项目的实现方法_docker
这篇文章主要介绍了使用Docker部署SpringBoot项目的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Docke...
2024年6月24日 20:11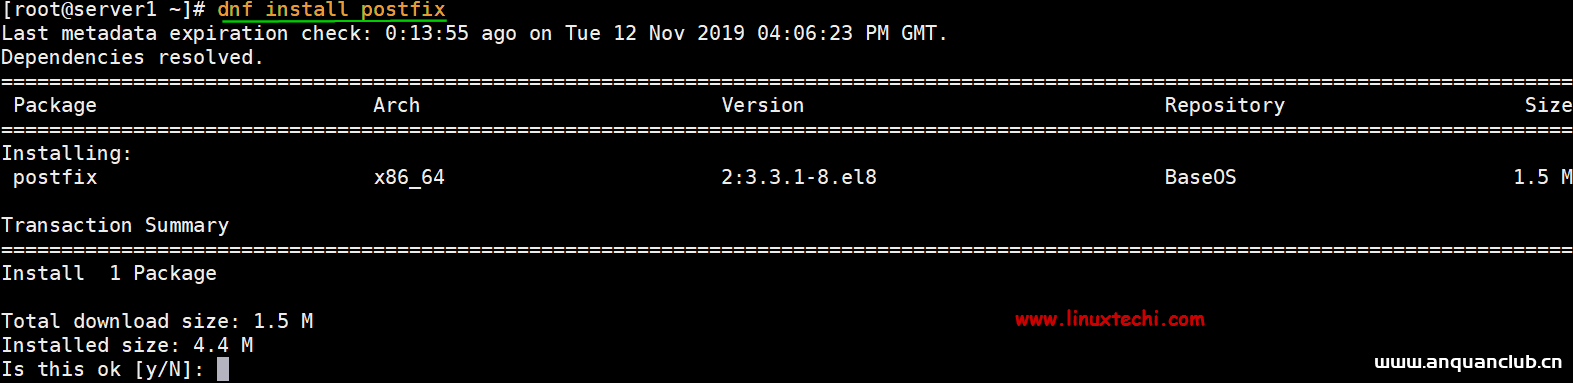
如何在CentOS8上安装和配置Postfix邮件服务器的方法示例_Linux
这篇文章主要介绍了如何在CentOS8上安装和配置Postfix邮件服务器的方法示例,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学...
2026年6月6日 11:45CVE-2022-33107: ThinkPHP 6.0.12 反序列化 RCE
漏洞标题 CVE-2022-33107: ThinkPHP 6.0.12 反序列化 RCE 漏洞描述 通过组件 vendor\league\flysystem-cached-adapter\src\Storage\AbstractCache.php 发现 ThinkPHP v6.0.12 包含反序列化漏洞...
2022年12月24日 13:19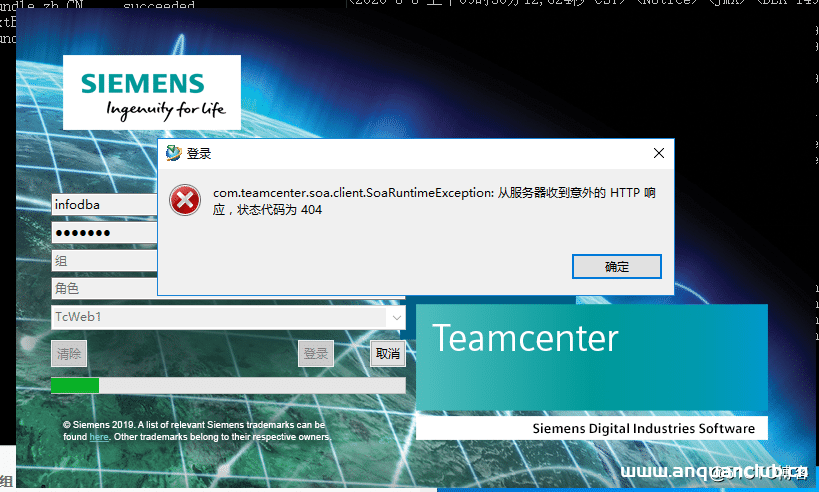
TeamCenter12登陆报404/503问题解决方案_服务器其它
这篇文章主要介绍了TeamCenter12登陆报404/503问题解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 TeamCenter12输入账号密码点击...
2023年3月21日 20:09CVE-2025-58360: GeoServer – XML External Entity Injection
漏洞标题 CVE-2025-58360: GeoServer - XML External Entity Injection 漏洞描述 GeoServer 2.26.0 to 2.26.2 and 2.25.6 contains an XML External Entity (XXE) injection caused by insuffic...
2025年1月19日 21:22CVE-2020-28976: WordPress Canto 1.3.0 – Blind Server-Side Request Forgery
漏洞标题 CVE-2020-28976: WordPress Canto 1.3.0 - Blind Server-Side Request Forgery 漏洞描述 WordPress Canto plugin 1.3.0 is susceptible to blind server-side request forgery. An att...
2020年8月7日 09:02CVE-2025-1097: Ingress-Nginx Controller – Configuration Injection via Unsanitized `auth-tls-match-cn` Annotation
漏洞标题 CVE-2025-1097: Ingress-Nginx Controller - Configuration Injection via Unsanitized `auth-tls-match-cn` Annotation 漏洞描述 A security issue was discovered in ingress-nginx ...
2025年9月29日 23:59
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

