
最新发布第715页

CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting
漏洞标题 CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting 漏洞描述 The Easy Forms for Mailchimp plugin before version 6.8.9 contains a ref...
 2023年9月10日 01:34
CVE-2021-22214: Gitlab CE/EE 10.5 – Server-Side Request Forgery
漏洞标题 CVE-2021-22214: Gitlab CE/EE 10.5 - Server-Side Request Forgery 漏洞描述 GitLab CE/EE versions starting from 10.5 are susceptible to a server-side request forgery vulnerab...
2021年5月20日 19:26
Docker 镜像优化(从1.16GB到22.4MB)_docker
在这篇文章中,我将重点讨论如何优化 Docker 镜像以使其轻量化,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录第一步优化:使用轻量化基础镜像第二步...
2022年6月15日 22:49MongoDB Zlib 信息泄露漏洞(CVE-2025-14847)
漏洞标题 MongoDB Zlib 信息泄露漏洞(CVE-2025-14847) 漏洞描述 MongoDB Server 在其使用 Zlib 压缩协议的通信实现中存在长度字段不匹配漏洞,当协议头中的长度字段与实际数据长度不一致时,...
2025年9月14日 00:38CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected cross-site scripting vulnerab...
2022年8月25日 02:05CVE-2019-16931: WordPress Visualizer <3.3.1 - Cross-Site Scripting
漏洞标题 CVE-2019-16931: WordPress Visualizer <3.3.1 - Cross-Site Scripting 漏洞描述 WordPress Visualizer plugin before 3.3.1 contains a stored cross-site scripting vulnerabilit...
2019年10月8日 23:35CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE
漏洞标题 CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE 漏洞描述 On BIG-IP versions 16.0.x before 16.0.1.1, 15.1.x before 15.1.2.1, 14.1.x before 14.1.4, 13.1.x before...
2021年3月6日 07:00CVE-2025-47423: Personal Weather Station Dashboard 12 – Directory Traversal
漏洞标题 CVE-2025-47423: Personal Weather Station Dashboard 12 - Directory Traversal 漏洞描述 Personal Weather Station Dashboard 12_lts allows unauthenticated remote attackers to r...
2025年4月16日 17:02

CVE-2021-38156: Nagios XI < 5.8.6 - Cross-Site Scripting
漏洞标题 CVE-2021-38156: Nagios XI < 5.8.6 - Cross-Site Scripting 漏洞描述 In Nagios XI before 5.8.6, XSS exists in the dashboard page (/dashboards/#) when administrative users ...
2021年5月10日 07:58CVE-2013-6281: WordPress Spreadsheet – Cross-Site Scripting
漏洞标题 CVE-2013-6281: WordPress Spreadsheet - Cross-Site Scripting 漏洞描述 WordPress Spreadsheet plugin contains a reflected cross-site scripting vulnerability in /dhtmlxspreads...
2013年4月16日 17:37
盘点一下在渗透测试中可能用到的网络搜索引擎
1. 前言 渗透的本质是信息收集,这里整理了一些渗透搜索引擎,帮你提高信息收集的效率,找到互联网背后的脆弱面,以下例举的搜索引擎排名不分先后。 2. 国内 2.1 fofa 官网:http://fofa.info/F...

 2022年6月1日 20:22
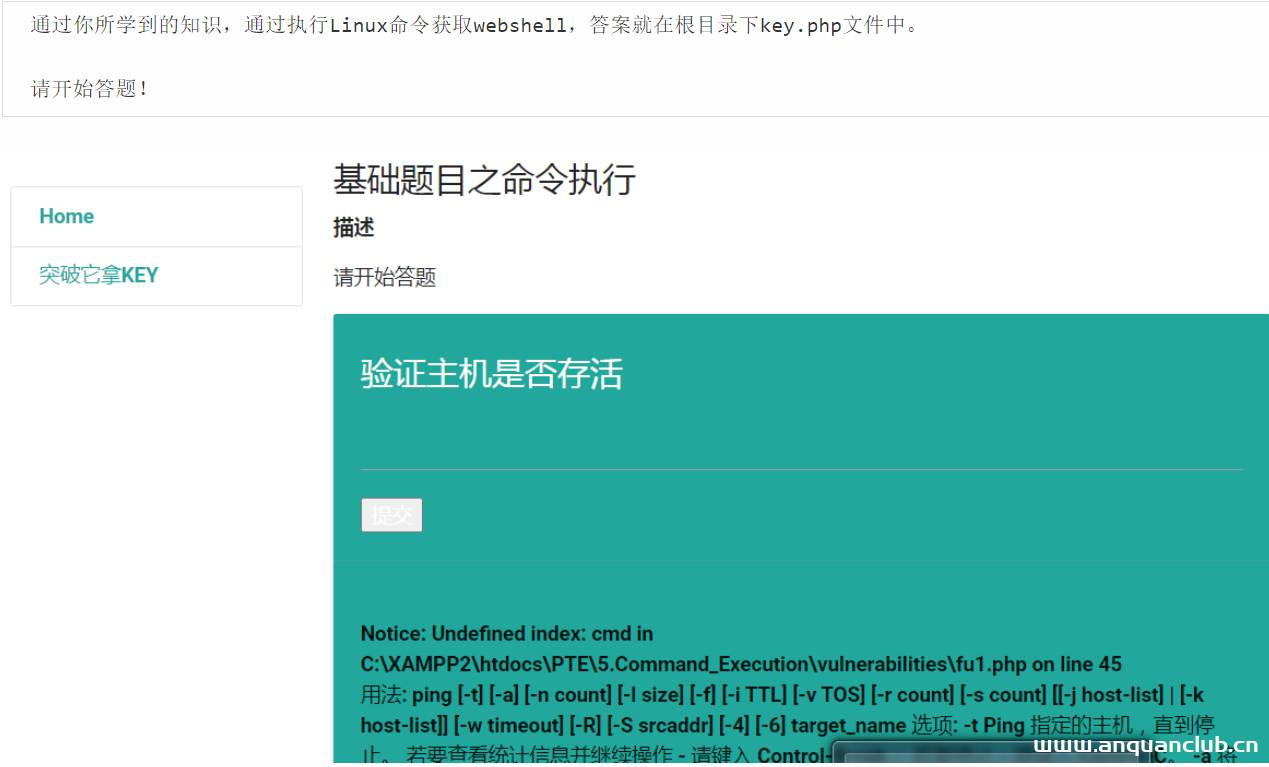
CISP-PTE认证中遇到的CTF题目及WP(一)
0x01 前言 本来想着先补充一文教你xxxxxx(三)的,这到过年了项目还是有点多,报告都没写完,还是先放这篇文章吧,,,,,,CISP-PTE中的题目,毕竟网上的资料比较少,因为考这个贵呀,,大家...
2022年3月10日 23:33CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
2022年5月17日 15:31Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638)
漏洞标题 Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638) 漏洞描述 Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638) PoC代码 暂无
2017年11月10日 21:36CVE-2022-0424: Popup by Supsystic < 1.10.9 - Subscriber Email Addresses Disclosure
漏洞标题 CVE-2022-0424: Popup by Supsystic < 1.10.9 - Subscriber Email Addresses Disclosure 漏洞描述 The Popup by Supsystic WordPress plugin before 1.10.9 does not have any auth...
2022年1月26日 18:08
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

