
最新发布第715页

CVE-2023-38964: Academy LMS 6.0 – Cross-Site Scripting
漏洞标题 CVE-2023-38964: Academy LMS 6.0 - Cross-Site Scripting 漏洞描述 Creative Item Academy LMS 6.0 was discovered to contain a cross-site scripting (XSS) vulnerability through ...
 2023年1月14日 17:02
CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting
漏洞标题 CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting 漏洞描述 WordPress wpForo Forum plugin before 1.4.12 for WordPress allows unauthenticated reflec...
2018年9月13日 12:25CVE-2018-12300: Seagate NAS OS 4.3.15.1 – Open Redirect
漏洞标题 CVE-2018-12300: Seagate NAS OS 4.3.15.1 - Open Redirect 漏洞描述 Seagate NAS OS 4.3.15.1 contains an open redirect vulnerability in echo-server.html, which can allow an at...
2018年6月23日 12:57CVE-2025-1302: JSONPath Plus < 10.3.0 - Remote Code Execution
漏洞标题 CVE-2025-1302: JSONPath Plus < 10.3.0 - Remote Code Execution 漏洞描述 Versions of the package jsonpath-plus before 10.3.0 are vulnerable to Remote Code Execution (RCE)...
2025年1月3日 20:00CVE-2025-1595: EasyCVR <=2.1.2 - Information Disclosure
漏洞标题 CVE-2025-1595: EasyCVR <=2.1.2 - Information Disclosure 漏洞描述 A vulnerability has been found in Anhui Xufan Information Technology EasyCVR up to 2.7.0 and classified...
2025年4月22日 10:46CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect
漏洞标题 CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect 漏洞描述 WordPress Ninja Forms plugin before 3.4.34 contains an open redirect vulnerability via the wp_aja...
2021年2月20日 09:15CVE-2021-25299: Nagios XI 5.7.5 – Cross-Site Scripting
漏洞标题 CVE-2021-25299: Nagios XI 5.7.5 - Cross-Site Scripting 漏洞描述 Nagios XI 5.7.5 contains a cross-site scripting vulnerability in the file /usr/local/nagiosxi/html/admin/ss...
2021年2月15日 23:35CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
2023年12月29日 14:09
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...
2022年3月10日 23:40BigAnt Server 信息泄漏(CVE-2022-23348)
漏洞标题 BigAnt Server 信息泄漏(CVE-2022-23348) 漏洞描述 BigAnt具有自主知识产权的大蚂蚁企业级即时通讯软件则是为政府、企业的实时安全通信打造的私有云即时通讯产品。 PoC代码 暂无
2022年2月19日 14:44CVE-2024-8503: VICIdial – SQL Injection
漏洞标题 CVE-2024-8503: VICIdial - SQL Injection 漏洞描述 An unauthenticated attacker can leverage a time-based SQL injection vulnerability in VICIdial to enumerate database record...
2024年6月11日 16:40CVE-2012-4547: AWStats 6.95/7.0 – ‘awredir.pl’ Cross-Site Scripting
漏洞标题 CVE-2012-4547: AWStats 6.95/7.0 - 'awredir.pl' Cross-Site Scripting 漏洞描述 AWStats is prone to multiple cross-site scripting vulnerabilities because the applic...
2012年3月18日 20:31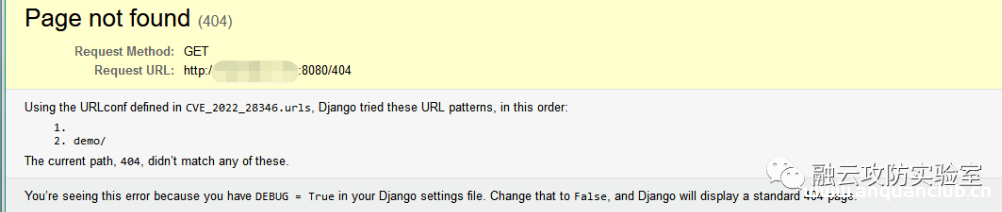
CVE-2022-28346 Django SQL注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-28346 Django SQL注入漏洞 Django是用Python开发的一个免费开源的Web框架,几乎囊括了Web应用的方方面面,可以用于快速搭建...
2023年2月17日 13:59CVE-2023-34039: VMWare Aria Operations – Remote Code Execution
漏洞标题 CVE-2023-34039: VMWare Aria Operations - Remote Code Execution 漏洞描述 VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039) ...
2023年6月2日 15:11CVE-2021-24316: WordPress Mediumish Theme <=1.0.47 - Cross-Site Scripting
漏洞标题 CVE-2021-24316: WordPress Mediumish Theme <=1.0.47 - Cross-Site Scripting 漏洞描述 WordPress Mediumish theme 1.0.47 and prior contains an unauthenticated reflected cros...
2021年3月12日 12:47
每日云安全技术资讯20220228
使用开源的 Kubernetes 漏洞扫描和测试 http://www.conjur.org/blog/tutorial-kubernetes-vulnerability-scanning-testing-with-open-source/ 云原生——容器和应用安全运营实践思考 http://sec...
2022年3月10日 23:39
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

