
最新发布第719页
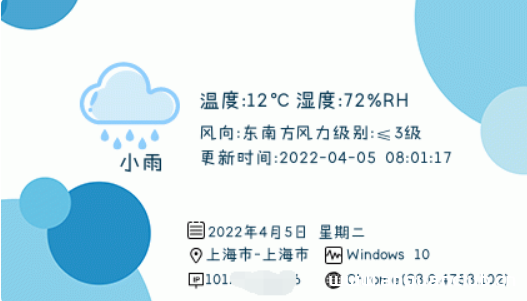
为你的网站添加一个帅气的IP签名档吧 – 教程附源码
先来看看效果吧 远程调用只需要将下面代码加到想显示的地方就行!比如网站侧栏/弹窗提醒等等... <img src='https://b.encenc.com/tools/ip_picture/' alt='' width='428' height='250' />

 2022年6月2日 18:16

CVE-2023-5863: phpMyFAQ < 3.2.0 - Cross-site Scripting
漏洞标题 CVE-2023-5863: phpMyFAQ < 3.2.0 - Cross-site Scripting 漏洞描述 Cross-site Scripting (XSS) Reflected in GitHub repository thorsten/phpmyfaq prior to 3.2.2. PoC代码
 2023年4月25日 21:06
CVE-2018-17422: DotCMS < 5.0.2 - Open Redirect
漏洞标题 CVE-2018-17422: DotCMS < 5.0.2 - Open Redirect 漏洞描述 dotCMS before 5.0.2 contains multiple open redirect vulnerabilities via the html/common/forward_js.jsp FORWARD_U...
2018年2月23日 15:38CVE-2021-25118: Yoast SEO 16.7-17.2 – Information Disclosure
漏洞标题 CVE-2021-25118: Yoast SEO 16.7-17.2 - Information Disclosure 漏洞描述 Yoast SEO plugin 16.7 to 17.2 is susceptible to information disclosure, The plugin discloses the full...
2021年3月31日 23:09CVE-2023-50719: XWiki < 4.10.15 - Sensitive Information Disclosure
漏洞标题 CVE-2023-50719: XWiki < 4.10.15 - Sensitive Information Disclosure 漏洞描述 XWiki Platform is a generic wiki platform. Starting in 7.2-milestone-2 and prior to versions...
2023年4月1日 18:33CVE-2023-38035: Ivanti Sentry – Authentication Bypass
漏洞标题 CVE-2023-38035: Ivanti Sentry - Authentication Bypass 漏洞描述 A security vulnerability in MICS Admin Portal in Ivanti MobileIron Sentry versions 9.18.0 and below, which m...
2023年3月17日 21:29CVE-2021-4449: ZoomSounds Plugin – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2021-4449: ZoomSounds Plugin - Unauthenticated Arbitrary File Upload 漏洞描述 ZoomSounds plugin for WordPress contains a file upload vulnerability in savepng.php PoC代...
2021年9月3日 07:10CVE-2011-4618: Advanced Text Widget < 2.0.2 - Cross-Site Scripting
漏洞标题 CVE-2011-4618: Advanced Text Widget < 2.0.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting (XSS) vulnerability in advancedtext.php in Advanced Text Widget plugi...
2011年3月19日 17:27
bugbounty技巧聚合20210917
热点跟踪 匿名黑客泄露数百 GB 的 Epik 数据 下载地址:http://ddosecrets.com/images/1/13/EpikFail.torrent 漏洞报告 Topcoder SSRF经典利用方式,读取aws元数据 http://hackerone.com/report...
2022年3月10日 23:34CVE-2022-1595: WordPress HC Custom WP-Admin URL <=1.4 - Admin Login URL Disclosure
漏洞标题 CVE-2022-1595: WordPress HC Custom WP-Admin URL <=1.4 - Admin Login URL Disclosure 漏洞描述 The HC Custom WP-Admin URL WordPress plugin through 1.4 leaks the secret log...
2022年1月14日 17:21CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 – Local File Inclusion
漏洞标题 CVE-2009-2100: Joomla! JoomlaPraise Projectfork 2.0.10 - Local File Inclusion 漏洞描述 Joomla! JoomlaPraise Projectfork (com_projectfork) 2.0.10 allows remote attackers to...
2009年12月7日 03:50CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting
漏洞标题 CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape the updraft_interval parameter before outputting it back in ...
2022年5月25日 18:01CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年7月14日 04:08CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年11月6日 23:22
Web应用中设置Context Path案例详解_Tomcat
这篇文章主要介绍了Web应用中设置Context Path案例详解,本篇文章通过简要的案例,讲解了该项技术的了解与使用,以下就是详细内容,需要的朋友可以参考下 URL:http://hostname.com/contextPath/ser...
2022年6月23日 20:35CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the key and redi...
2025年9月10日 16:47
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

