
最新发布第723页

Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
 2023年3月8日 21:50
(CVE-2024-32737) CyberPower PowerPanel Enterprise SQL注入漏洞 注入漏洞
漏洞标题 (CVE-2024-32737) CyberPower PowerPanel Enterprise SQL注入漏洞 注入漏洞 漏洞描述 (CVE-2024-32737) CyberPower PowerPanel Enterprise SQL注入漏洞 注入漏洞 PoC代码 暂无
2024年4月10日 16:03CVE-2024-2876: WordPress Email Subscribers by Icegram Express – SQL Injection
漏洞标题 CVE-2024-2876: Wordpress Email Subscribers by Icegram Express - SQL Injection 漏洞描述 The Email Subscribers by Icegram Express - Email Marketing, Newsletters, Automation ...
2024年9月15日 11:34
SpiderFlow save 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 SpiderFlow save 远程命令执行漏洞 spider-flow 是一个爬虫平台,以图形化方式定义爬虫流程,无需代码即可实现一个爬虫 。spider-flow...
2026年2月13日 12:53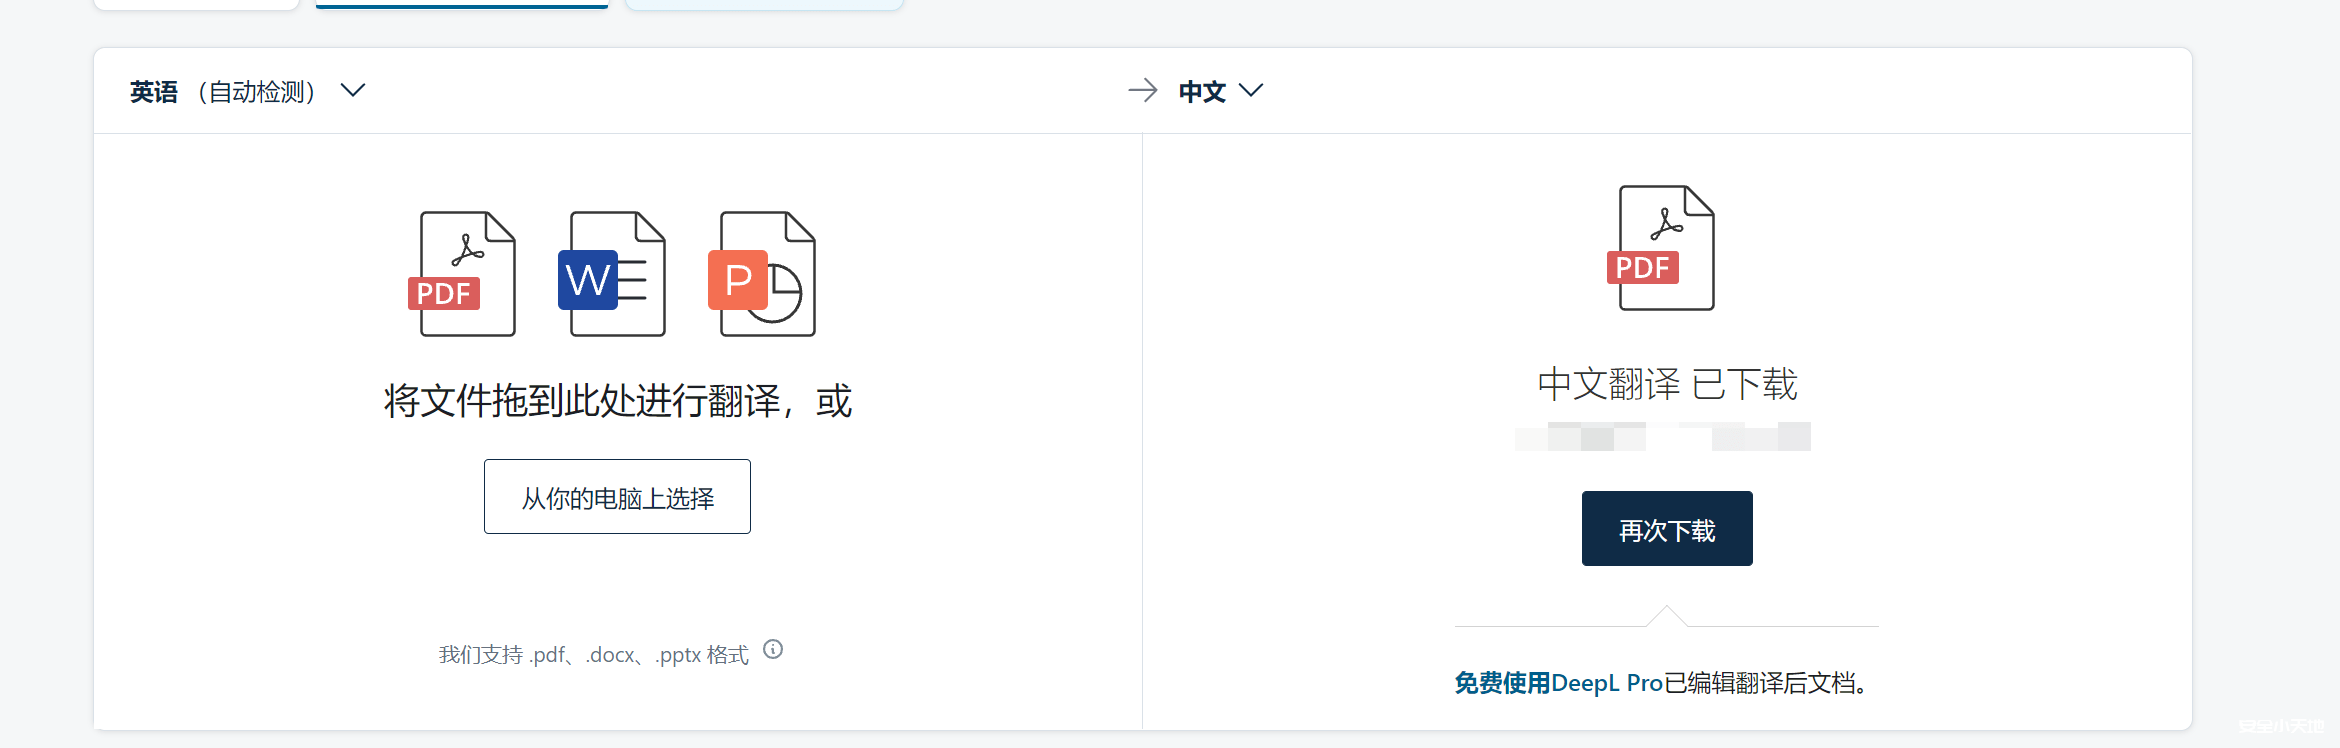
解决从DeepL翻译之后的pdf存在密码,无法复制编辑等问题
原文翻译 首先咱们使用deepl翻译对pdf进行转换翻译 下载翻译后的文件 打开咱可以发现 存在加密情况,没办法进行修改,复制等操作 解决办法 打开网址:http://www.ilovepdf.com/zh-cn 选择PDF解...

 2024年5月14日 11:47
CVE-2018-6910: DedeCMS 5.7 – Path Disclosure
漏洞标题 CVE-2018-6910: DedeCMS 5.7 - Path Disclosure 漏洞描述 DedeCMS 5.7 allows remote attackers to discover the full path via a direct request for include/downmix.inc.php or inc...
2018年4月22日 08:27北京百卓多业务安全网关智能管理平台 CVE-2024-0939 任意文件上传漏洞
漏洞标题 北京百卓多业务安全网关智能管理平台 CVE-2024-0939 任意文件上传漏洞 漏洞描述 北京百卓多业务安全网关智能管理平台中存在任意文件上传漏洞,此漏洞是由于uploadfile.php未充分验证用...
2024年11月7日 00:13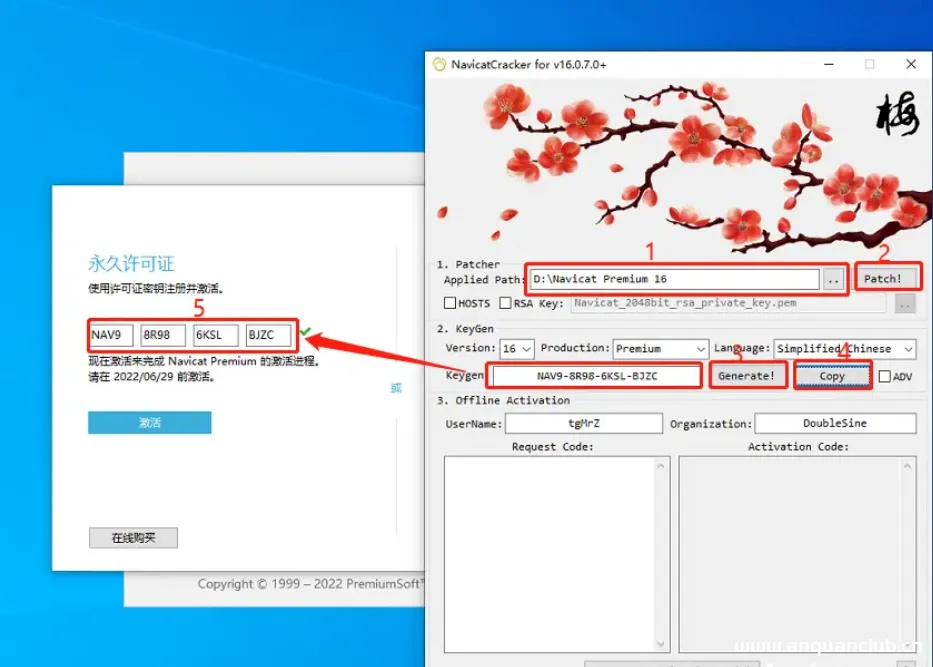
Navicat Premium 16激活教程
本文均为技术探索,请勿牟利!!!请支持正版!!! 1.安装Navicat Premium 16 (注意版本,这里以此版本为例);并下载激活工具 1.1.Navicat Premium 下载路径: http://www.navicat.com...
2022年10月11日 22:52Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229)
漏洞标题 Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229) 漏洞描述 Amcrest IP Camera Web是Amcrest公司的一款无线IP摄像头,设备允许未经身份验证的攻击者下载管理凭据...
2017年3月16日 21:17CVE-2025-53771: Microsoft SharePoint Server – Authentication Bypass (ToolShell)
漏洞标题 CVE-2025-53771: Microsoft SharePoint Server - Authentication Bypass (ToolShell) 漏洞描述 Microsoft Office SharePoint Server contains an improper authentication vulnerabili...
2025年7月31日 16:00CVE-2017-17731: DedeCMS 5.7 – SQL Injection
漏洞标题 CVE-2017-17731: DedeCMS 5.7 - SQL Injection 漏洞描述 DedeCMS through 5.7 has SQL Injection via the $_FILES superglobal to plus/recommend.php. PoC代码
2017年1月7日 15:59CVE-2020-25506: D-Link DNS-320 – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-25506: D-Link DNS-320 - Unauthenticated Remote Code Execution 漏洞描述 D-Link DNS-320 FW v2.06B01 Revision Ax is susceptible to a command injection vulnerability ...
2020年9月16日 16:11Copyparty1.8.6存在XSS漏洞(CVE-2025-54589)
漏洞标题 Copyparty1.8.6存在XSS漏洞(CVE-2025-54589) 漏洞描述 Copyparty1.8.6存在XSS漏洞,攻击者可以获取用户敏感信息。 PoC代码 暂无
2025年2月2日 18:05Apache Cassandra CVE-2021-44521远程代码执行漏洞
漏洞标题 Apache Cassandra CVE-2021-44521远程代码执行漏洞 漏洞描述 Apache Cassandra CVE-2021-44521远程 PoC代码 暂无
2021年1月16日 14:07CVE-2024-29973: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - Command Injection
漏洞标题 CVE-2024-29973: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - Command Injection 漏洞描述 The command injection vulnerability in the “setCookie” parameter in Zyxel NAS326...
2024年8月1日 05:23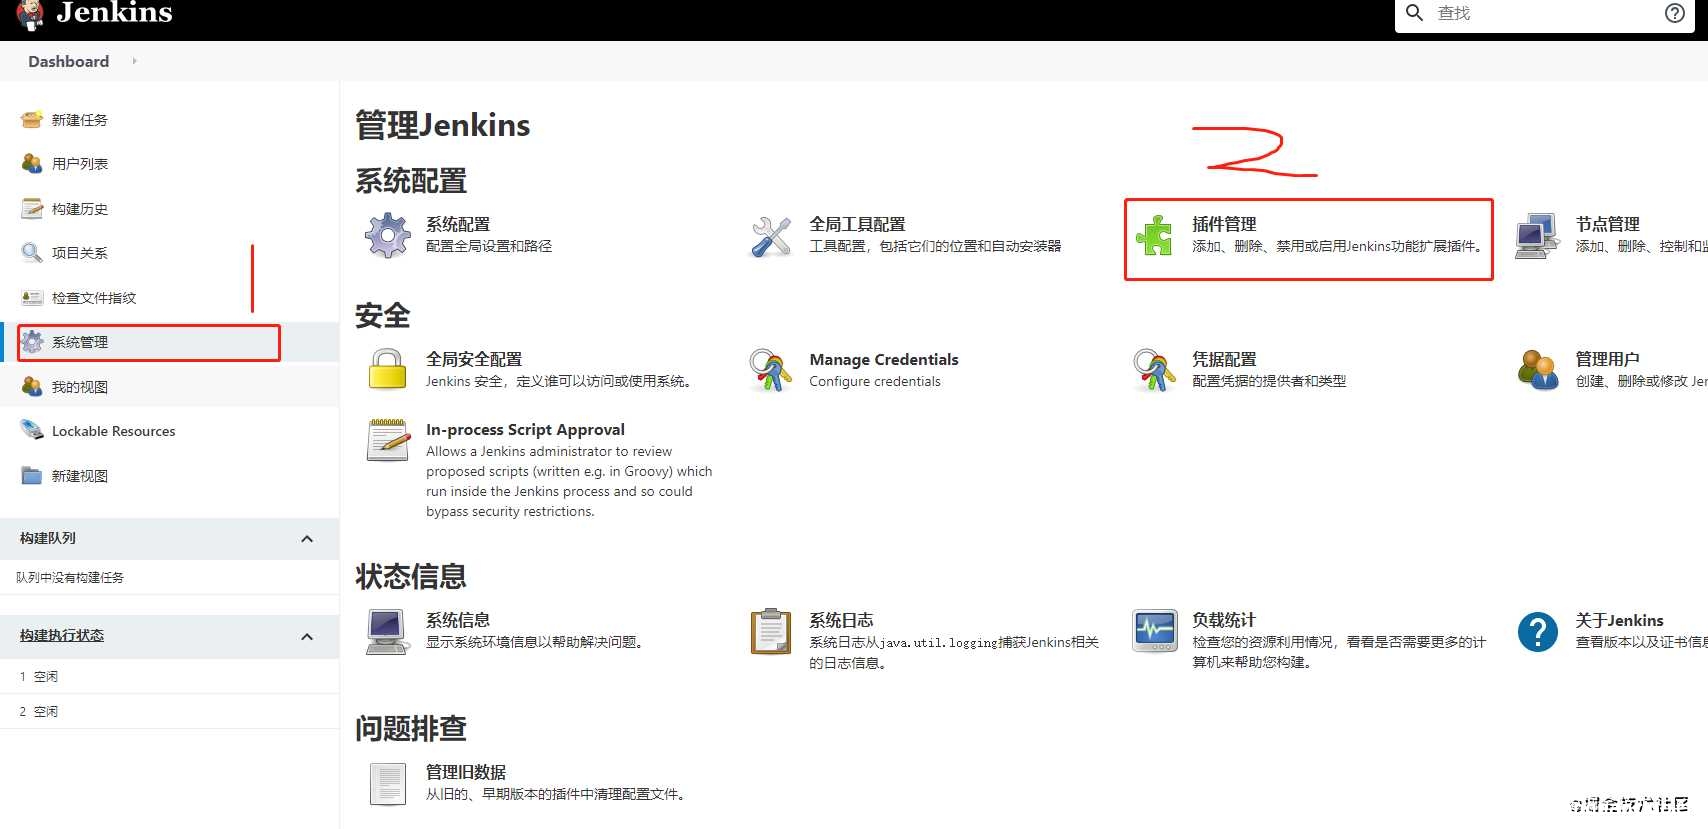
jenkins+gitlab+nginx部署前端应用实现_docker
在日常开发中,往往可能同时多个项目并行进行开发,本文介绍了jenkins+gitlab+nginx部署前端应用实现,感兴趣的可以了解一下 目录相关依赖安装 docker docker安装jenkinsdocker 安装 nginx 小结...
2022年6月15日 09:45
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

