
最新发布第723页

CVE-2024-8503: VICIdial – SQL Injection
漏洞标题 CVE-2024-8503: VICIdial - SQL Injection 漏洞描述 An unauthenticated attacker can leverage a time-based SQL injection vulnerability in VICIdial to enumerate database record...
 2024年12月5日 21:18
CVE-2021-27519: FUDForum 3.1.0 – Cross-Site Scripting
漏洞标题 CVE-2021-27519: FUDForum 3.1.0 - Cross-Site Scripting 漏洞描述 FUDForum 3.1.0 contains a cross-site scripting vulnerability which allows remote attackers to inject JavaScr...
2021年7月5日 13:46
每日云安全技术资讯20220222
绿盟云原生安全研究仓库 http://github.com/Metarget/ 红蓝对抗中的云原生漏洞挖掘及利用实录 http://security.tencent.com/index.php/blog/msg/183 浅谈云安全之K8S http://www.anquanke.com/p...
2022年3月10日 23:32CVE-2023-25157: GeoServer OGC Filter – SQL Injection
漏洞标题 CVE-2023-25157: GeoServer OGC Filter - SQL Injection 漏洞描述 GeoServer is an open source software server written in Java that allows users to share and edit geospatial da...
2023年7月6日 01:17CVE-2021-22214: Gitlab CE/EE 10.5 – Server-Side Request Forgery
漏洞标题 CVE-2021-22214: Gitlab CE/EE 10.5 - Server-Side Request Forgery 漏洞描述 GitLab CE/EE versions starting from 10.5 are susceptible to a server-side request forgery vulnerab...
2021年2月7日 09:31CVE-2014-1841: Titan FTP Server < 10.40 Move Function - Directory Traversal
漏洞标题 CVE-2014-1841: Titan FTP Server < 10.40 Move Function - Directory Traversal 漏洞描述 Titan FTP Server versions prior to 10.40 build 1829 contain a directory traversal v...
2014年5月7日 08:00CVE-2018-7314: Joomla! Component PrayerCenter 3.0.2 – SQL Injection
漏洞标题 CVE-2018-7314: Joomla! Component PrayerCenter 3.0.2 - SQL Injection 漏洞描述 SQL Injection exists in the PrayerCenter 3.0.2 component for Joomla! via the sessionid paramet...
2018年9月24日 07:16CVE-2021-40247: Budget and Expense Tracker System SQL注入 – 绕过B&E Tracker登录CVE-2021-40247
漏洞标题 CVE-2021-40247: Budget and Expense Tracker System SQL注入 - 绕过B&E Tracker登录CVE-2021-40247 漏洞描述 B&E Tracker v1.0 存在漏洞在从/expense_budget/dist/js/script....
2021年7月16日 18:12Linux如何使用libudev获取USB设备VID及PID_Linux
这篇文章主要介绍了Linux如何使用libudev获取USB设备VID及PID,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 在本文将使用libudev库来访...
2023年5月22日 20:38
安卓系统修改系统内核绕过TracerPid检测–反防调试
背景: 得到一个Android的CrackMe来考察逆向知识,分析后发现其关键函数位于native so库中,并且在函数开始时启动了线程进行TracerPid检测的反调试,当发现程序被调试时会直接杀死应用。虽然题...
2022年3月10日 23:34CVE-2019-25213: WordPress Advanced Access Manager – Path Traversal
漏洞标题 CVE-2019-25213: WordPress Advanced Access Manager - Path Traversal 漏洞描述 The Advanced Access Manager plugin for WordPress is vulnerable to Unauthenticated Arbitrary Fil...
2019年6月10日 14:17
DELL R720服务器安装Windows Server 2008 R2系统的图文详解_服务器其它
这篇文章主要介绍了DELL R720服务器安装Windows Server 2008 R2系统的图文详解,需要的朋友可以参考下 说明:此文章中所有图片均为网络搜集,所以不一定为DELL R720服务器安装界面,但可保证界面...
2022年7月26日 21:42
pycharm与ssh远程访问服务器docker的详细教程_docker
这篇文章主要介绍了pycharm与ssh远程访问服务器docker,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景:有些实验需要在服务器...
2023年4月18日 21:09CVE-2024-4956: Sonatype Nexus Repository Manager 3 – Local File Inclusion
漏洞标题 CVE-2024-4956: Sonatype Nexus Repository Manager 3 - Local File Inclusion 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read...
2024年4月4日 17:01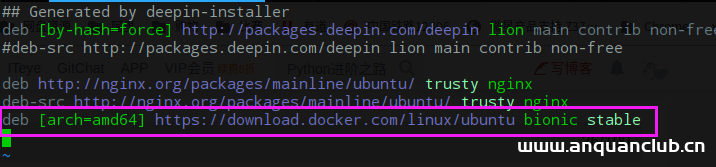
deepin apt命令安装最新版本的docker的方法_docker
这篇文章主要介绍了deepin apt命令安装最新版本的docker的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 第...
2023年5月12日 20:13
命令执行后利用之WebShell文件落地
前言 相信对于命令执行大家都是比较熟悉的吧,输入命令ipconfig、calc、systeminfo、whoami等等 在测试的过程中只要执行这些命令就可以了,但在某些时候,咱们为了进行深入的渗透测试,往往会直...

 2024年3月1日 21:52

2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

