
最新发布第726页

Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938)
漏洞标题 Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938) 漏洞描述 ApacheTomcat会开启AJP连接器,方便与其他Web服务器通过AJP协议进行交互。由于Tomcat本身也内含了HTTP服务器,因...
 2020年10月29日 20:57

浅谈Docker run 容器处于created状态问题_docker
这篇文章主要介绍了解决Docker run 容器处于created状态问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在最近遇到的一次问题中,有这样一种现象: 系统有一个测试脚本...
2022年8月9日 21:39CVE-2016-3510: Oracle WebLogic Server Java Object Deserialization – Remote Code Execution
漏洞标题 CVE-2016-3510: Oracle WebLogic Server Java Object Deserialization - Remote Code Execution 漏洞描述 Unspecified vulnerability in the Oracle WebLogic Server component in Ora...
2016年3月6日 11:20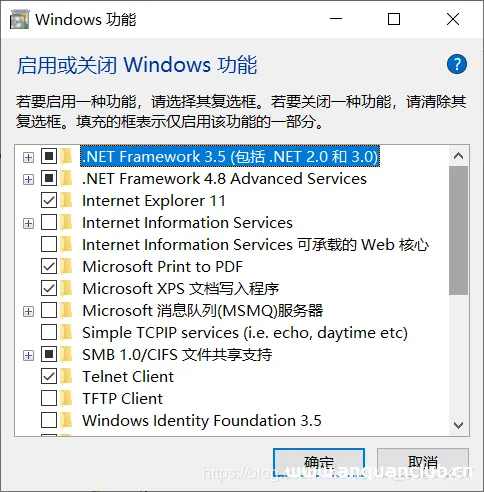
解决win10家庭版VMware不能安装64位操作系统问题_VMware
这篇文章主要介绍了如何解决win10家庭版VMware不能安装64位操作系统问题,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 问题描述 VMware Workstation 新建...
2026年6月3日 11:45CVE-2019-5128: YouPHPTube Encoder – Arbitrary File Write
漏洞标题 CVE-2019-5128: YouPHPTube Encoder - Arbitrary File Write 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing enc...
2019年8月14日 01:20CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年11月9日 09:21Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞
漏洞标题 Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞 漏洞描述 Apache OFBiz存在服务器端请求伪造漏洞。此漏洞是由于对requiredLabel参数缺乏校验导致的。 PoC代码 暂无
2023年10月22日 10:38CVE-2017-18537: Visitors Online by BestWebSoft < 1.0.0 - Cross-Site Scripting
漏洞标题 CVE-2017-18537: Visitors Online by BestWebSoft < 1.0.0 - Cross-Site Scripting 漏洞描述 The visitors-online plugin before 1.0.0 for WordPress has multiple XSS issues. Po...
2017年9月6日 18:15CVE-2015-0554: ADB/Pirelli ADSL2/2+ Wireless Router P.DGA4001N – Information Disclosure
漏洞标题 CVE-2015-0554: ADB/Pirelli ADSL2/2+ Wireless Router P.DGA4001N - Information Disclosure 漏洞描述 ADB (formerly Pirelli Broadband Solutions) P.DGA4001N router with firmware...
2015年12月20日 01:08CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
2022年1月1日 12:57CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting
漏洞标题 CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting 漏洞描述 WordPress wpForo Forum plugin before 1.4.12 for WordPress allows unauthenticated reflec...
2018年12月3日 06:34CVE-2014-4536: Infusionsoft Gravity Forms Add-on < 1.5.7 - Cross-Site Scripting
漏洞标题 CVE-2014-4536: Infusionsoft Gravity Forms Add-on < 1.5.7 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in tests/notAuto_test_ContactServ...
2014年7月9日 16:06CVE-2021-37704: phpfastcache – phpinfo Resource Exposure
漏洞标题 CVE-2021-37704: phpfastcache - phpinfo Resource Exposure 漏洞描述 phpinfo() is susceptible to resource exposure in unprotected composer vendor folders via phpfastcache/php...
2021年11月3日 08:55CVE-2016-1000154: WordPress WHIZZ <=1.0.7 - Cross-Site Scripting
漏洞标题 CVE-2016-1000154: WordPress WHIZZ <=1.0.7 - Cross-Site Scripting 漏洞描述 WordPress plugin WHIZZ 1.07 and before contains a reflected cross-site scripting vulnerability...
2016年6月2日 00:15
-CVE-2018-9207 jquery Upload File文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2018-9207 jquery Upload File文件上传 jQuery是一个快速、简洁的JavaScript框架,是继Prototype之后又一个优秀的JavaScript代码...
2023年2月10日 11:26CVE-2016-4975: Apache mod_userdir CRLF injection
漏洞标题 CVE-2016-4975: Apache mod_userdir CRLF injection 漏洞描述 Apache CRLF injection allowing HTTP response splitting attacks on sites using mod_userdir. PoC代码
2016年12月9日 13:02
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

