
最新发布第728页

CVE-2021-21985: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21985: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 The vSphere Client (HTML5) contains a remote code execution vulnerability due to lack of inp...
 2021年8月19日 22:46
CVE-2020-22209: 74cms – ajax_common.php SQL Injection
漏洞标题 CVE-2020-22209: 74cms - ajax_common.php SQL Injection 漏洞描述 SQL Injection in 74cms 3.2.0 via the query parameter to plus/ajax_common.php. PoC代码
2020年11月16日 05:36CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 – Cross-Site Scripting
漏洞标题 CVE-2021-24286: WordPress Plugin Redirect 404 to Parent 1.3.0 - Cross-Site Scripting 漏洞描述 The settings page of the plugin did not properly sanitise the tab parameter b...
2021年11月20日 10:39CVE-2020-9496: Apache OFBiz 17.12.03 – Cross-Site Scripting
漏洞标题 CVE-2020-9496: Apache OFBiz 17.12.03 - Cross-Site Scripting 漏洞描述 Apache OFBiz 17.12.03 contains cross-site scripting and unsafe deserialization vulnerabilities via an ...
2020年9月17日 15:21
-CVE-2020-1472 net logon RCE利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2020-1472 net logon RCE利用 2020年08月12日,Windows官方 发布了 NetLogon 特权提升漏洞 的风险通告,该漏洞编号为 CVE-202...
2023年2月1日 13:53CVE-2023-4112: PHPJabbers Shuttle Booking Software 1.0 – Cross Site Scripting
漏洞标题 CVE-2023-4112: PHPJabbers Shuttle Booking Software 1.0 - Cross Site Scripting 漏洞描述 The attacker can send to victim a link containing a malicious URL in an email or ins...
2023年10月10日 19:28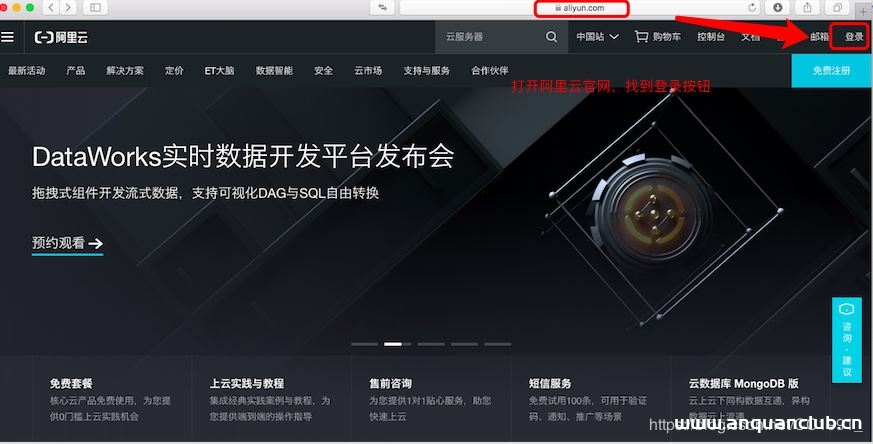
阿里云服务器实现域名解析步骤(小白教程)_Linux
这篇文章主要介绍了阿里云服务器实现域名解析步骤,文中通过图文介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 对于刚开始接触网站...
2023年10月13日 20:22CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年3月27日 16:10CVE-2017-15944: Palo Alto Network PAN-OS – Remote Code Execution
漏洞标题 CVE-2017-15944: Palo Alto Network PAN-OS - Remote Code Execution 漏洞描述 Palo Alto Network PAN-OS and Panorama before 6.1.19, 7.0.x before 7.0.19, 7.1.x before 7.1.14, an...
2017年6月17日 00:54CVE-2024-28253: OpenMetaData – SpEL Injection in PUT /api/v1/policies
漏洞标题 CVE-2024-28253: OpenMetaData - SpEL Injection in PUT /api/v1/policies 漏洞描述 OpenMetadata is a unified platform for discovery, observability, and governance powered by a...
2024年1月23日 15:50CVE-2022-39986: RaspAP 2.8.7 – Unauthenticated Command Injection
漏洞标题 CVE-2022-39986: RaspAP 2.8.7 - Unauthenticated Command Injection 漏洞描述 A Command injection vulnerability in RaspAP 2.8.0 thru 2.8.7 allows unauthenticated attackers to ...
2022年3月31日 18:01CVE-2021-39316: WordPress DZS Zoomsounds <=6.50 - Local File Inclusion
漏洞标题 CVE-2021-39316: WordPress DZS Zoomsounds <=6.50 - Local File Inclusion 漏洞描述 WordPress Zoomsounds plugin 6.45 and earlier allows arbitrary files, including sensitive...
2021年1月25日 14:59
武装BurpSuite–在SRC挖掘常用的插件分享
前言 前段时间咱们浅谈了一下Google浏览器插件,为了方便我们舒舒服服的挖掘SRC,Burpsuit作为咱们渗透测试最常用的工具之一,怎么可以不调试一番,让咱们的工作效率翻翻呢。 今天给大家介绍几...

 2026年3月15日 12:27
CVE-2021-22005: VMware vCenter Server – Arbitrary File Upload
漏洞标题 CVE-2021-22005: VMware vCenter Server - Arbitrary File Upload 漏洞描述 VMware vCenter Server contains an arbitrary file upload vulnerability in the Analytics service. A ma...
2021年3月24日 20:37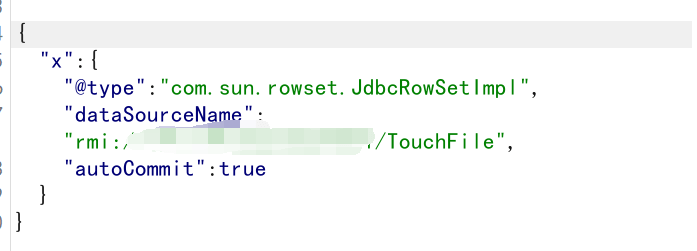
vulhub漏洞复现之fastjson1.2.47反弹shell
前言 现在java站越来越多啦,面试也基本上全部问的都是java呀,加油呀 什么是json? 借用人家的表达:“.json是用来存储简单的数据结构和对象的文件。json是一种轻量级的数据交换格式,基于ECMA...
2023年8月18日 06:48CVE-2022-38322: Temenos Transact – Cross-Site Scripting
漏洞标题 CVE-2022-38322: Temenos Transact - Cross-Site Scripting 漏洞描述 Multiple vulnerabilities in Temenos Transact (formerly T24) that allows multiple reflected cross-site scri...
2022年4月26日 22:50
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

