
最新发布第735页

CVE-2022-25488: Atom CMS v2.0 – SQL Injection
漏洞标题 CVE-2022-25488: Atom CMS v2.0 - SQL Injection 漏洞描述 Atom CMS v2.0 was discovered to contain a SQL injection vulnerability via the id parameter in /admin/ajax/avatar.php...
 2022年9月22日 23:11
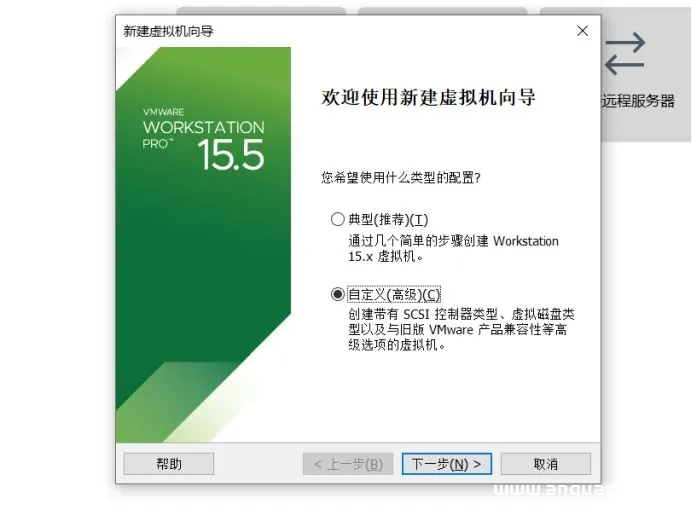
在VMware上 安装 centos8的详细教程_VMware
这篇文章主要介绍了VMware 安装 centos8的详细教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 centos官网地址 http://www.centos.org/ 首先下载好自己...
2026年5月31日 11:45
[护网杯 2018]easy_tornado WriteUp – buu刷题笔记(超级详细!)
[护网杯 2018]easy_tornado 打开题目后,首先发现3个超链接 依次查看文件内容 flag.txt /flag.txt flag in /fllllllllllllag welconme.txt /welcome.txt render hints.txt /hints.txt md5(cooki...

 2022年4月17日 16:58
CVE-2020-22210: 74cms – ajax_officebuilding.php SQL Injection
漏洞标题 CVE-2020-22210: 74cms - ajax_officebuilding.php SQL Injection 漏洞描述 A SQL injection vulnerability exists in 74cms 3.2.0 via the x parameter to ajax_officebuilding.php. ...
2020年11月21日 12:39CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0149: WooCommerce Stored Exporter WordPress Plugin < 2.7.1 - Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected cross-site scripting vulnerab...
2022年7月12日 12:57CVE-2022-24264: Cuppa CMS v1.0 – SQL injection
漏洞标题 CVE-2022-24264: Cuppa CMS v1.0 - SQL injection 漏洞描述 Cuppa CMS v1.0 was discovered to contain a SQL injection vulnerability in /administrator/components/table_manager/ ...
2022年7月30日 14:35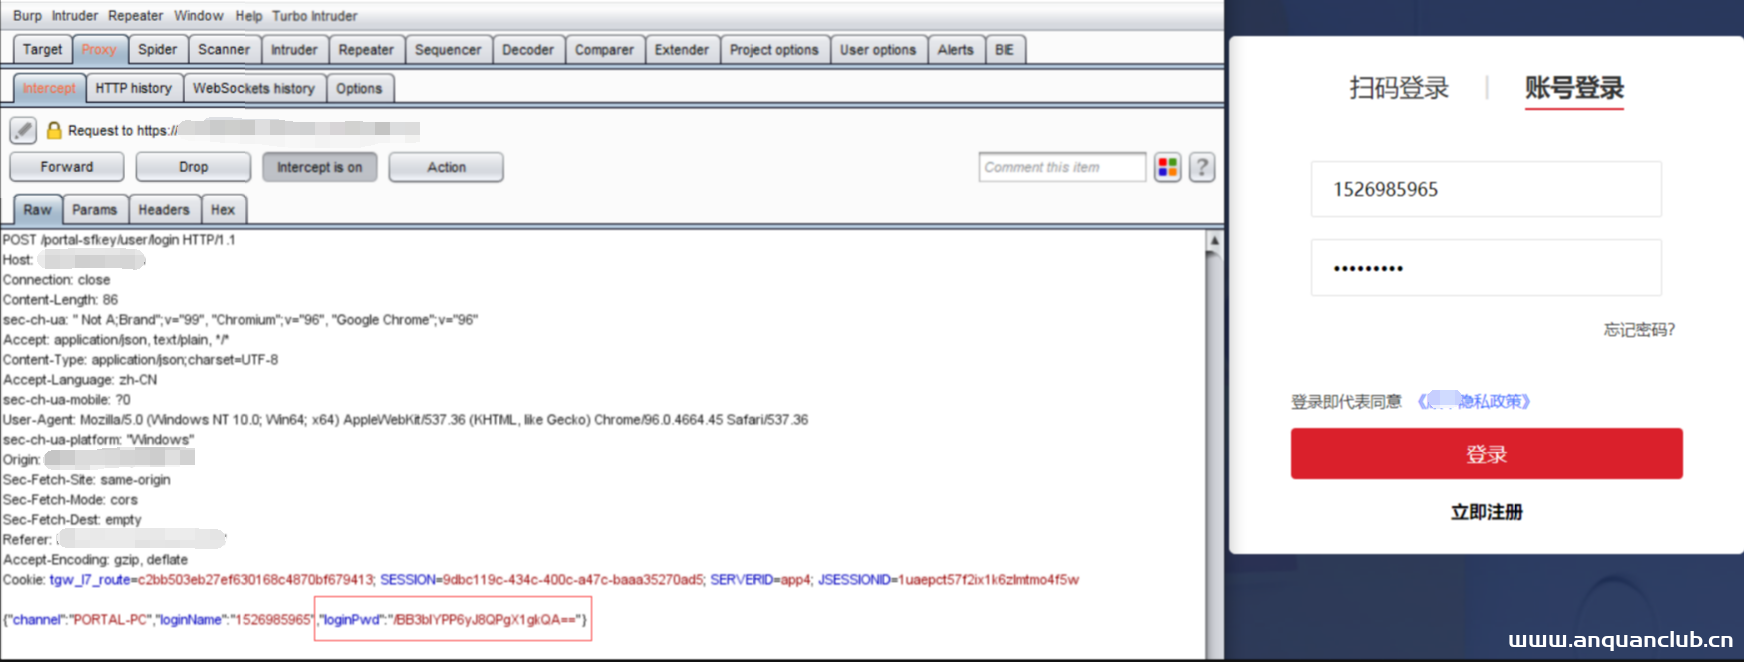
挖洞小技巧–JS简单逆向
1、以下面网站为例,密码为:qazwsx123,首先抓包,发现加密后的密码为:/BB3blYPP6yJ8QPgX1gkQA==,对应字段loginPwd 2、密码无法进行常规解码方式解开时,但是我们想对此处进行相关测试,比如...
2022年3月10日 23:36CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年3月23日 15:05
Nginx rewrite跳转应用场景详解_nginx
这篇文章主要介绍了Nginx rewrite跳转应用场景详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 应用场景1——...
2026年9月27日 11:45
Linux gcc命令的具体使用_Linux
这篇文章主要介绍了Linux gcc命令的具体使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 01. 命令概述 gcc命令...
2024年4月22日 20:50bugbounty技巧聚合20220209
漏洞报告 简单改ID越权250$ http://hackerone.com/reports/1124974 TikTok XSS 6000$ http://hackerone.com/reports/1452375 CVE-2022-21703,grafana跨站请求伪造(CSRF) http://jub0bs.com/pos...
2022年3月10日 23:29CVE-2024-21893: Ivanti SAML – Server Side Request Forgery (SSRF)
漏洞标题 CVE-2024-21893: Ivanti SAML - Server Side Request Forgery (SSRF) 漏洞描述 A server-side request forgery vulnerability in the SAML component of Ivanti Connect Secure (9.x, ...
2024年8月14日 05:05
签到misc 漫漫求职路-合并相同“文字” 直到获得“P14” 春秋交流训练营
打开题目,有一个提示:测试的teamtoken:icq01223334444555556666667777777 网址打开,是一个游戏,2048类型的 因为是签到题,提示P14,玩了一下没有进行流量包发送,也就是直接是js处理 全局...
2024年4月16日 22:49CVE-2021-46379: D-Link DIR850 ET850-1.08TRb03 – Open Redirect
漏洞标题 CVE-2021-46379: D-Link DIR850 ET850-1.08TRb03 - Open Redirect 漏洞描述 DLink DIR850 ET850-1.08TRb03 contains incorrect access control vulnerability in URL redirection, whi...
2021年3月13日 21:34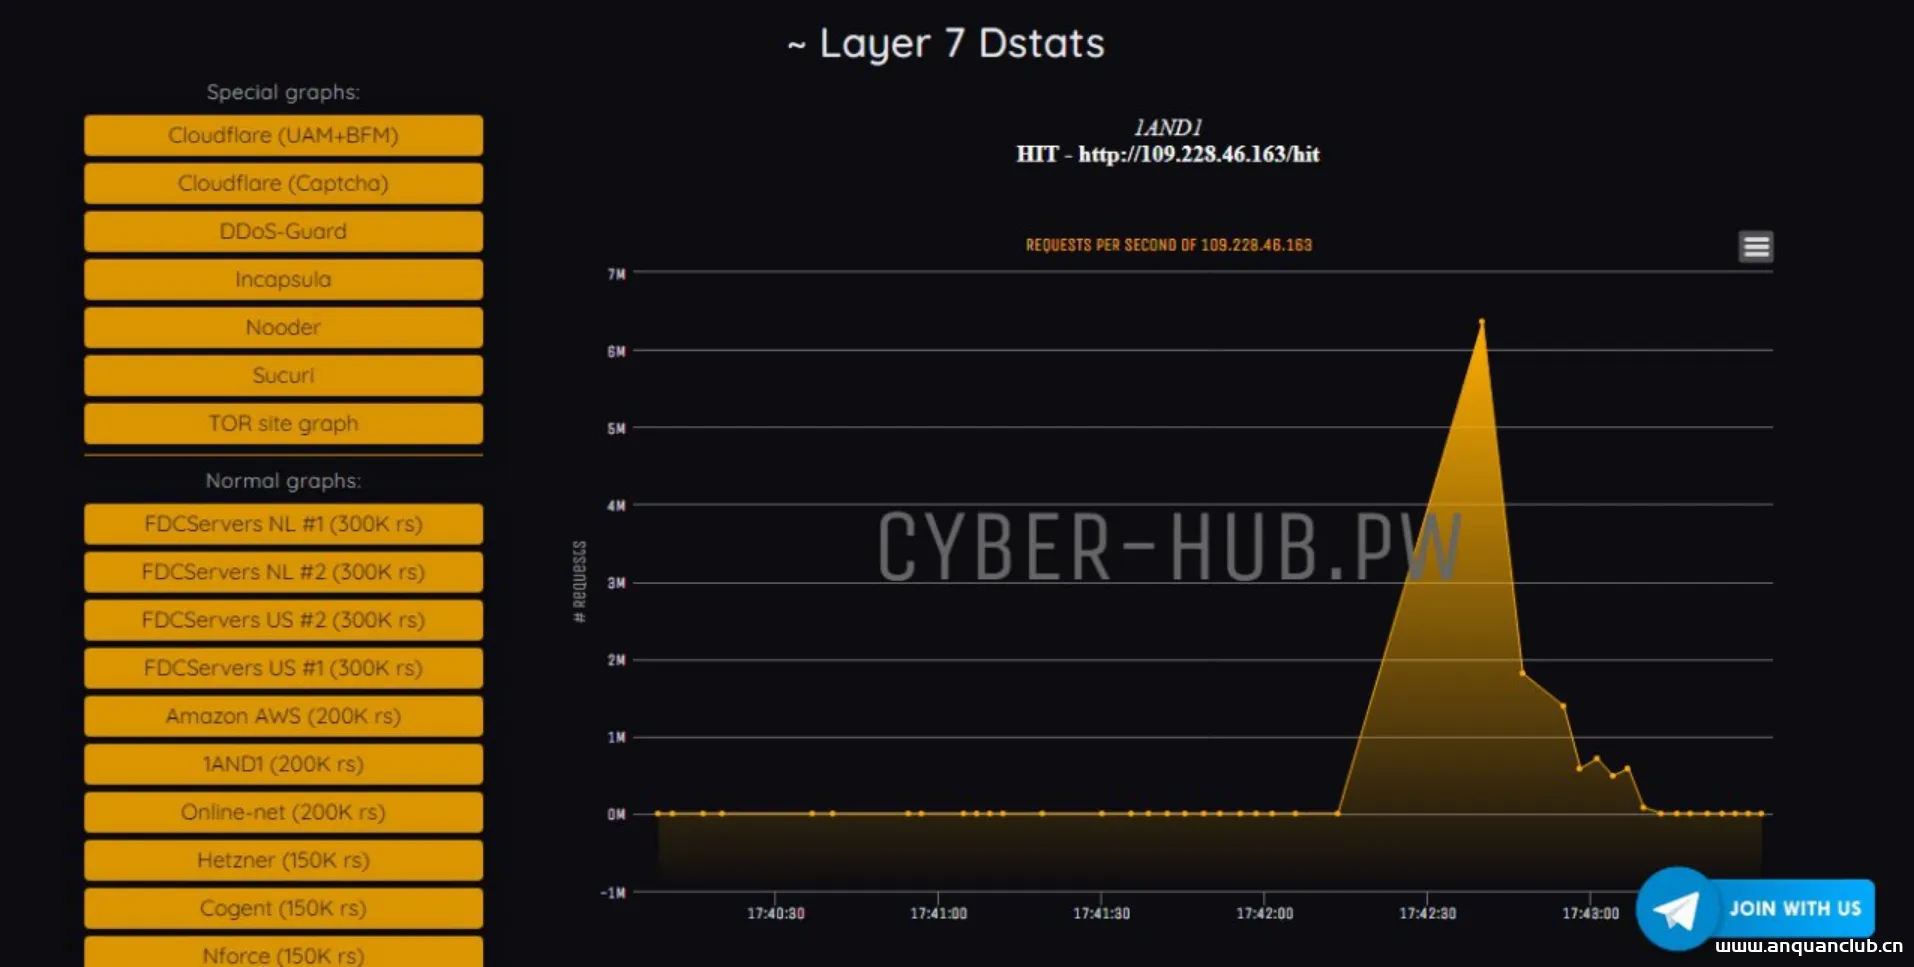
网站测压–MHDDoS – 有56种方法的DDoS攻击脚本
请勿非法攻击他人网站,遵守网络安全法,共同营造绿色上网环境!!! 相关阅读 项目介绍 MHDDoS – 有56种方法的DDoS攻击脚本 项目地址 http://github.com/MatrixTM/MHDDoS 下载 您可以从 githu...
2023年1月13日 19:37
一款免费精品广告横幅在线制作网站
介绍 logo广告横幅在线生成网站源码,玩网必备,上传源码后解压访问即可,修改网站名信息在文件Config.php 内置10余中模板,也可以自己制作,方便简单 演示 源码下载 下载
2023年1月18日 19:47
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

