
最新发布第73页

docker容器调用yum报错的解决办法_docker
在本篇文章里小编给大家分享的是关于docker容器调用yum报错的解决办法,有兴趣的朋友们可以参考下。 dockerfile里或者在容器里执行yum,报错,找不到源(invalid baseurl xxx),但是宿主机上执行...
 2024年3月6日 20:39
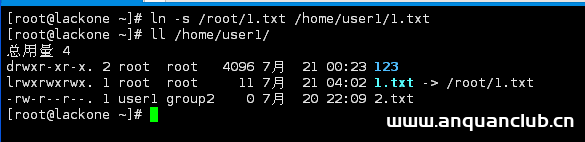
linux文件管理命令实例分析【显示、查看、统计等】_Linux
这篇文章主要介绍了linux文件管理命令,结合实例形式分析Linux文件管理的显示、查看、统计等相关操作命令使用技巧,需要的朋友可以参考下 本文实例讲述了linux文件管理命令。分享给大家供大家参考...
2024年3月10日 20:16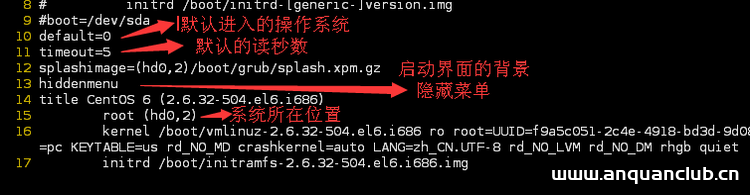
linux引导系统的方法分析_Linux
这篇文章主要介绍了linux引导系统的方法,总结分析了Linux引导系统相关原理、操作命令与注意事项,需要的朋友可以参考下 本文实例讲述了linux引导系统的方法。分享给大家供大家参考,具体如下: ...
2024年3月15日 20:07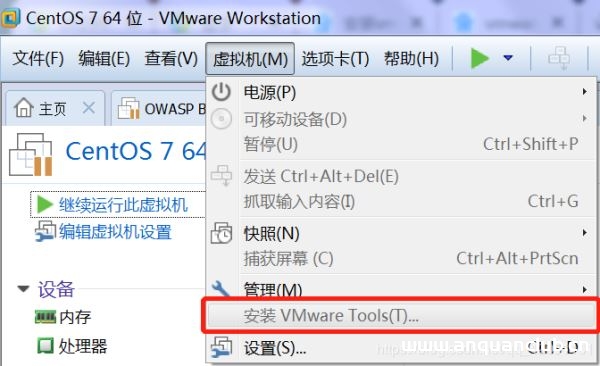
Kali Linux安装VMware tools安装过程及VM安装vmtools按钮灰色_VMware
这篇文章主要介绍了Kali Linux安装VMware tools安装过程及VM安装vmtools按钮灰色,本文给介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 小白记录安装vmtools: 1.意义与作用:VMW...
2024年5月3日 20:00centos6使用docker部署kafka项目的方法分析_docker
这篇文章主要介绍了centos6使用docker部署kafka项目的方法,结合实例形式分析了centos6环境下使用docker部署kafka项目的相关命令与使用技巧,需要的朋友可以参考下 本文实例讲述了centos6使用dock...
2024年5月23日 21:06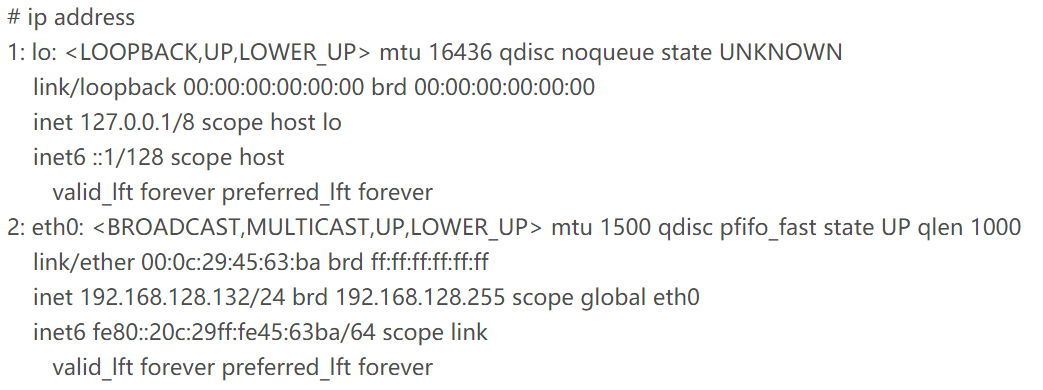
Linux查看ip的实例方法_Linux
在本篇文章里小编给大家整理的是关于Linux查看ip的实例方法,对此有需要的朋友们可以学习下。 在排除网络问题,设置新连接或配置防火墙时,了解设备的 IP 地址非常重要。下面我们就来看看Linux...
2024年5月24日 20:45linux不支持所有命令的解决办法_Linux
在本篇文章里小编给大家整理了关于linux不支持所有命令的解决办法,需要的朋友们可以参考下。 inux不支持所有命令怎么办?解决Linux所有命令不能使用的问题 出现这个问题说明你的 /etc/profile ...
2024年5月30日 20:37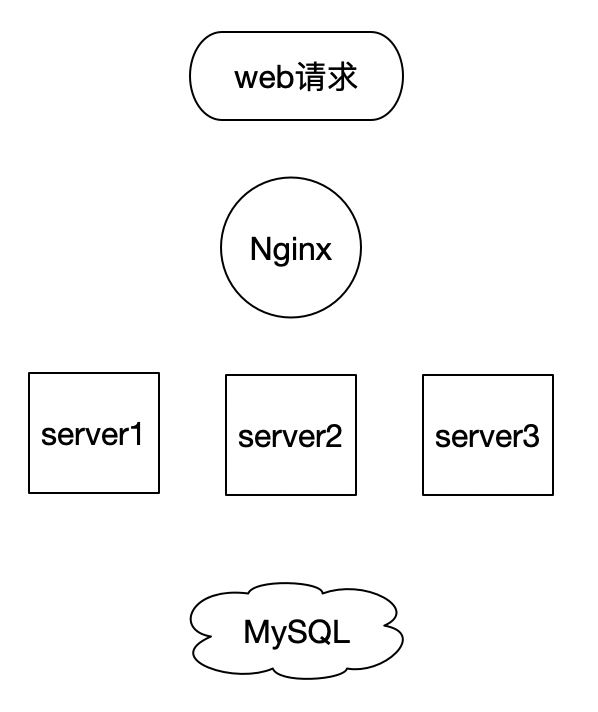
基于Docker的MySQL主从复制环境搭建的实现步骤_docker
这篇文章主要介绍了基于Docker的MySQL主从复制环境搭建的实现步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2024年6月5日 21:37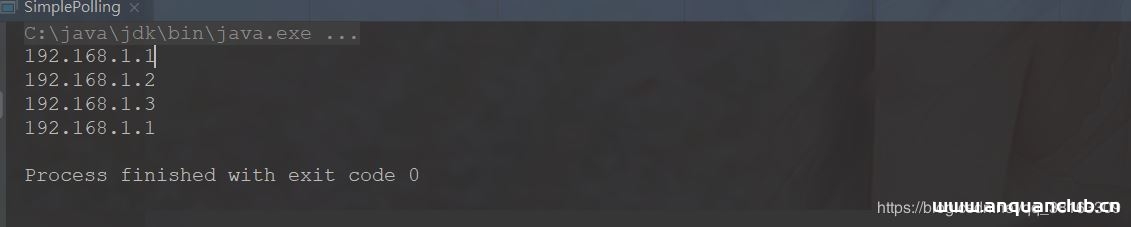
详解Nginx轮询算法底层实现的方法_nginx
这篇文章主要介绍了详解Nginx轮询算法底层实现的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 轮询算法简介...
2024年6月11日 21:29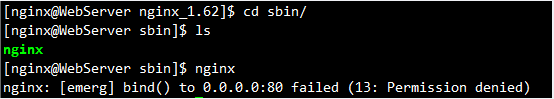
Linux系统下Tomcat使用80端口的方法_Linux
这篇文章主要给大家介绍了关于Linux系统下Tomcat使用80端口的相关资料,文中通过示例代码介绍的非常详细,对大家学习或者使用Tomcat具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧 ...
2024年7月10日 20:25使用Nexus创建Docker仓库的方法步骤_docker
这篇文章主要介绍了使用Nexus创建Docker仓库的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 使用 Docke...
2024年7月15日 20:24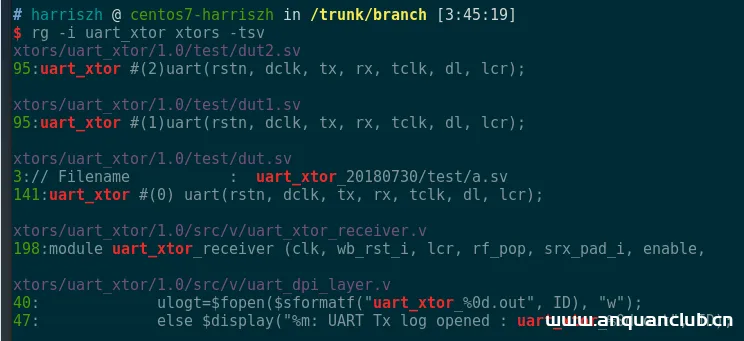
linux最快的文本搜索神器ripgrep(grep的最好代替者)_Linux
这篇文章主要介绍了linux最快的文本搜索神器ripgrep(grep的最好代替者),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学...
2026年8月28日 11:45
蓝凌OA custom.jsp 任意文件读取
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA custom.jsp 任意文件读取 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。蓝凌OA...
2026年2月13日 12:53蓝凌OA treexml.tmpl 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA treexml.tmpl 远程命令执行漏洞 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。...
2026年2月13日 12:53
小米路由器 任意文件读取/远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 小米路由器 任意文件读取/远程命令执行漏洞 小米路由器是一款高配的智能路由器,具备强大的扩展,并且具备高速传输的特点,其传输速度最高...
2026年2月13日 12:53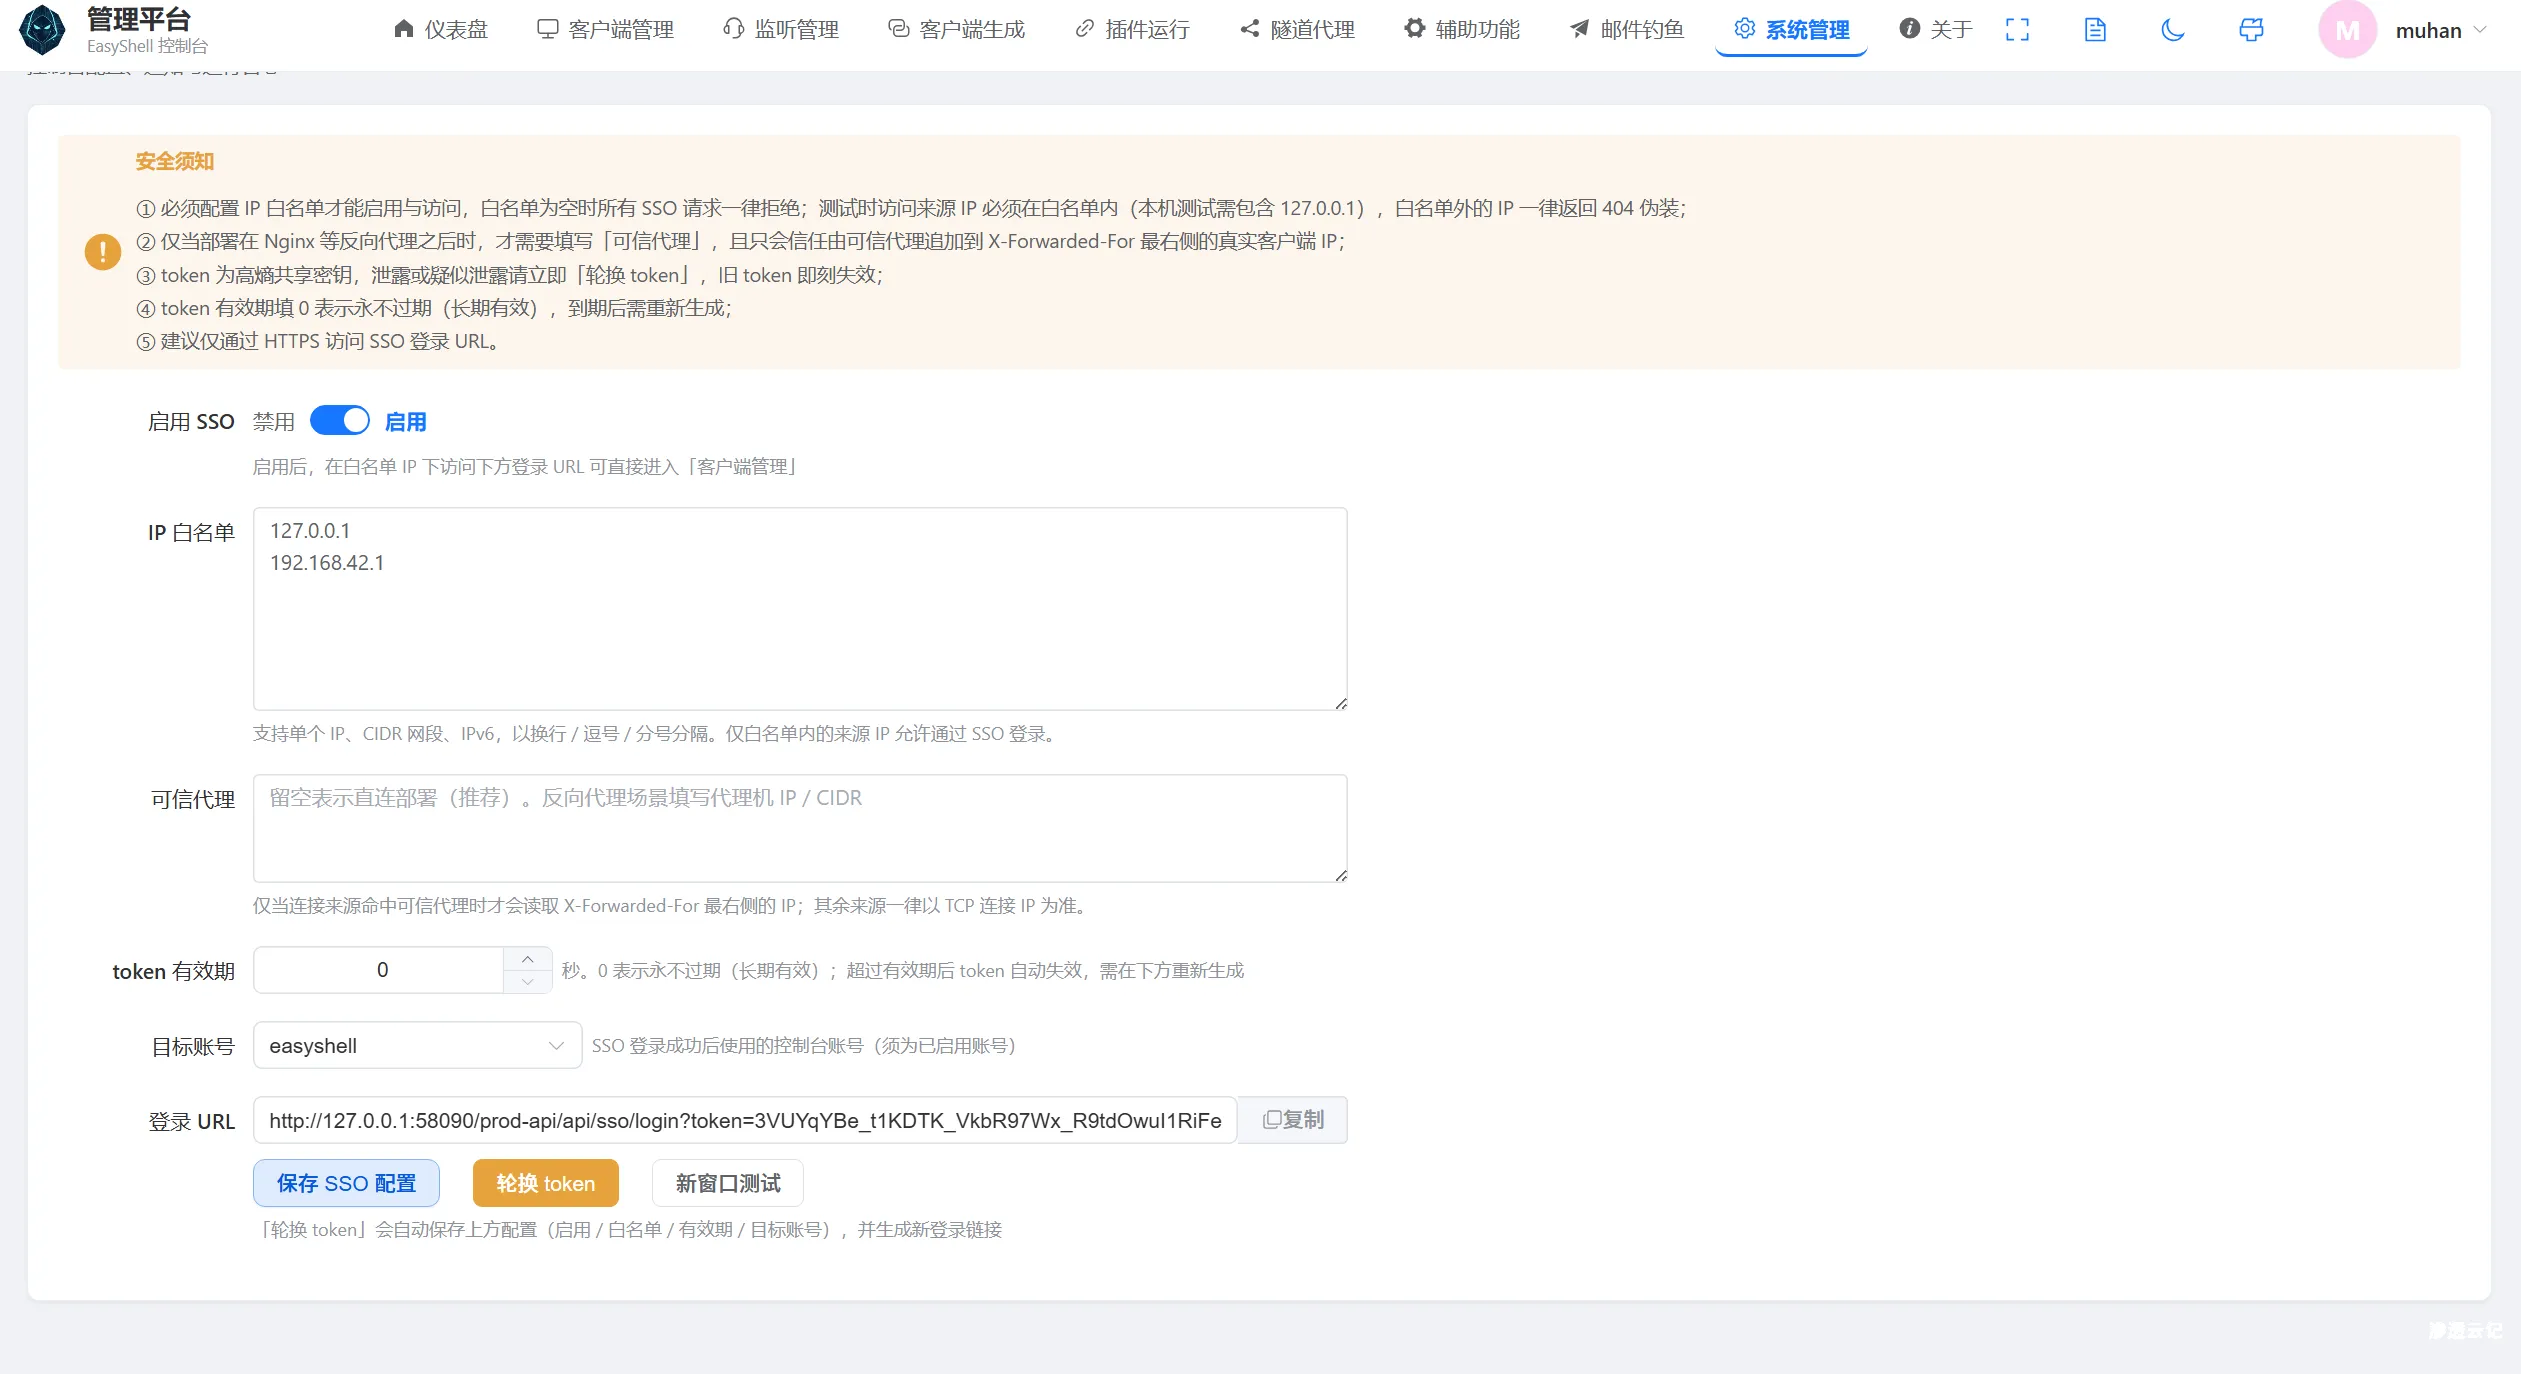
【工具更新】EasyShell v2.8 版本更新,新增stowaway多级网络上线、sso单点登录支持各位师傅将easyshell无缝嵌入各自的redteam工具中
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复前端界面刷新异常与卡顿的bug, 修复隧道代理流量特征被捕获的情况, 修复ws协议无法上线的bug, 新增系统sso本地单点...

 2026年8月29日 19:12

2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

