
最新发布第73页

CVE-2022-31299: Haraj 3.7 – Cross-Site Scripting
漏洞标题 CVE-2022-31299: Haraj 3.7 - Cross-Site Scripting 漏洞描述 Haraj 3.7 contains a cross-site scripting vulnerability in the User Upgrade Form. An attacker can inject maliciou...
 2022年7月6日 04:49

Sodinokibi/REvil勒索软件团伙乌克兰成员被引渡美国受审
美国司法部消息,22岁的Yaroslav Vasinskyi被指控为Sodinokibi / REvil勒索软件团伙成员,其实施了多次勒索软件攻击,包括2021年7月对Kaseya的攻击(该攻击使全球数百家公司瘫痪数日)。该男子...

 2022年3月10日 18:18
CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting
漏洞标题 CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Contact Form plugin before 1.7.15 contains a cross-site scr...
2021年9月28日 20:56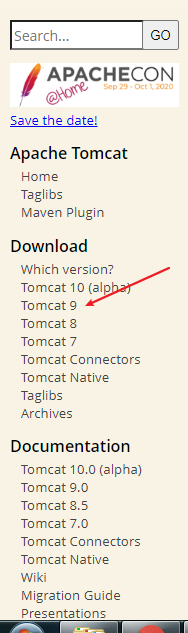
tomcat9 下载安装和配置+整合到eclipse的教程详解_Tomcat
这篇文章主要介绍了tomcat9 下载安装和配置+整合到eclipse,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 tomcat 官网 tomcat...
2023年9月5日 21:03CVE-2024-2621: Fujian Kelixin Communication – Command Injection
漏洞标题 CVE-2024-2621: Fujian Kelixin Communication - Command Injection 漏洞描述 A vulnerability was found in Fujian Kelixin Communication Command and Dispatch Platform up to 2024...
2024年9月3日 16:41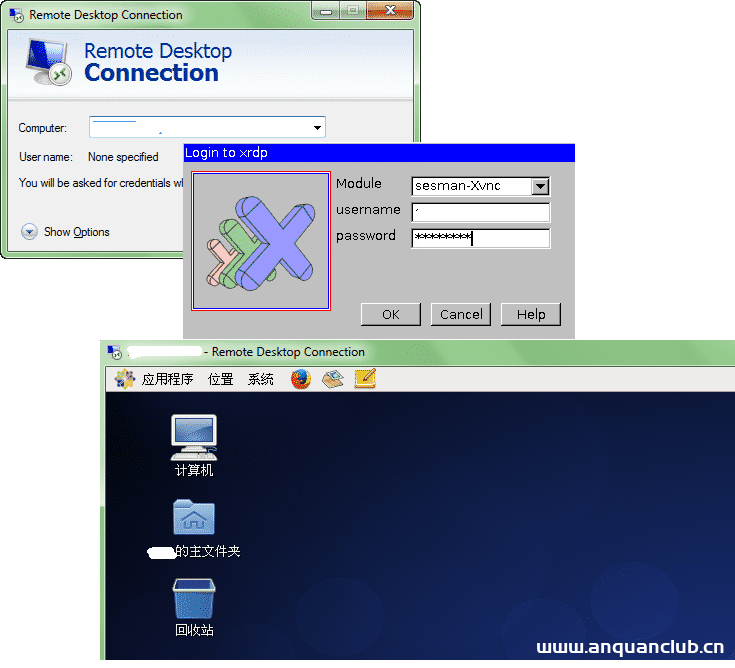
Windows和Linux实现远程桌面连接_Linux
这篇文章主要介绍了Windows和Linux实现远程桌面连接,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 对于远程桌面连接Linux,大家可能会第...
2024年1月2日 20:31
基于linux配置selenium环境并实现运行_Linux
这篇文章主要介绍了基于linux配置selenium环境并实现运行,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、在linux中使用selenium 1、...
2023年7月19日 21:06CVE-2024-38653: Ivanti Avalanche SmartDeviceServer – XML External Entity
漏洞标题 CVE-2024-38653: Ivanti Avalanche SmartDeviceServer - XML External Entity 漏洞描述 XXE in SmartDeviceServer in Ivanti Avalanche 6.3.1 allows a remote unauthenticated attack...
2024年7月3日 20:23CVE-2007-2449: Apache Tomcat 4.x-7.x – Cross-Site Scripting
漏洞标题 CVE-2007-2449: Apache Tomcat 4.x-7.x - Cross-Site Scripting 漏洞描述 Apache Tomcat 4.x through 7.x contains a cross-site scripting vulnerability which an attacker can use ...
2007年7月6日 08:09
疑为俄罗斯背景的黑客组织长期攻击乌克兰关键机构
微软在近日发布的一篇关于ACTINIUM黑客组织的研究报告中表示,在过去的六个月中,微软威胁情报中心MSTIC观察到ACTINIUM针对乌克兰的政府、军事、司法、执法、非政府组织和非营利组织的一系列行...
2022年3月10日 23:40CVE-2021-24389: WordPress FoodBakery <2.2 - Cross-Site Scripting
漏洞标题 CVE-2021-24389: WordPress FoodBakery <2.2 - Cross-Site Scripting 漏洞描述 WordPress FoodBakery before 2.2 contains an unauthenticated reflected cross-site scripting vul...
2021年6月29日 07:01CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE
漏洞标题 CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE 漏洞描述 On BIG-IP versions 16.0.x before 16.0.1.1, 15.1.x before 15.1.2.1, 14.1.x before 14.1.4, 13.1.x before...
2021年4月9日 18:16CVE-2024-3272: D-Link Network Attached Storage – Backdoor Account
漏洞标题 CVE-2024-3272: D-Link Network Attached Storage - Backdoor Account 漏洞描述 A vulnerability, which was classified as very critical, has been found in D-Link DNS-320L, DNS-3...
2024年3月3日 13:13CVE-2022-23134: Zabbix Setup Configuration Authentication Bypass
漏洞标题 CVE-2022-23134: Zabbix Setup Configuration Authentication Bypass 漏洞描述 After the initial setup process, some steps of setup.php file are reachable not only by super-adm...
2022年4月23日 03:39
微议管理系统后台文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 微议管理系统后台文件上传漏洞 微议管理系统存在后台文件上传漏洞,攻击者可以通过上传木马执行任意命令,获取服务器管理权限。 fofa:...
2026年2月13日 12:53Apache Cocoon XML 外部实体注入漏洞(CVE-2020-11991)
漏洞标题 Apache Cocoon XML 外部实体注入漏洞(CVE-2020-11991) 漏洞描述 9月11日 Apache 软件基金会发布安全公告,修复了 Apache Cocoonxml外部实体注入漏洞(CVE-2020-11991)。\n\nApache ...
2020年1月23日 18:59
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

