
最新发布第740页

CVE-2021-31324: CentOS Web Panel – OS Command Injection
漏洞标题 CVE-2021-31324: CentOS Web Panel - OS Command Injection 漏洞描述 The unprivileged user portal part of CentOS Web Panel is affected by a Command Injection vulnerability lea...
 2021年7月31日 09:24
CVE-2020-10199: Nexus Repository before 3.21.2 allows JavaEL Injection
漏洞标题 CVE-2020-10199: Nexus Repository before 3.21.2 allows JavaEL Injection 漏洞描述 漏洞触发需要任意账户权限 body="Nexus Repository Manager" app="Nexus-Reposito...
2020年8月30日 02:03CVE-2022-31499: Nortek Linear eMerge E3-Series <0.32-08f - Remote Command Injection
漏洞标题 CVE-2022-31499: Nortek Linear eMerge E3-Series <0.32-08f - Remote Command Injection 漏洞描述 Nortek Linear eMerge E3-Series devices before 0.32-08f are susceptible to r...
2022年10月14日 20:14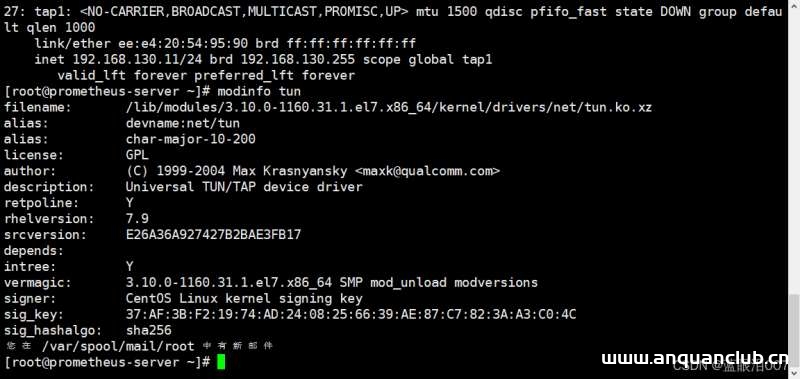
centos7.6批量增加修改删除虚拟网卡操作介绍_Linux
大家好,本篇文章主要讲的是centos7.6批量增加修改删除虚拟网卡操作介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下 1 确认内核是否有tun模块 modinfo tun modprobe tun lsmod |...
2022年6月15日 08:45CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
2024年4月13日 03:07CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年2月16日 12:08CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS)
漏洞标题 CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS) 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository imgproxy/imgproxy prior to 3.14.0. Po...
2023年9月26日 17:39CVE-2024-30570: Netgear R6850 – Information Disclosure
漏洞标题 CVE-2024-30570: Netgear R6850 - Information Disclosure 漏洞描述 Netgear R6850 router firmware version V1.1.0.88 contains an information leakage vulnerability in the debugi...
2024年10月29日 13:59CVE-2022-24627: AudioCodes Device Manager Express – SQL Injection
漏洞标题 CVE-2022-24627: AudioCodes Device Manager Express - SQL Injection 漏洞描述 An issue was discovered in AudioCodes Device Manager Express through 7.8.20002.47752. It is an u...
2022年7月27日 10:40CVE-2022-2383: WordPress Feed Them Social <3.0.1 - Cross-Site Scripting
漏洞标题 CVE-2022-2383: WordPress Feed Them Social <3.0.1 - Cross-Site Scripting 漏洞描述 WordPress Feed Them Social plugin before 3.0.1 contains a reflected cross-site scriptin...
2022年6月28日 18:11
企业内训、员工培训、企事业单位及机关部门内训考试平台开源版
微厦在线学习系统是一款集“学、练、测、考”于一体的在线教育系统,支持视频点播,在线直播,在线测试考试,学时统计、学习证明、成绩打印等多种在线学习管理功能。私有化部署,第三方支付,收...
 2024年1月27日 15:56

在docker容器中使用非root用户执行脚本操作_docker
这篇文章主要介绍了在docker容器中使用非root用户执行脚本操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 应用容器化之后,在docker容器启动时,默认使用的是root用户...
2023年2月12日 21:59Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518)
漏洞标题 Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518) 漏洞描述 Atlassian Confluence是一款企业知识管理与协作软件。该漏洞存在于Atlassian Confluence...
2023年9月29日 07:40CVE-2022-27849: WordPress Simple Ajax Chat <20220116 - Sensitive Information Disclosure vulnerability
漏洞标题 CVE-2022-27849: WordPress Simple Ajax Chat <20220116 - Sensitive Information Disclosure vulnerability 漏洞描述 WordPress Simple Ajax Chat before 20220216 is vulnerable ...
2022年1月18日 16:22CVE-2017-18362: Kaseya VSA 2017 ConnectWise ManagedITSync – Remote Code Execution
漏洞标题 CVE-2017-18362: Kaseya VSA 2017 ConnectWise ManagedITSync - Remote Code Execution 漏洞描述 ConnectWise ManagedITSync integration through 2017 for Kaseya VSA is vulnerable ...
2017年2月2日 10:43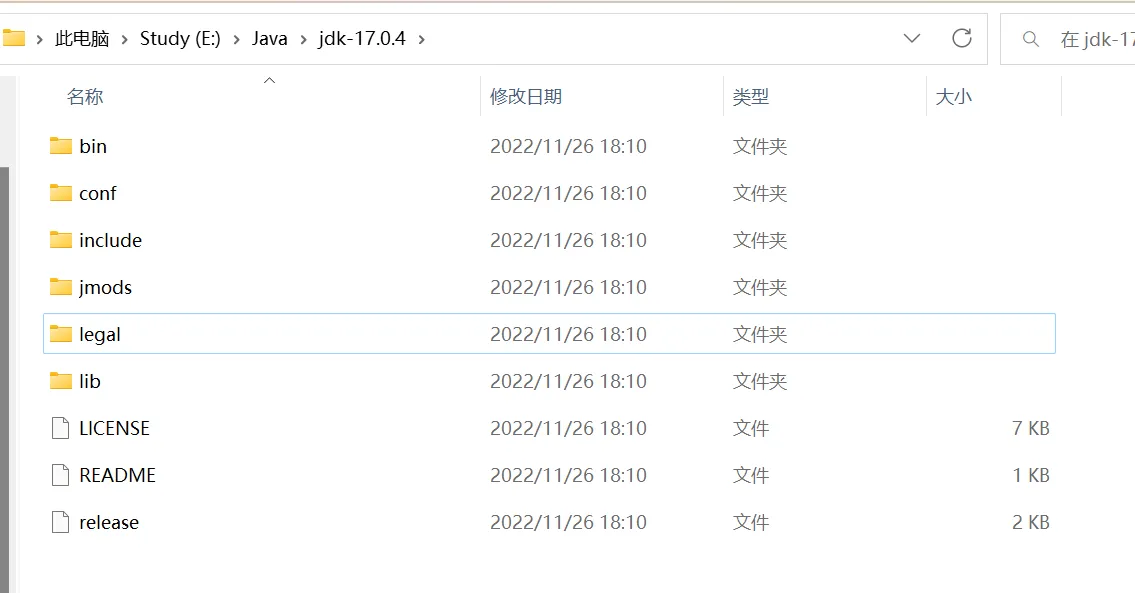
java11以上高版本没有jre文件夹 jre文件夹设置
1、安装jdk17后,发现jdk17并没有自动安装jre环境,但是很多基于java的开发工具,是需要配置jre路径的。 2.其实jdk17的安装包里是自带jre的,只不过没有自动安装,手动安装一下就可以了。 输入c...

 2023年1月13日 19:36

2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

