
最新发布第742页

CVE-2023-37645: EyouCms v1.6.3 – Information Disclosure
漏洞标题 CVE-2023-37645: EyouCms v1.6.3 - Information Disclosure 漏洞描述 EyouCms v1.6.3 was discovered to contain an information disclosure vulnerability via the component /custom...
 2023年6月16日 22:07
Confluence viewdefaultdecorator.action-任意文件读取(CVE-2015-8399)
漏洞标题 Confluence viewdefaultdecorator.action-任意文件读取(CVE-2015-8399) 漏洞描述 【漏洞对象】Atlassian Confluence 【涉及版本】<5.8.17 【漏洞描述】该漏洞源于spaces/viewdefaul...
2015年6月16日 02:24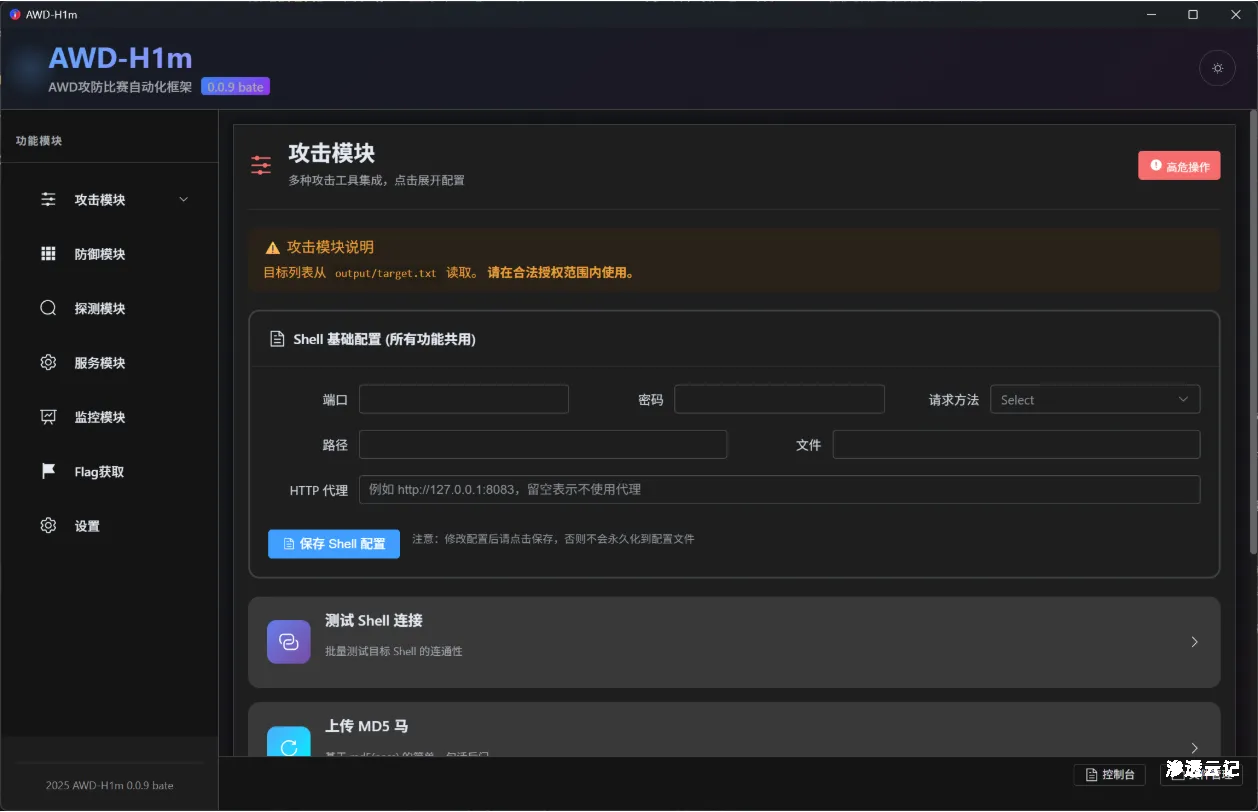
AWD-H1M-PRO -专为 CTF 设计的自动化 AWD 工具
项目介绍 AWD-H1m 是一款专为 CTF AWD (Attack With Defense) 赛制设计的桌面应用程序,帮助参赛选手在有限的比赛时间内高效完成攻击、防御、流量分析与 Flag 提交等核心任务。 在 AWD 竞赛中,...

 2026年3月25日 22:03
CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update
漏洞标题 CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update 漏洞描述 YIKES Inc. Custom Product Tabs for WooCommerce plug...
2022年10月24日 10:17CVE-2023-4973: Academy LMS 6.2 – Cross-Site Scripting
漏洞标题 CVE-2023-4973: Academy LMS 6.2 - Cross-Site Scripting 漏洞描述 A vulnerability was found in Academy LMS 6.2 on Windows. It has been declared as problematic. Affected by th...
2023年7月5日 13:29CVE-2022-29006: Directory Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-29006: Directory Management System 1.0 - SQL Injection 漏洞描述 Directory Management System 1.0 contains multiple SQL injection vulnerabilities via the username a...
2022年6月8日 22:04CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
2022年6月16日 12:45CVE-2010-1471: Joomla! Component Address Book 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1471: Joomla! Component Address Book 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the AddressBook (com_addressbook) component 1.5....
2010年11月26日 05:07
武装BurpSuite–在SRC挖掘常用的插件分享
前言 前段时间咱们浅谈了一下Google浏览器插件,为了方便我们舒舒服服的挖掘SRC,Burpsuit作为咱们渗透测试最常用的工具之一,怎么可以不调试一番,让咱们的工作效率翻翻呢。 今天给大家介绍几...
2026年3月15日 12:27CVE-2018-1000130: Jolokia Agent – JNDI Code Injection
漏洞标题 CVE-2018-1000130: Jolokia Agent - JNDI Code Injection 漏洞描述 Jolokia agent is vulnerable to a JNDI injection vulnerability that allows a remote attacker to run arbitrary...
2018年9月10日 04:56CVE-2023-22518: Atlassian Confluence Server – Improper Authorization
漏洞标题 CVE-2023-22518: Atlassian Confluence Server - Improper Authorization 漏洞描述 All versions of Confluence Data Center and Server are affected by this unexploited vulnerabil...
2023年12月28日 04:48CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File
漏洞标题 CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File 漏洞描述 The Google for WooCommerce plugin for WordPress ...
2024年10月22日 12:50CVE-2019-8086: Adobe Experience Manager – XML External Entity Injection
漏洞标题 CVE-2019-8086: Adobe Experience Manager - XML External Entity Injection 漏洞描述 Adobe Experience Manager 6.5, 6.4, 6.3 and 6.2 are susceptible to XML external entity inje...
2019年2月15日 03:39CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection
漏洞标题 CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection 漏洞描述 The plugin does not properly sanitise and escape a parameter before using it in a SQL statement, leadi...
2023年10月25日 04:07CVE-2023-34928: H3C Magic B1STV100R012 RCE
漏洞标题 CVE-2023-34928: H3C Magic B1STV100R012 RCE 漏洞描述 H3C Magic 是中国新华三(H3C)公司的一款无线路由器。 H3C Magic B1STV100R012版本存在安全漏洞。攻击者利用该漏洞可以进行命...
2023年10月15日 11:16CVE-2020-12124: WAVLINK WN530H4 live_api.cgi – Command Injection
漏洞标题 CVE-2020-12124: WAVLINK WN530H4 live_api.cgi - Command Injection 漏洞描述 A remote command-line injection vulnerability in the /cgi-bin/live_api.cgi endpoint of the WAVLIN...
2020年8月21日 09:17
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

