
最新发布第743页

CVE-2024-0986: Issabel Authenticated – Remote Code Execution
漏洞标题 CVE-2024-0986: Issabel Authenticated - Remote Code Execution 漏洞描述 A vulnerability was found in Issabel PBX 4.0.0. It has been rated as critical. This issue affects som...
 2024年2月19日 05:24
CVE-2024-21893: Ivanti SAML – Server Side Request Forgery (SSRF)
漏洞标题 CVE-2024-21893: Ivanti SAML - Server Side Request Forgery (SSRF) 漏洞描述 A server-side request forgery vulnerability in the SAML component of Ivanti Connect Secure (9.x, ...
2024年9月9日 05:54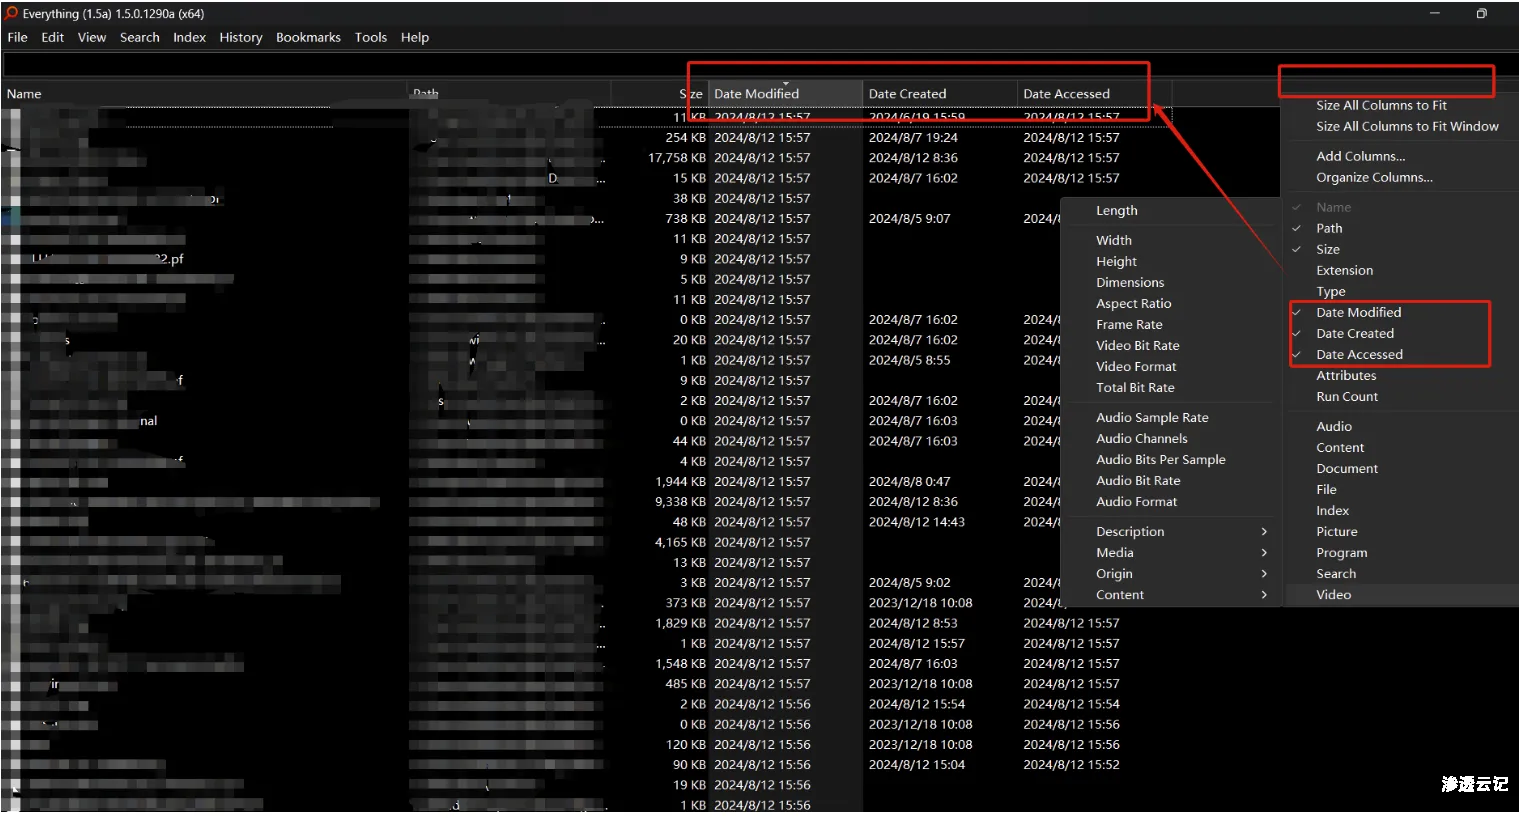
通过时间信息定位恶意进程和样本
Linux 在已知恶意域名/IP的情况下,可以通过边界设备查询首次域名解析、IP通联的时间,基于时间信息往往就可以定位到恶意进程及文件位置。 例如首次域名/IP出现的时间为2024年7月2日,可以查询2...

 2026年3月1日 15:46
CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting
漏洞标题 CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting 漏洞描述 WordPress GTranslate plugin before 2.8.52 contains an unauthenticated reflected cross-site ...
2020年3月24日 00:30CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年6月16日 11:46CVE-2024-30569: Netgear R6850 – Information Disclosure
漏洞标题 CVE-2024-30569: Netgear R6850 - Information Disclosure 漏洞描述 Netgear R6850 router firmware version V1.1.0.88 contains an information leakage vulnerability in the curren...
2024年12月11日 05:49CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting 漏洞描述 Flatpress v1.2.1 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via t...
2022年8月1日 19:45CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting
漏洞标题 CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting 漏洞描述 WordPress plugin Sassy Social Share < 3.3.40 contains a reflected cross-s...
2021年12月14日 09:07CVE-2024-31839: CHAOS 5.0.1 ‘sendCommandHandler’ – Cross-Site Scripting
漏洞标题 CVE-2024-31839: CHAOS 5.0.1 'sendCommandHandler' - Cross-Site Scripting 漏洞描述 Cross Site Scripting vulnerability in tiagorlampert CHAOS v.5.0.1 allows a remot...
2024年7月6日 16:53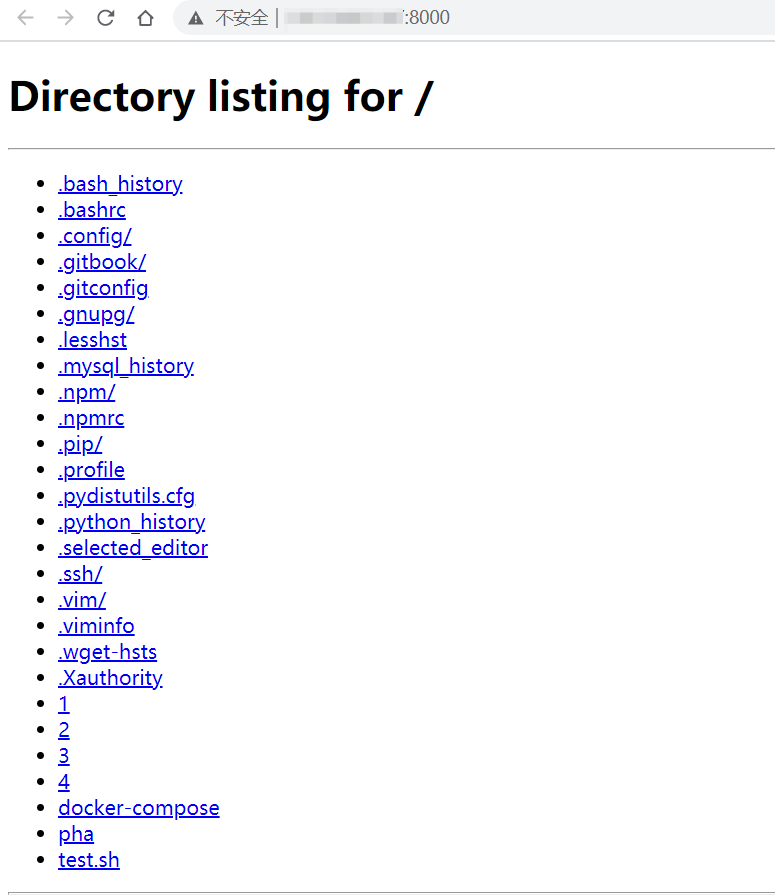
寻找python开启web服务中的宝藏
测试过程中,有时需要临时用python开启web服务,默认是允许目录浏览的,如果不及时关闭进程,可能会被窃取当前目录中的文件。 fofa(也可以尝试添加python2的服务器版本): ((server='SimpleHTTP/...
2022年3月10日 23:34CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure
漏洞标题 CVE-2022-45933: KubeView <=0.1.31 - Information Disclosure 漏洞描述 KubeView through 0.1.31 is susceptible to information disclosure. An attacker can obtain control of ...
2022年8月11日 10:21CVE-2018-3810: Oturia WordPress Smart Google Code Inserter <3.5 - Authentication Bypass
漏洞标题 CVE-2018-3810: Oturia WordPress Smart Google Code Inserter <3.5 - Authentication Bypass 漏洞描述 Oturia Smart Google Code Inserter plugin before 3.5 for WordPress allow...
2018年12月21日 08:41CVE-2015-4694: WordPress Zip Attachments <= 1.1.4 - Arbitrary File Retrieval
漏洞标题 CVE-2015-4694: WordPress Zip Attachments <= 1.1.4 - Arbitrary File Retrieval 漏洞描述 WordPress zip-attachments plugin allows arbitrary file retrieval as it does not ch...
2015年8月17日 04:08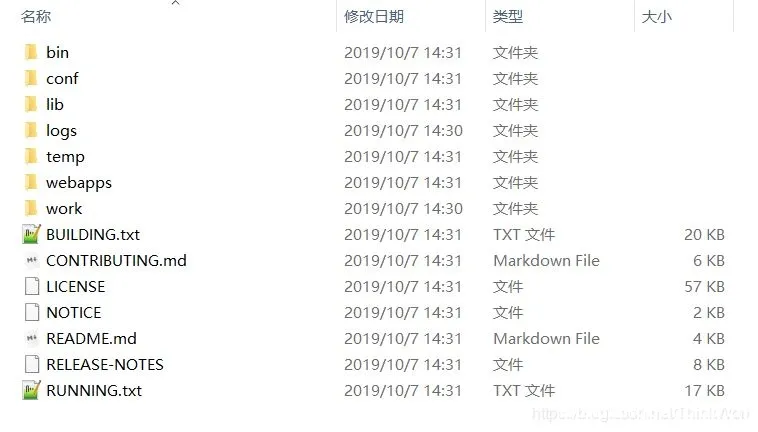
Tomcat目录结构详解_Tomcat
Tomcat 服务器是一个免费的开放源代码的 Web 应用服务器,学习tomcat目录结构十分有必要,今天小编给大家带来了详细教程,感兴趣的朋友一起看看吧 目录目录结构bin目录conf目录lib目录webapps目...
2026年6月10日 11:45CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read
漏洞标题 CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read 漏洞描述 Jenkins 2.441 and earlier, LTS 2.426.2 and earlier does not disable a feature of its CLI command parser t...
2024年10月7日 23:19Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
2022年6月17日 14:58
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

