
最新发布第744页
鸡肋的任意文件写入
事情发生的背景是内部项目上线前的安全测试,利用wappalyzer看了一下,前端采用VUE框架写的,后端采用的是JAVA。 话不多说,开干,所有功能全部点一遍看看先,点击创建价值观。 这里有个图片上...
 2022年3月10日 23:39

(CVE-2025-49493) Akamai CloudTest before 60 2025.06.02 XXE注入导致文件包含漏洞
漏洞标题 (CVE-2025-49493) Akamai CloudTest before 60 2025.06.02 XXE注入导致文件包含漏洞 漏洞描述 (CVE-2025-49493) Akamai CloudTest before 60 2025.06.02 XXE注入导致文件包含漏洞 PoC...
2025年10月10日 07:50CVE-2025-2777: SysAid On-Prem <= 23.3.40 - XML External Entity
漏洞标题 CVE-2025-2777: SysAid On-Prem <= 23.3.40 - XML External Entity 漏洞描述 SysAid On-Prem versions <= 23.3.40 are vulnerable to an unauthenticated XML External Entity (...
2025年12月2日 18:05CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update
漏洞标题 CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update 漏洞描述 The Order Delivery Date WordPress plugin before 12.3.1 does not have ...
2025年10月15日 04:45
一次有意思的js未授权访问
前言: 今天分享的这个漏洞是在某项目中挖到的,当时这个漏洞点很多师傅也发现了,也在弄,只是我误打误撞先一步把数据包构造出来拿到了数据,最后拿到了赏金。所以感觉这洞的数据包构造还是有...
2022年3月10日 23:34
只剩两个月,俄罗斯数据存储将耗尽
随着西方云服务提供商陆续撤出俄罗斯,俄罗斯面临着一场严重的IT存储危机。据俄罗斯《生意人报》消息,公共部门的容量短缺可能会在两个月内发生,俄罗斯政府正在探索各种方法来解决IT存储问题,...
2022年3月18日 15:38
log4j2 回显操作
wget http://www.o2oxy.cn/wp-content/uploads/2021/12/1111.zip unzip 1111.zip cd 1111/ java -jar springboot-log4j2_demo.jar --server.port=6631 下载JNDIExploit 工具 http://github.com/...
2022年3月10日 23:30
一次不会代码的代码审计
前言 由于小程序的便捷性,越来越多的应用迁移到了了小程序上,由此伴随着小程序上线前的日常渗透测试工作也开始增加。但小程序的测试中经常会遇到数据包被加密了,导致无法进行改包测试。和测...
2022年3月10日 23:38
浅谈cs的shellcode的使用方法
前言:学习心得,大佬勿喷 看完本文你会了解到: 1、cs中的shellcode是做什么的? 2、用类似于cs、msf生成的shellcode的加载器是什么样的? 3、windows api是什么? 4、怎样从msf及cs生成的shel...
2022年3月10日 23:32
红蓝对抗之企业对外根域名资产收集
#原创文章# 前言 上次听了火器的线上分享会议有提到火器的资产关联大概的思路,真的是收获了很多。再夸夸火器,在挖一些项目中的确能省掉很多资产收集的时间。本文主要参考上次会议中提交的一些...
2022年3月10日 23:37
bugbounty技巧聚合20211008
时事热点 上古杂志Phrack更新 ? http://www.phrack.org/issues/70/1.html 实时流媒体视频平台Twitch的敏感数据遭泄露 http://mp.weixin.qq.com/s/Vu5JaUcSwEJx38xsRrTtCQ 下载地址:http://noth...
2022年3月10日 23:32CiscoIOSXEWLC-CVE-2025-20188-任意文件上传
漏洞标题 CiscoIOSXEWLC-CVE-2025-20188-任意文件上传 漏洞描述 用于无线局域网控制器 (WLC) 的 Cisco IOS XE 软件的带外接入点 (AP)映像下载功能中存在一个漏洞,该漏洞可能允许未经身份验...
2025年6月15日 21:11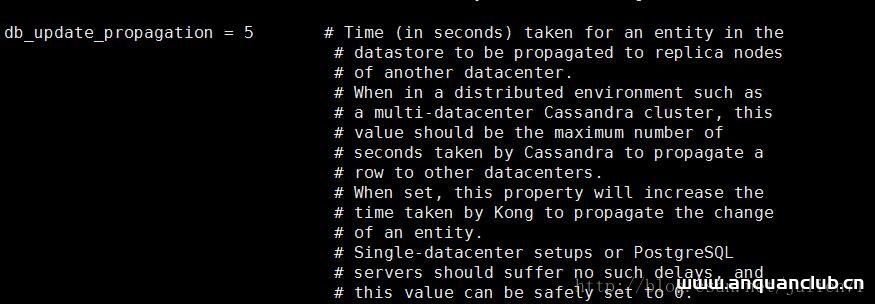
使用docker搭建kong集群操作_docker
这篇文章主要介绍了使用docker搭建kong集群操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker容器下搭建kong的集群很简单,官网介绍的也很简单,初学者也许往往不...
2023年1月19日 20:36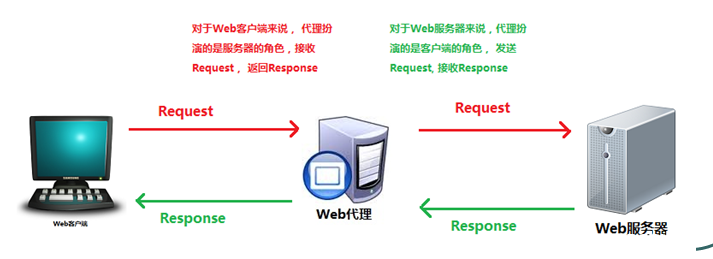
Nginx配置本地图片服务器的实现_nginx
目录一、Nginx介绍二、图片服务器搭建一、Nginx介绍 Nginx就是反向代理服务器。 首先我们先来看看什么是代理服务器,代理服务器一般是指局域网内部的机器通过代理服务发送请求到互联网上的服务...
2022年6月15日 08:45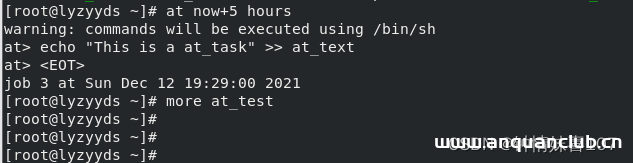
RHCE安装Apache,用浏览器访问IP_Linux
大家好,本篇文章主要讲的是RHCE安装Apache,用浏览器访问IP,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.at 配置在5小时后,将 'This is a at task' 写入 root家...
2022年6月15日 08:45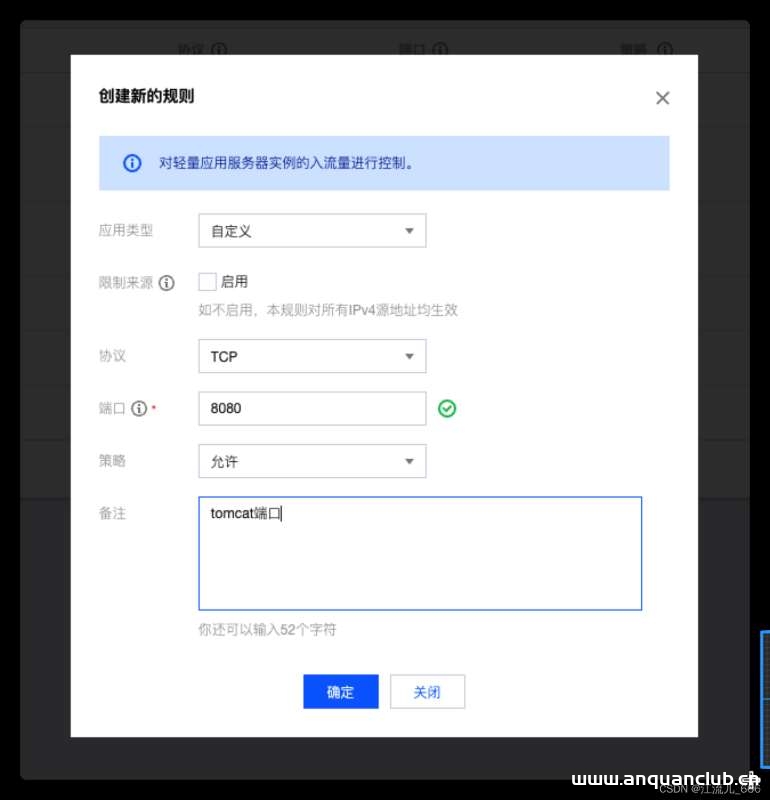
腾讯云服务器搭建Jenkins详细介绍_Linux
目录一、连接腾讯云服务器二、环境准备三、Jenkins部署四、Jenkins安装一、连接腾讯云服务器 1.Mac:(以ssh连接为例) 注意:IP地址为公网地址 ssh 用户名@IP地址 2.Windonws连接:详细说明 二...
2022年6月15日 08:45
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

