
最新发布第748页

CVE-2020-12124: WAVLINK WN530H4 live_api.cgi – Command Injection
漏洞标题 CVE-2020-12124: WAVLINK WN530H4 live_api.cgi - Command Injection 漏洞描述 A remote command-line injection vulnerability in the /cgi-bin/live_api.cgi endpoint of the WAVLIN...
 2020年2月16日 23:48
CVE-2022-31268: Gitblit 1.9.3 – Local File Inclusion
漏洞标题 CVE-2022-31268: Gitblit 1.9.3 - Local File Inclusion 漏洞描述 Gitblit 1.9.3 is vulnerable to local file inclusion via /resources//../ (e.g., followed by a WEB-INF or META-...
2022年11月19日 07:15CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export
漏洞标题 CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export 漏洞描述 includes/options.php in the motors-car-dealership-clas...
2019年8月18日 02:29CVE-2022-0378: Microweber Cross-Site Scripting
漏洞标题 CVE-2022-0378: Microweber Cross-Site Scripting 漏洞描述 Microweber contains a reflected cross-site scripting in Packagist microweber/microweber prior to 1.2.11. PoC代码
2022年2月14日 18:50
惠普发布产品安全公告,通告多个高危漏洞
3月21日,惠普发布了两个安全公告,称旗下某些打印产品和数字发送产品中存在高危安全漏洞,这些漏洞由趋势科技的Zero Day Initiative团队报告,LaserJet Pro、Pagewide Pro、OfficeJet、Enterpr...
2022年3月27日 14:55CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting
漏洞标题 CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting 漏洞描述 Packagist prior to 1.2.11 contains a cross-site scripting vulnerability via microweber/microweber. Use...
2022年8月5日 03:17CVE-2023-1671: Sophos Web Appliance – Remote Code Execution
漏洞标题 CVE-2023-1671: Sophos Web Appliance - Remote Code Execution 漏洞描述 A pre-auth command injection vulnerability in the warn-proceed handler of Sophos Web Appliance older t...
2023年8月3日 02:22CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 – SQL Injection
漏洞标题 CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 - SQL Injection 漏洞描述 The LayerSlider plugin for WordPress is vulnerable to SQL Injection via the ls_get_popup...
2024年10月31日 16:00
IIS 服务器下载apk文件报404错误的解决方法_win服务器
最近在使用IIS作为服务器的时候,apk文件已经上传到服务器上去了,但是无法下载,报404错误(没有找到),原来需要做解析,需要的朋友可以参考下 最近在使用IIS作为服务器的时候,apk文件已经上...
2024年6月12日 20:15CVE-2018-19386: SolarWinds Database Performance Analyzer 11.1.457 – Cross-Site Scripting
漏洞标题 CVE-2018-19386: SolarWinds Database Performance Analyzer 11.1.457 - Cross-Site Scripting 漏洞描述 SolarWinds Database Performance Analyzer 11.1.457 contains a reflected cr...
2018年2月19日 09:49CVE-2019-11253: Kubernetes API Server – YAML Parsing DoS (Billion Laughs)
漏洞标题 CVE-2019-11253: Kubernetes API Server - YAML Parsing DoS (Billion Laughs) 漏洞描述 The Kubernetes API server is vulnerable to a denial of service attack via YAML/JSON pars...
2019年1月12日 20:40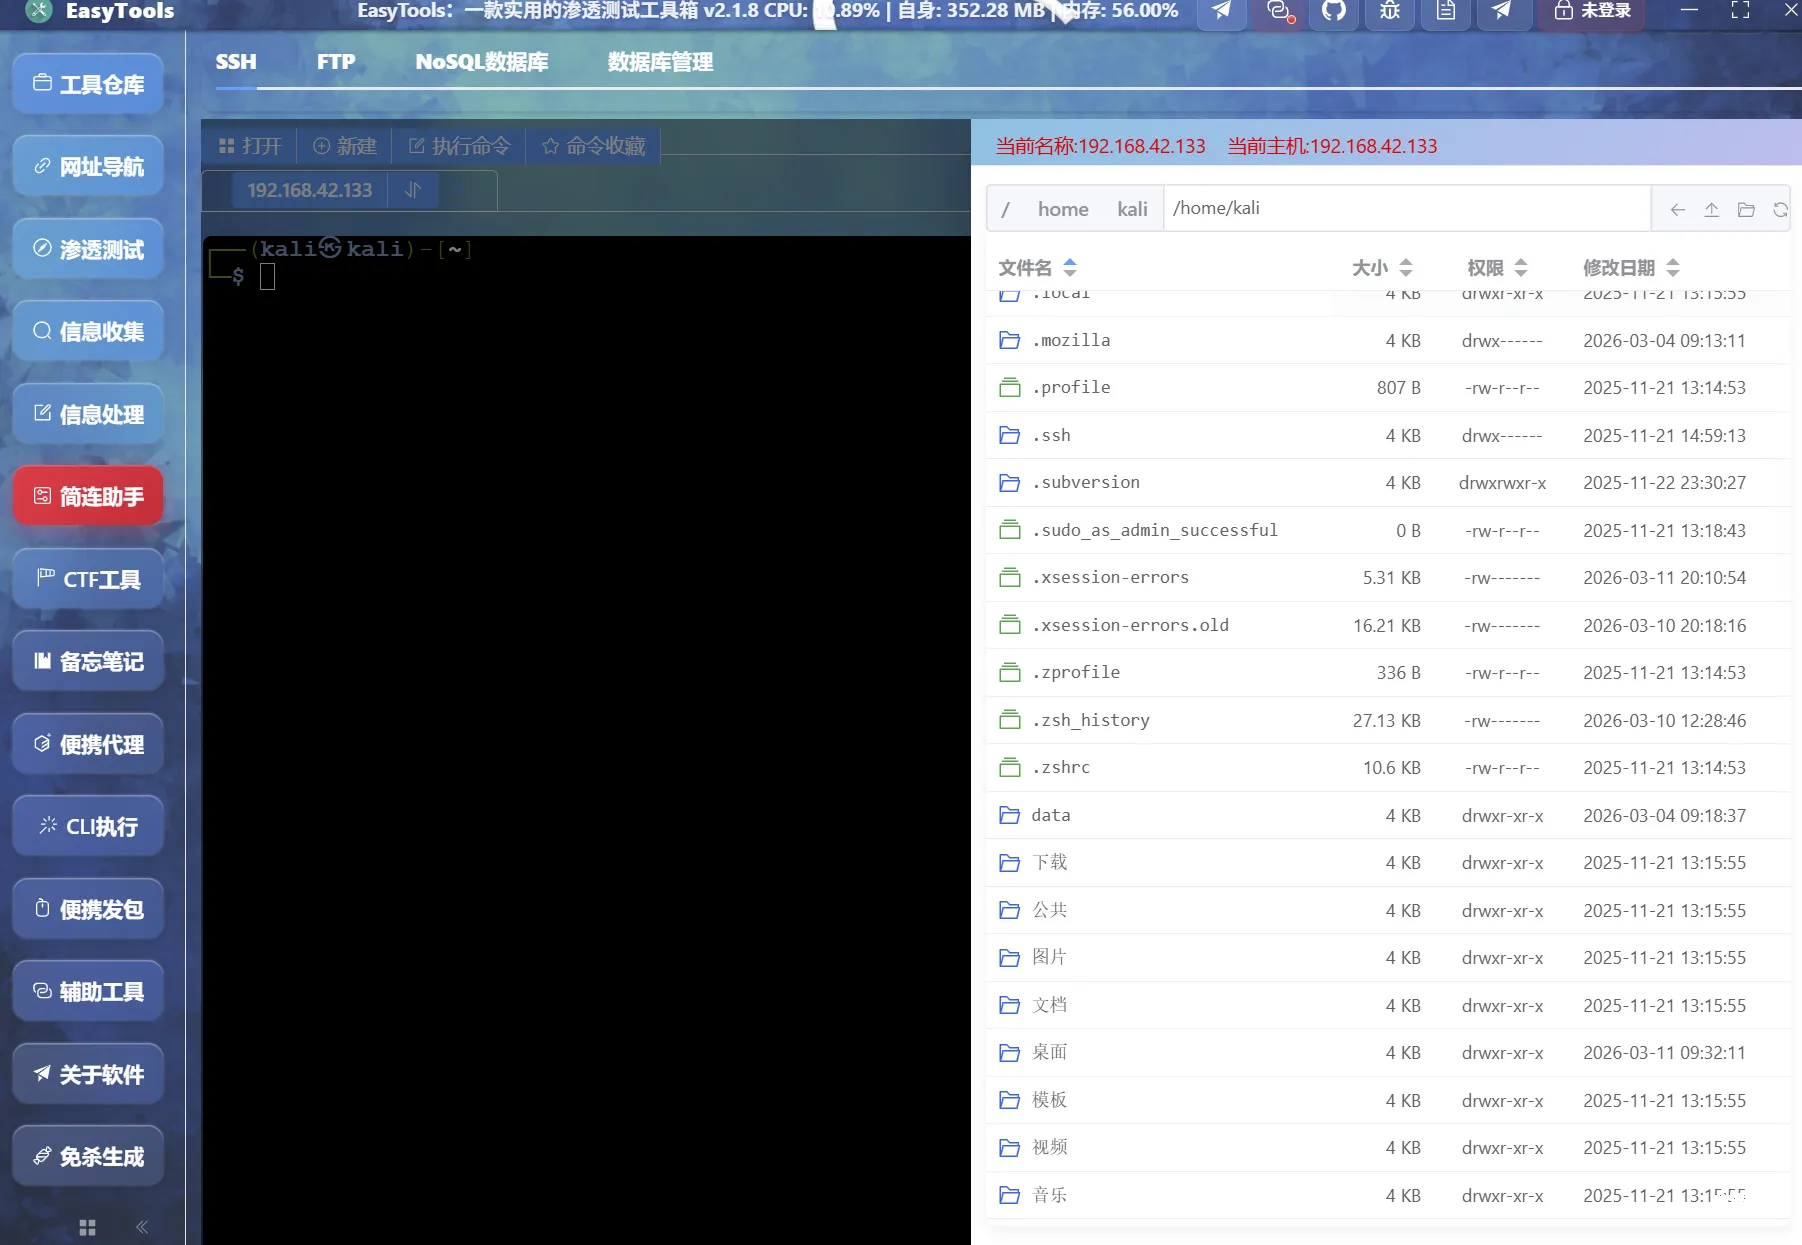
EasyTools渗透测试工具箱V2.1.8更新(1.优化端口扫描规则,提高扫描效率; 2.重新设计ssh、ftp界面; 3.优化各数据库数据展示)
前言 最近在使用简练助手的时间发现ssh文件管理不是很舒服,然后顺手更新一波简练助手模块,在此汇报一下更新变化: 优化端口扫描规则,提高扫描效率; 重新设计ssh、ftp界面,优化上传下载逻辑;...

 2026年3月15日 12:27
CVE-2022-47945: Thinkphp Lang – Local File Inclusion
漏洞标题 CVE-2022-47945: Thinkphp Lang - Local File Inclusion 漏洞描述 ThinkPHP Framework before 6.0.14 allows local file inclusion via the lang parameter when the language pack fe...
2022年4月21日 13:35CVE-2023-0676: phpIPAM 1.5.1 – Cross-site Scripting
漏洞标题 CVE-2023-0676: phpIPAM 1.5.1 - Cross-site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository phpipam/phpipam prior to 1.5.1. PoC代码
2023年7月22日 13:30CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free
漏洞标题 CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow an ...
2025年11月13日 23:36CVE-2019-17231: WordPress OneTone theme <= 3.0.6 – Unauthenticated Stored XSS
漏洞标题 CVE-2019-17231: WordPress OneTone theme <= 3.0.6 – Unauthenticated Stored XSS 漏洞描述 includes/theme-functions.php in the OneTone theme through 3.0.6 for WordPress ha...
2019年5月6日 21:17
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

