
最新发布第749页

CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting
漏洞标题 CVE-2022-3578: WordPress ProfileGrid <5.1.1 - Cross-Site Scripting 漏洞描述 WordPress ProfileGrid plugin prior to 5.1.1 contains a cross-site scripting vulnerability. T...
 2022年8月1日 18:03
CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 – Directory Traversal
漏洞标题 CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 - Directory Traversal 漏洞描述 UniSharp laravel-filemanager (aka Laravel Filemanager) through 2.5.1 allows download...
2022年6月7日 23:27CVE-2022-0165: WordPress Page Builder KingComposer <=2.9.6 - Open Redirect
漏洞标题 CVE-2022-0165: WordPress Page Builder KingComposer <=2.9.6 - Open Redirect 漏洞描述 WordPress Page Builder KingComposer 2.9.6 and prior does not validate the id paramet...
2022年4月29日 05:39(CVE-2020-4427) IBM Data Risk Manager SAML身份验证绕过漏洞 逻辑漏洞
漏洞标题 (CVE-2020-4427) IBM Data Risk Manager SAML身份验证绕过漏洞 逻辑漏洞 漏洞描述 (CVE-2020-4427) IBM Data Risk Manager SAML身份验证绕过漏洞 逻辑漏洞 PoC代码 暂无
2020年4月26日 01:41CVE-2020-23972: Joomla! Component GMapFP 3.5 – Arbitrary File Upload
漏洞标题 CVE-2020-23972: Joomla! Component GMapFP 3.5 - Arbitrary File Upload 漏洞描述 Joomla! Component GMapFP 3.5 is vulnerable to arbitrary file upload vulnerabilities. An attac...
2020年6月13日 02:35CVE-2023-38952: ZKTeco BioTime <= 9.0.1 - Privilege Escalation
漏洞标题 CVE-2023-38952: ZKTeco BioTime <= 9.0.1 - Privilege Escalation 漏洞描述 BioTime default employee credentials (password 123456) allow login. Sessions are not role-valida...
2023年5月10日 05:50CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 – SQL Injection
漏洞标题 CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 - SQL Injection 漏洞描述 The LayerSlider plugin for WordPress is vulnerable to SQL Injection via the ls_get_popup...
2024年2月20日 23:23Apache OFBiz CVE-2024-38856 未授权代码执行漏洞
漏洞标题 Apache OFBiz CVE-2024-38856 未授权代码执行漏洞 漏洞描述 Apache OFBiz存在未授权代码执行漏洞,该漏洞是由于ProgramExport接口对用户的权限校验不当导致的。 PoC代码 暂无
2024年9月27日 22:26CVE-2025-4009: Evertz SDVN 3080ipx-10G – Unauthenticated Arbitrary Command Injection
漏洞标题 CVE-2025-4009: Evertz SDVN 3080ipx-10G - Unauthenticated Arbitrary Command Injection 漏洞描述 The Evertz SDVN 3080ipx-10G is a High Bandwidth Ethernet Switching Fabric for...
2025年1月26日 18:32CVE-2018-6961: VMware NSX SD-WAN Edge – Command Injection
漏洞标题 CVE-2018-6961: VMware NSX SD-WAN Edge - Command Injection 漏洞描述 VMware NSX SD-WAN Edge (formerly VeloCloud Edge) before 3.1.2 contains an unauthenticated command inject...
2018年7月25日 00:01CVE-2004-0437: Titan FTP Server 3.01 – DoS via LIST Command Disconnection
漏洞标题 CVE-2004-0437: Titan FTP Server 3.01 - DoS via LIST Command Disconnection 漏洞描述 Titan FTP Server version 3.01 build 163 (and possibly other older versions) contains a v...
2004年3月8日 17:13(CVE-2021-26855) 微软Exchange服务器 远程代码执行漏洞
漏洞标题 (CVE-2021-26855) 微软Exchange服务器 远程代码执行漏洞 漏洞描述 (CVE-2021-26855) 微软Exchange服务器 远程代码执行漏洞 PoC代码 暂无
2021年5月14日 23:02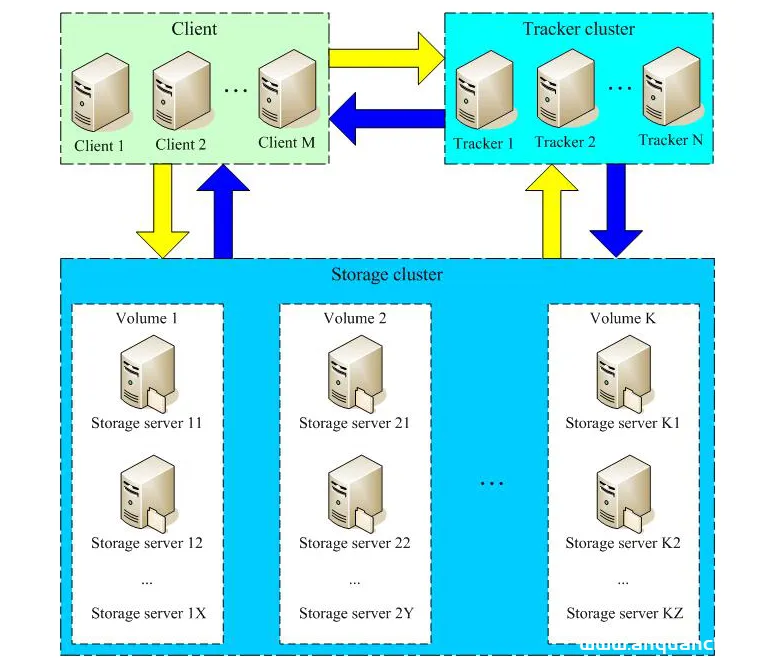
用nginx+FastDFS一步步搭建文件管理系统_服务器其它
FastDFS 是一个开源的高性能分布式文件系统(DFS)。 它的主要功能包括:文件存储,文件同步和文件访问,以及高容量和负载平衡。主要解决了海量数据存储问题,特别适合以中小文件(建议范围:4K...
2023年4月16日 20:56CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection
漏洞标题 CVE-2022-22897: PrestaShop AP Pagebuilder <= 2.4.4 - SQL Injection 漏洞描述 A SQL injection vulnerability in the product_all_one_img and image_product parameters of the...
2022年12月10日 03:38CVE-2023-34928: H3C Magic B1STV100R012 RCE
漏洞标题 CVE-2023-34928: H3C Magic B1STV100R012 RCE 漏洞描述 H3C Magic 是中国新华三(H3C)公司的一款无线路由器。 H3C Magic B1STV100R012版本存在安全漏洞。攻击者利用该漏洞可以进行命...
2023年6月14日 16:18Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
2022年6月17日 14:58
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

