
最新发布第749页

CVE-2024-57046: Netgear DGN2200 – Improper Authentication
漏洞标题 CVE-2024-57046: Netgear DGN2200 - Improper Authentication 漏洞描述 A vulnerability in the Netgear DGN2200 router with firmware version v1.0.0.46 and earlier permits unauth...
 2024年5月29日 03:12
CVE-2025-49001: Dataease JWT 认证绕过漏洞
漏洞标题 CVE-2025-49001: Dataease JWT 认证绕过漏洞 漏洞描述 CVE-2025-49001 是由于JWT校验机制错误导致攻击者可伪造JWT令牌绕过身份验证流程 fofa: body="/js/index-0.0.0-dataease.js...
2025年1月13日 13:41CVE-2010-1878: Joomla! Component OrgChart 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1878: Joomla! Component OrgChart 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the OrgChart (com_orgchart) component 1.0.0 for Joom...
2010年12月28日 21:48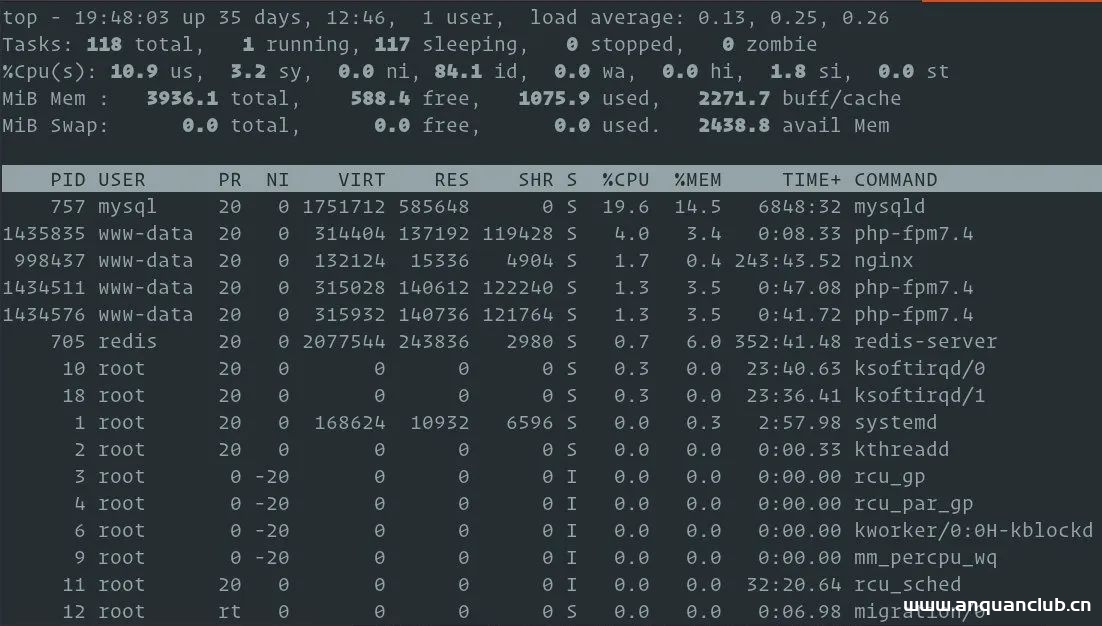
Linux 下如何检查内存使用率_Linux
这篇文章主要介绍了Linux 下如何检查内存使用率,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 在排查系统问题,或者应用变慢,或者不明原因问题时,第一件事就是要检查系统的内存使...
2023年6月12日 20:43CVE-2017-10271: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2017-10271: Oracle WebLogic Server - Remote Command Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent - WLS Security) i...
2017年4月15日 19:15CVE-2022-4050: WordPress JoomSport <5.2.8 - SQL Injection
漏洞标题 CVE-2022-4050: WordPress JoomSport <5.2.8 - SQL Injection 漏洞描述 WordPress JoomSport plugin before 5.2.8 contains a SQL injection vulnerability. The plugin does not p...
2022年6月10日 03:36CVE-2023-1315: osTicket < v1.16.6 - Cross-Site Scripting
漏洞标题 CVE-2023-1315: osTicket < v1.16.6 - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository osticket/osticket prior to v1.16.6. PoC代...
2023年12月15日 17:36CVE-2024-22207: Fastify Swagger-UI – Information Disclosure
漏洞标题 CVE-2024-22207: Fastify Swagger-UI - Information Disclosure 漏洞描述 fastify-swagger-ui is a Fastify plugin for serving Swagger UI. Prior to 2.1.0, the default configurati...
2024年3月11日 21:45(CVE-2025-27817) Apache Kafka Client任意文件读取和SSRF漏洞
漏洞标题 (CVE-2025-27817) Apache Kafka Client任意文件读取和SSRF漏洞 漏洞描述 (CVE-2025-27817) Apache Kafka Client任意文件读取和SSRF漏洞 PoC代码 暂无
2025年8月14日 04:42CVE-2007-0885: Jira Rainbow.Zen – Cross-Site Scripting
漏洞标题 CVE-2007-0885: Jira Rainbow.Zen - Cross-Site Scripting 漏洞描述 Jira Rainbow.Zen contains a cross-site scripting vulnerability via Jira/secure/BrowseProject.jspa which all...
2007年1月19日 22:22CVE-2024-34102: Adobe Commerce & Magento – CosmicSting
漏洞标题 CVE-2024-34102: Adobe Commerce & Magento - CosmicSting 漏洞描述 Adobe Commerce versions 2.4.7, 2.4.6-p5, 2.4.5-p7, 2.4.4-p8 and earlier are affected by an Improper Res...
2024年11月20日 12:43CVE-2023-4112: PHPJabbers Shuttle Booking Software 1.0 – Cross Site Scripting
漏洞标题 CVE-2023-4112: PHPJabbers Shuttle Booking Software 1.0 - Cross Site Scripting 漏洞描述 The attacker can send to victim a link containing a malicious URL in an email or ins...
2023年1月30日 03:42CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
2023年9月12日 20:22
美国政府:赶紧给 VMware 设备打补丁,否则拔掉设备!
披露了严重的身份验证绕过漏洞,旧漏洞受到大肆攻击。 美国政府网络安全和基础设施安全局(CISA)在一天内向VMware用户接连发出了两则警告,它认为这家虚拟化技术巨头的产品可能被不法分子用来...

 2022年5月27日 12:48
CVE-2019-2767: Oracle Business Intelligence Publisher – XML External Entity Injection
漏洞标题 CVE-2019-2767: Oracle Business Intelligence Publisher - XML External Entity Injection 漏洞描述 Oracle Business Intelligence Publisher is vulnerable to an XML external enti...
2019年3月4日 21:51CVE-2025-34291: Langflow AI <= 1.6.9 - CORS Misconfiguration
漏洞标题 CVE-2025-34291: Langflow AI <= 1.6.9 - CORS Misconfiguration 漏洞描述 Langflow AI versions 1.6.9 and earlier are vulnerable to a CORS misconfiguration that allows any o...
2025年5月4日 10:39
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

