
最新发布第755页
一次有意思的js未授权访问
前言: 今天分享的这个漏洞是在某项目中挖到的,当时这个漏洞点很多师傅也发现了,也在弄,只是我误打误撞先一步把数据包构造出来拿到了数据,最后拿到了赏金。所以感觉这洞的数据包构造还是有...
 2022年3月10日 23:34

只剩两个月,俄罗斯数据存储将耗尽
随着西方云服务提供商陆续撤出俄罗斯,俄罗斯面临着一场严重的IT存储危机。据俄罗斯《生意人报》消息,公共部门的容量短缺可能会在两个月内发生,俄罗斯政府正在探索各种方法来解决IT存储问题,...
2022年3月18日 15:38
log4j2 回显操作
wget http://www.o2oxy.cn/wp-content/uploads/2021/12/1111.zip unzip 1111.zip cd 1111/ java -jar springboot-log4j2_demo.jar --server.port=6631 下载JNDIExploit 工具 http://github.com/...
2022年3月10日 23:30
bugbounty技巧聚合20211008
时事热点 上古杂志Phrack更新 ? http://www.phrack.org/issues/70/1.html 实时流媒体视频平台Twitch的敏感数据遭泄露 http://mp.weixin.qq.com/s/Vu5JaUcSwEJx38xsRrTtCQ 下载地址:http://noth...
2022年3月10日 23:32
CiscoIOSXEWLC-CVE-2025-20188-任意文件上传
漏洞标题 CiscoIOSXEWLC-CVE-2025-20188-任意文件上传 漏洞描述 用于无线局域网控制器 (WLC) 的 Cisco IOS XE 软件的带外接入点 (AP)映像下载功能中存在一个漏洞,该漏洞可能允许未经身份验...
2025年6月15日 21:11
渗透测试中常见扩大攻击面的方法:
渗透测试中常见扩大攻击面的方法: 当我们遇到pay.huoxian.cn,可能他存在以下测试域名。 dev.pay.huoxian.cn pay.dev.huoxian.cn devpay.huoxian.cn dev-pay.huoxian.cn paydev.huoxian.cn pay...
2022年3月10日 23:32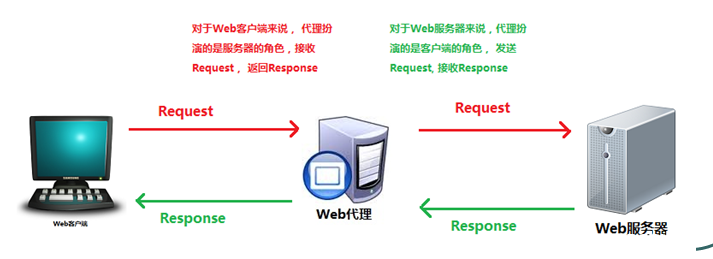
Nginx配置本地图片服务器的实现_nginx
目录一、Nginx介绍二、图片服务器搭建一、Nginx介绍 Nginx就是反向代理服务器。 首先我们先来看看什么是代理服务器,代理服务器一般是指局域网内部的机器通过代理服务发送请求到互联网上的服务...
2022年6月15日 08:45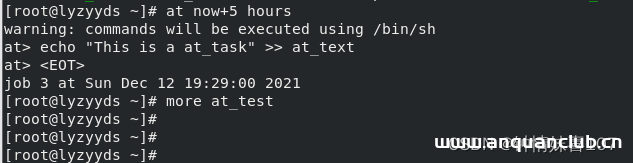
RHCE安装Apache,用浏览器访问IP_Linux
大家好,本篇文章主要讲的是RHCE安装Apache,用浏览器访问IP,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.at 配置在5小时后,将 'This is a at task' 写入 root家...
2022年6月15日 08:45
空白页面第三讲
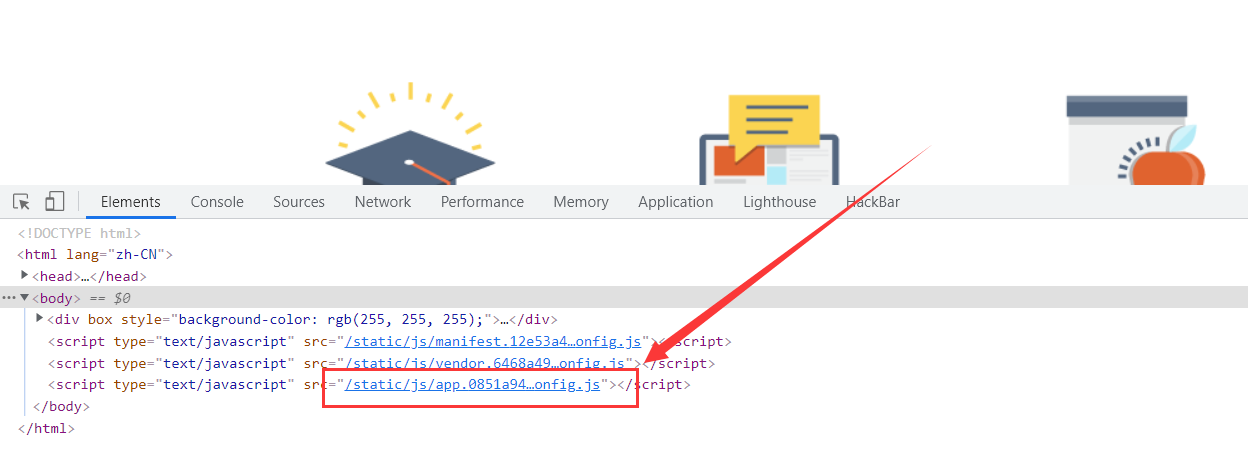
在某次金融类项目中,直接访问系统无任何功能,几乎相当于404 Not Found,甚至连JavaScript文件一个都不存在,最终通过渗透经验和一定的运气,拿下了这个高危SSRF漏洞。 直接访问页面404,给了...
2022年3月10日 23:41Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198)
漏洞标题 Cisco IOS XE ebui_wsma_http 接口权限绕过漏洞(CVE-2023-20198) 漏洞描述 Cisco IOS XE 是一个开放灵活的操作系统,针对未来的工作进行了优化。作为适用于企业有线和无线接入、聚合...
2023年4月27日 10:08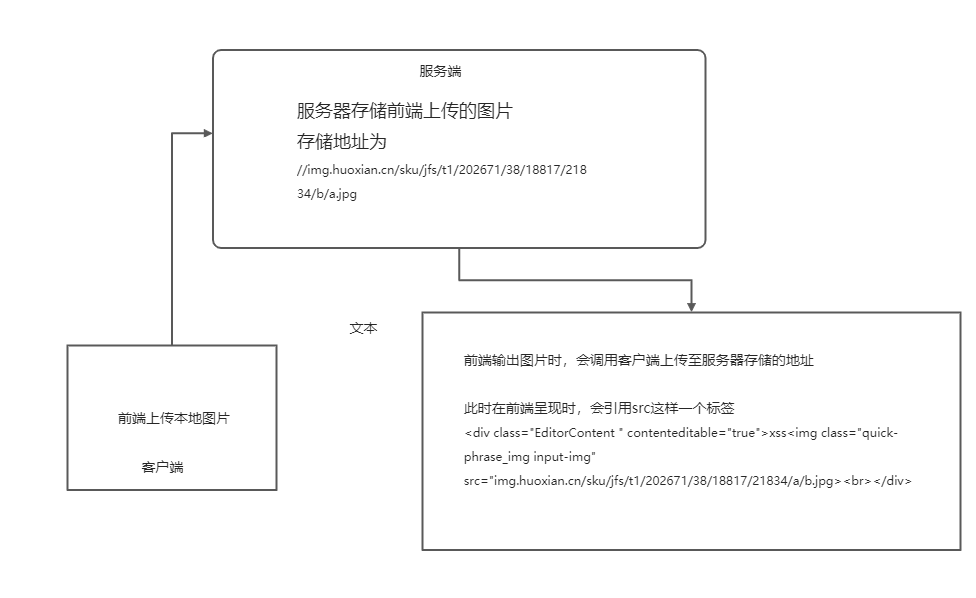
挖掘存储Xss时发现的小Tips
前言:一直以来在挖掘xss时总是被各种过滤,各种实体化转义。是真滴很难受,敢想连着几天兴冲冲奔着表单去,看着被过滤,转义的payload,用尽办法都过不去的心情。最后似乎有个声音在跟我说,能...
2022年3月10日 23:30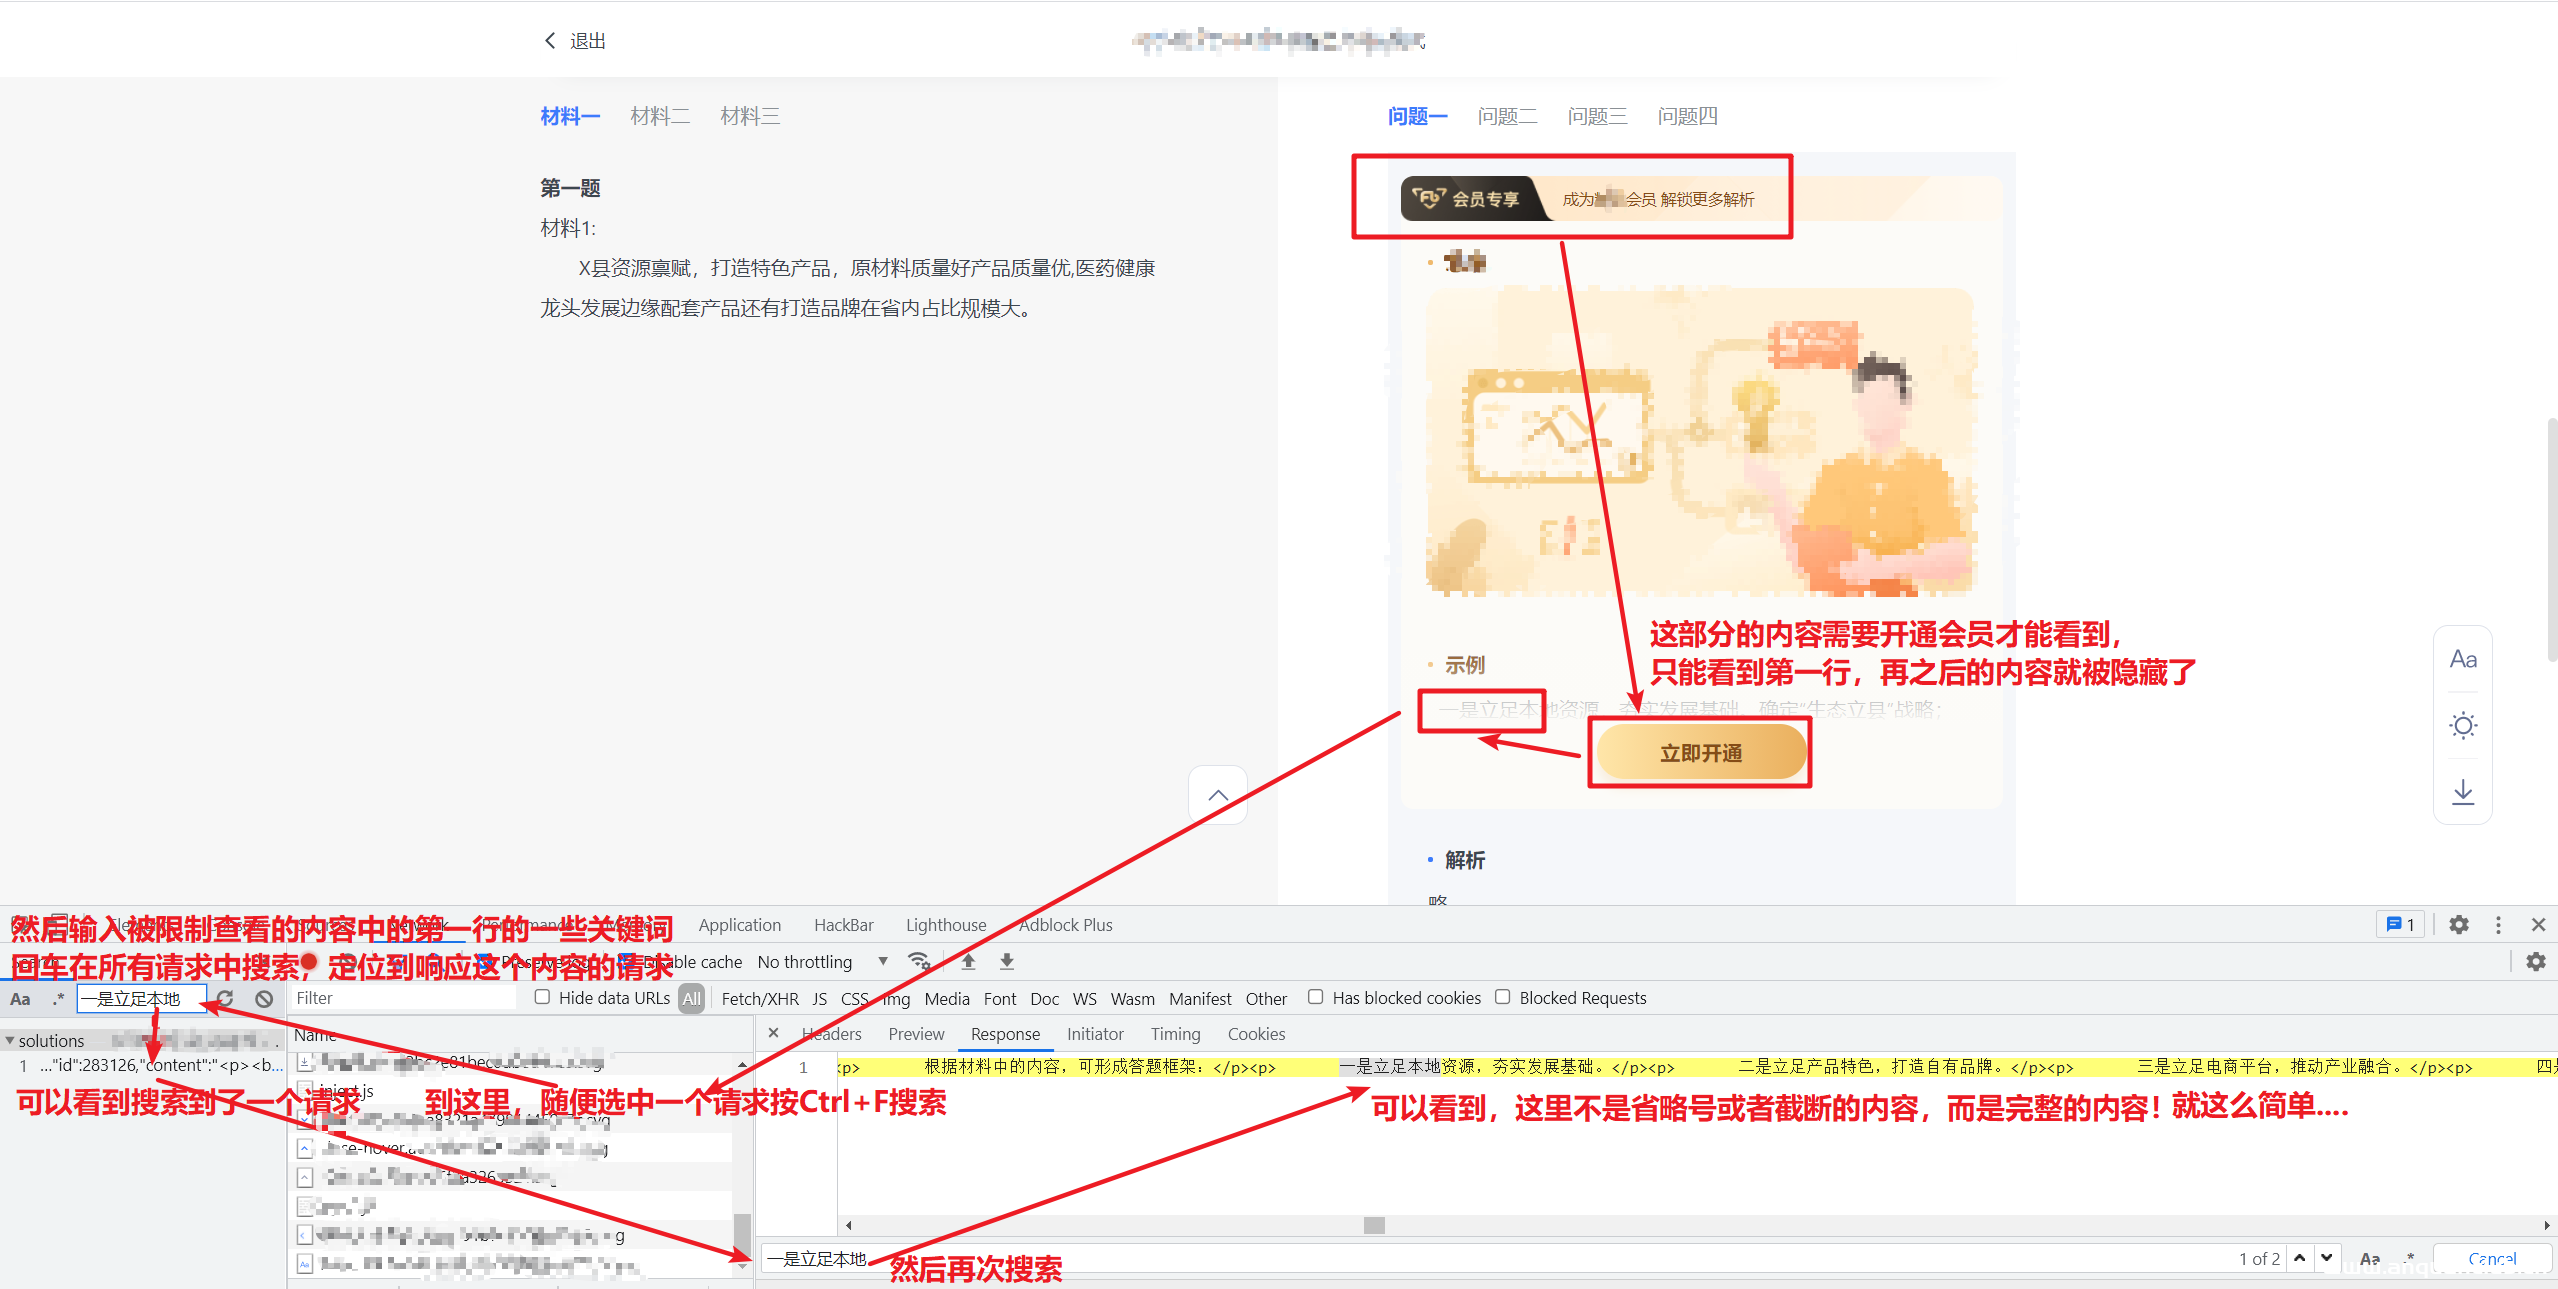
水一发:vip业务权限漏洞挖掘入门姿势实战
现在很多网站都是通过卖VIP会员盈利的,为了让用户更有购买欲望,有的时候会把内容展示一小部分,然后隐藏绝大多部分,让你看完一点还想看就忍不住付钱了:),产品经理的愿景是很美好的,但是...
2022年3月10日 23:33
Docker 通过端口来连接一个容器的实现_docker
这篇文章主要介绍了Docker 通过端口来连接一个容器的实现,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 Docker容器的连接 1.网络端口映射 我们创建一个python应用的容器 #...
2023年1月10日 20:27CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
2022年7月27日 23:54CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年7月28日 03:59CVE-2015-3306: ProFTPd – Remote Code Execution
漏洞标题 CVE-2015-3306: ProFTPd - Remote Code Execution 漏洞描述 ProFTPD 1.3.5 contains a remote code execution vulnerability via the mod_copy module which allows remote attackers ...
2015年3月19日 19:57
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

